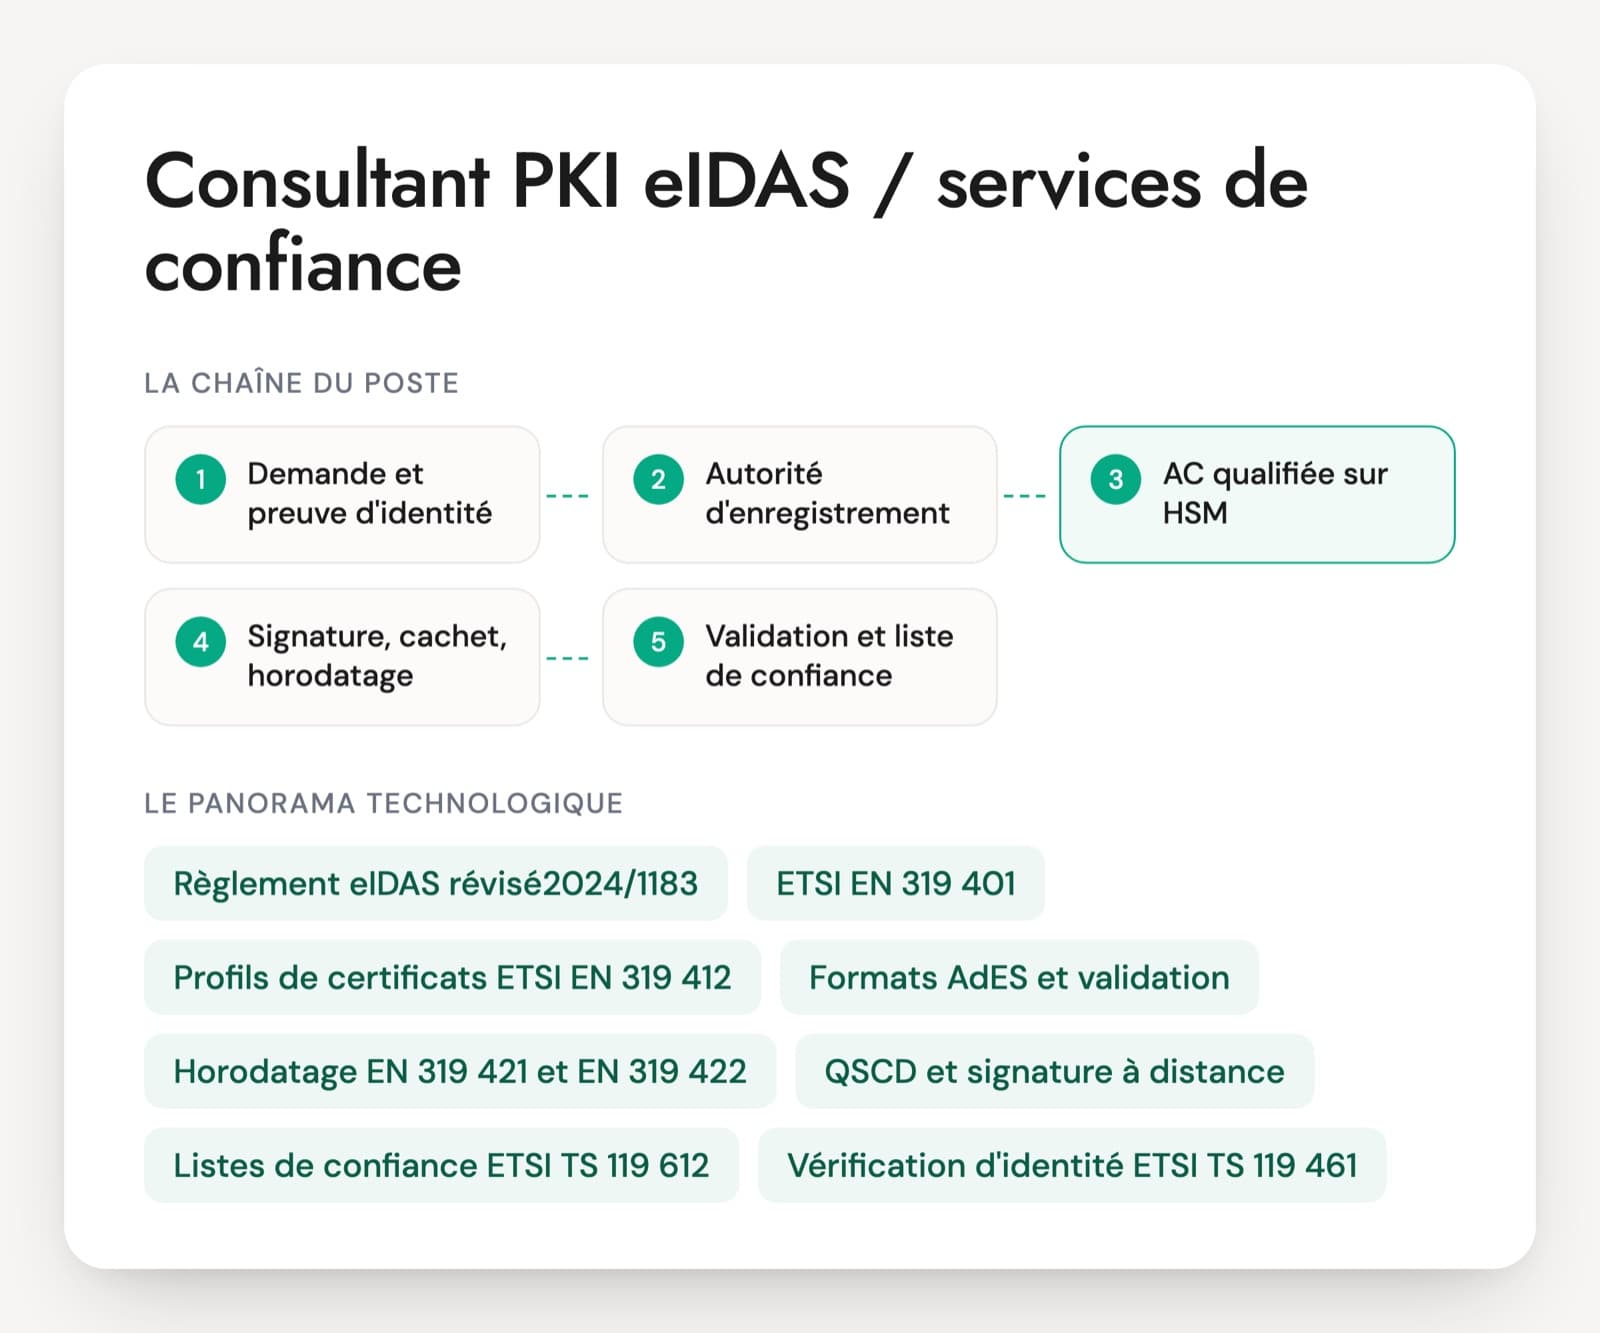
Pour un consultant PKI eIDAS, le quotidien se passe chez un prestataire de services de confiance, chez un client qui achète des certificats qualifiés ou dans un projet de signature électronique. Il rédige ou relit la politique et la déclaration des pratiques de certification, prépare l'audit de conformité selon les normes ETSI EN 319 401 et EN 319 411, cadre l'horodatage et la vérification d'identité. Sur les missions publiées à Lyon ou en Île-de-France, on lui demande aussi de tenir le rôle d'autorité d'enregistrement et de suivre les dossiers de certificats.
Le règlement eIDAS a été révisé par le règlement (UE) 2024/1183, entré en vigueur le 20 mai 2024, et les actes d'exécution ont été publiés pour la plupart en 2025. Un CV qui affiche « eIDAS 2 » doit donc parler de nouveaux services qualifiés, de portefeuille européen d'identité et de normes de référence, pas seulement de signature en ligne.
Un profil qui connaît l'outil de signature et jamais la norme doit alerter. Comptent une DPC relue, un écart d'audit traité, une cérémonie de clés à laquelle la personne a assisté. Le PDF propose 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Textes, normes et outils d'un consultant PKI eIDAS
Règlement eIDAS révisé (UE) 2024/1183
Le texte de base, qui modifie le règlement 910/2014. Il définit les niveaux de signature et de cachet, les obligations des prestataires qualifiés et la supervision nationale, assurée en France par l'ANSSI. La révision ajoute des services qualifiés (attestations électroniques d'attributs, archivage, registres électroniques, gestion à distance des dispositifs de création) et le portefeuille européen d'identité numérique.
ETSI EN 319 401, EN 319 411-1 et EN 319 411-2
Les normes que l'auditeur utilise pour un service de certificats. La 319 401 fixe le socle commun à tout prestataire : gouvernance, analyse de risque, personnel, sécurité d'exploitation. La 319 411-1 encadre l'émission de certificats, la 319 411-2 ajoute les exigences des certificats qualifiés. La 319 411-1 est en version 1.5.1 depuis 2025.
Profils de certificats ETSI EN 319 412
Le contenu attendu d'un certificat : personne physique, personne morale, site web, et les mentions propres aux certificats qualifiés (QCStatements). Un consultant solide ouvre un certificat et repère tout de suite une extension manquante ou un usage de clé mal positionné.
Formats AdES et validation
PAdES pour le PDF, XAdES pour le XML, CAdES pour les fichiers binaires, JAdES pour le JSON. Les niveaux B-B, B-T, B-LT et B-LTA disent si la signature restera vérifiable dans dix ans. La procédure de validation est décrite dans l'EN 319 102-1, et la bibliothèque open source DSS de la Commission européenne sert souvent de référence.
Horodatage EN 319 421 et EN 319 422
La politique d'un service d'horodatage et le profil du protocole RFC 3161. L'horodatage qualifié lie une date à un document de façon vérifiable, à partir d'une source de temps rattachée à l'UTC. C'est lui qui prouve qu'une signature existait avant l'expiration ou la révocation du certificat.
QSCD et signature à distance
Le dispositif de création de signature qualifié, carte ou HSM, figure sur la liste tenue par la Commission. En signature à distance, la clé du signataire reste dans un HSM chez le prestataire, et un module d'activation certifié selon l'EN 419 241-2 garantit que lui seul déclenche la signature.
Listes de confiance ETSI TS 119 612
Chaque État membre publie la liste de ses prestataires qualifiés, avec le type de service et son statut daté. Les outils de validation s'appuient dessus. Vérifier un prestataire, c'est lire cette liste, pas sa plaquette commerciale.
Vérification d'identité ETSI TS 119 461
La norme de preuve d'identité, en face à face ou à distance, avec détection des attaques par présentation et par injection. En France, le référentiel PVID de l'ANSSI encadre la vérification d'identité à distance. Le sujet monte avec la vidéo et les faux générés par IA.
Le poste existe sous plusieurs formes. Chez un prestataire qualifié, le consultant tient la conformité dans la durée : DPC, analyse de risque, préparation des audits de surveillance et de renouvellement, suivi des écarts. En cabinet de conseil, il accompagne un candidat à la qualification ou un projet de signature électronique, et passe d'un client à l'autre. Côté client, il choisit un prestataire, vérifie son statut sur la liste de confiance et fixe le niveau de signature adapté à chaque document. Les missions associent souvent le rôle d'autorité d'enregistrement. La révision d'eIDAS, avec ses actes d'exécution publiés en 2025, oblige les prestataires à remettre à jour leurs documents, ce qui crée la plupart des besoins actuels.
Les acquis attendus d'un consultant eIDAS
- Règlement eIDAS et niveaux de signature
- Normes ETSI des prestataires de certificats
- Formats de signature et validation
- Horodatage, QSCD et signature à distance
- Enregistrement et cycle de vie des certificats
- Audit de conformité et incidents
Cinq questions d'entretien PKI eIDAS et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un client veut faire signer ses contrats commerciaux en ligne. Signature avancée ou qualifiée : comment l'aidez-vous à choisir ?
Une bonne réponseLa personne part du risque de contestation et du droit applicable. Une signature avancée est recevable en justice et suffit souvent. La signature qualifiée a l'effet d'une signature manuscrite dans toute l'Union (article 25 d'eIDAS) et, en France, bénéficie de la présomption de fiabilité du décret 2017-1416. Elle cite le coût de la vérification d'identité, l'expérience du signataire et l'horodatage pour la preuve dans le temps.
Signal d'alerte« Toujours qualifiée, c'est plus sûr », sans regarder le coût ni le parcours. Ou une confusion entre signature électronique et image scannée d'une signature.
Question 2 · senior
Un prestataire veut faire passer ses certificats de cachet de non qualifiés à qualifiés. Qu'est-ce qui change dans sa DPC et dans son audit ?
Une bonne réponseLa politique passe sous l'EN 319 411-2, en plus de la 319 411-1 et de la 319 401, avec une politique QCP-l ou QCP-l-qscd. Les certificats portent les QCStatements de l'EN 319 412-5, la vérification d'identité suit l'article 24, et un QSCD devient nécessaire pour la variante qscd. Il faut un plan de cessation, des garanties financières, un audit par un organisme accrédité puis la décision de l'organe de contrôle et l'inscription sur la liste de confiance.
Signal d'alerte« On change l'OID de politique dans le gabarit », comme si le statut qualifié se déclarait soi-même.
Question 3 · confirmé
Un PDF signé il y a huit ans s'ouvre avec une signature invalide parce que le certificat a expiré. Qu'aurait-il fallu prévoir ?
Une bonne réponseUne signature au niveau PAdES B-LTA : un horodatage au moment de la signature, les données de validation (chaîne, réponses OCSP ou CRL) embarquées au niveau B-LT, puis un horodatage d'archive renouvelé avant l'expiration du certificat d'horodatage ou l'affaiblissement de l'algorithme. La validation se fait selon l'EN 319 102-1, à la date prouvée de la signature. Un service de conservation qualifié peut porter ce renouvellement.
Signal d'alerte« On fait re-signer le document », ou l'idée qu'une signature meurt forcément avec son certificat.
Question 4 · senior
En signature qualifiée à distance, où se trouve la clé du signataire, et qu'est-ce qui garantit qu'il en garde seul le contrôle ?
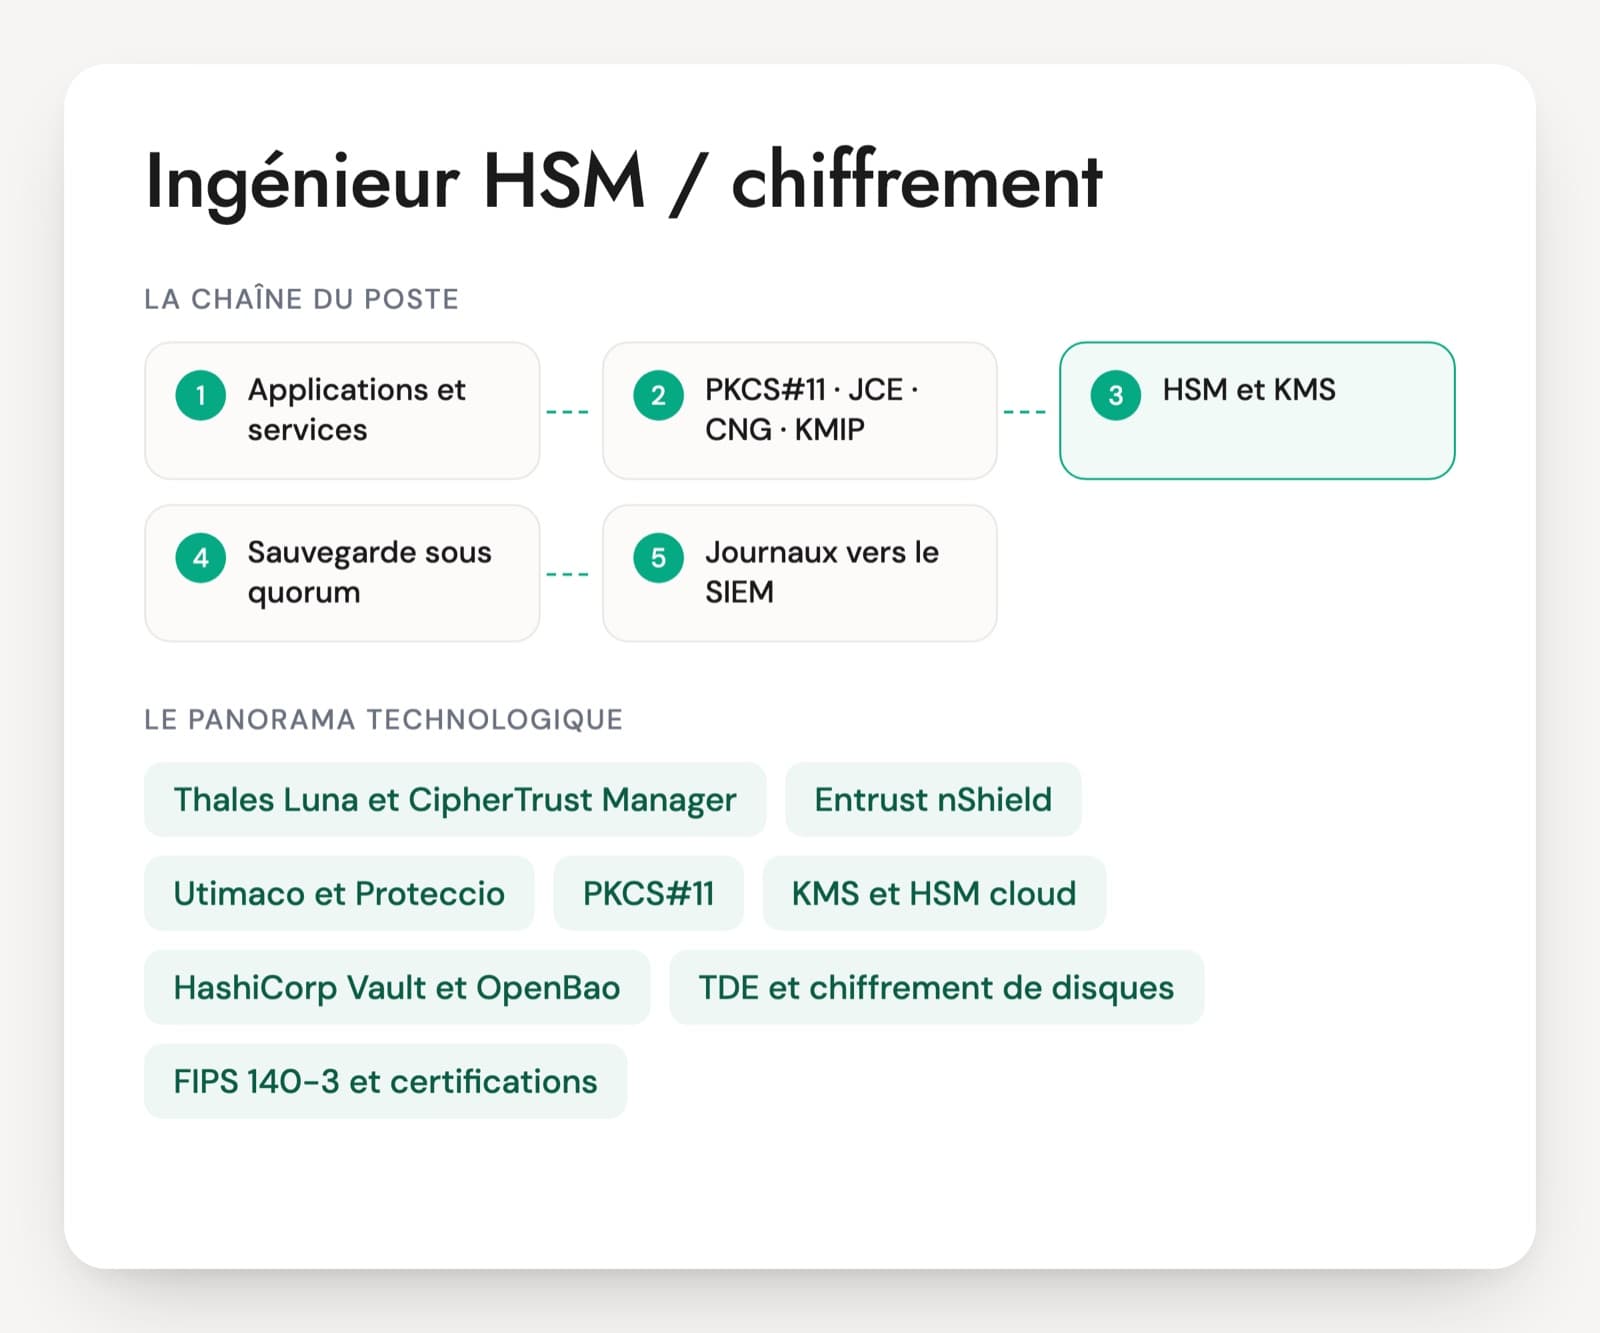
Une bonne réponseLa clé est générée et conservée dans un HSM du prestataire, certifié comme QSCD (profil de protection EN 419 221-5), piloté par un module d'activation de signature certifié selon l'EN 419 241-2. Le signataire déclenche chaque signature avec des données d'activation et une authentification forte. Le dispositif doit figurer sur la liste des QSCD de la Commission, et la gestion à distance du dispositif est devenue un service qualifié avec la révision d'eIDAS.
Signal d'alerte« Le prestataire signe avec sa propre clé pour le compte de l'utilisateur », ou un code SMS présenté comme suffisant sans parler du module d'activation.
Question 5 · confirmé
Le client veut vérifier l'identité par vidéo à distance avant de délivrer des certificats qualifiés. Quels points examinez-vous ?
Une bonne réponseLes méthodes admises par l'article 24 d'eIDAS, la conformité à l'ETSI TS 119 461, et en France le référentiel PVID de l'ANSSI. Elle cite la détection des attaques par présentation (photo, masque) et par injection (flux vidéo truqué), la conservation des preuves, l'évaluation par un tiers et le traitement RGPD des données biométriques. Elle mentionne aussi le portefeuille européen d'identité comme méthode de vérification.
Signal d'alerte« Un selfie et une photo de la pièce d'identité suffisent », sans aucune notion d'attaque par injection ni de référentiel.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant eIDAS, les questions fréquentes
Quelle différence entre un ingénieur PKI et un consultant PKI eIDAS ?
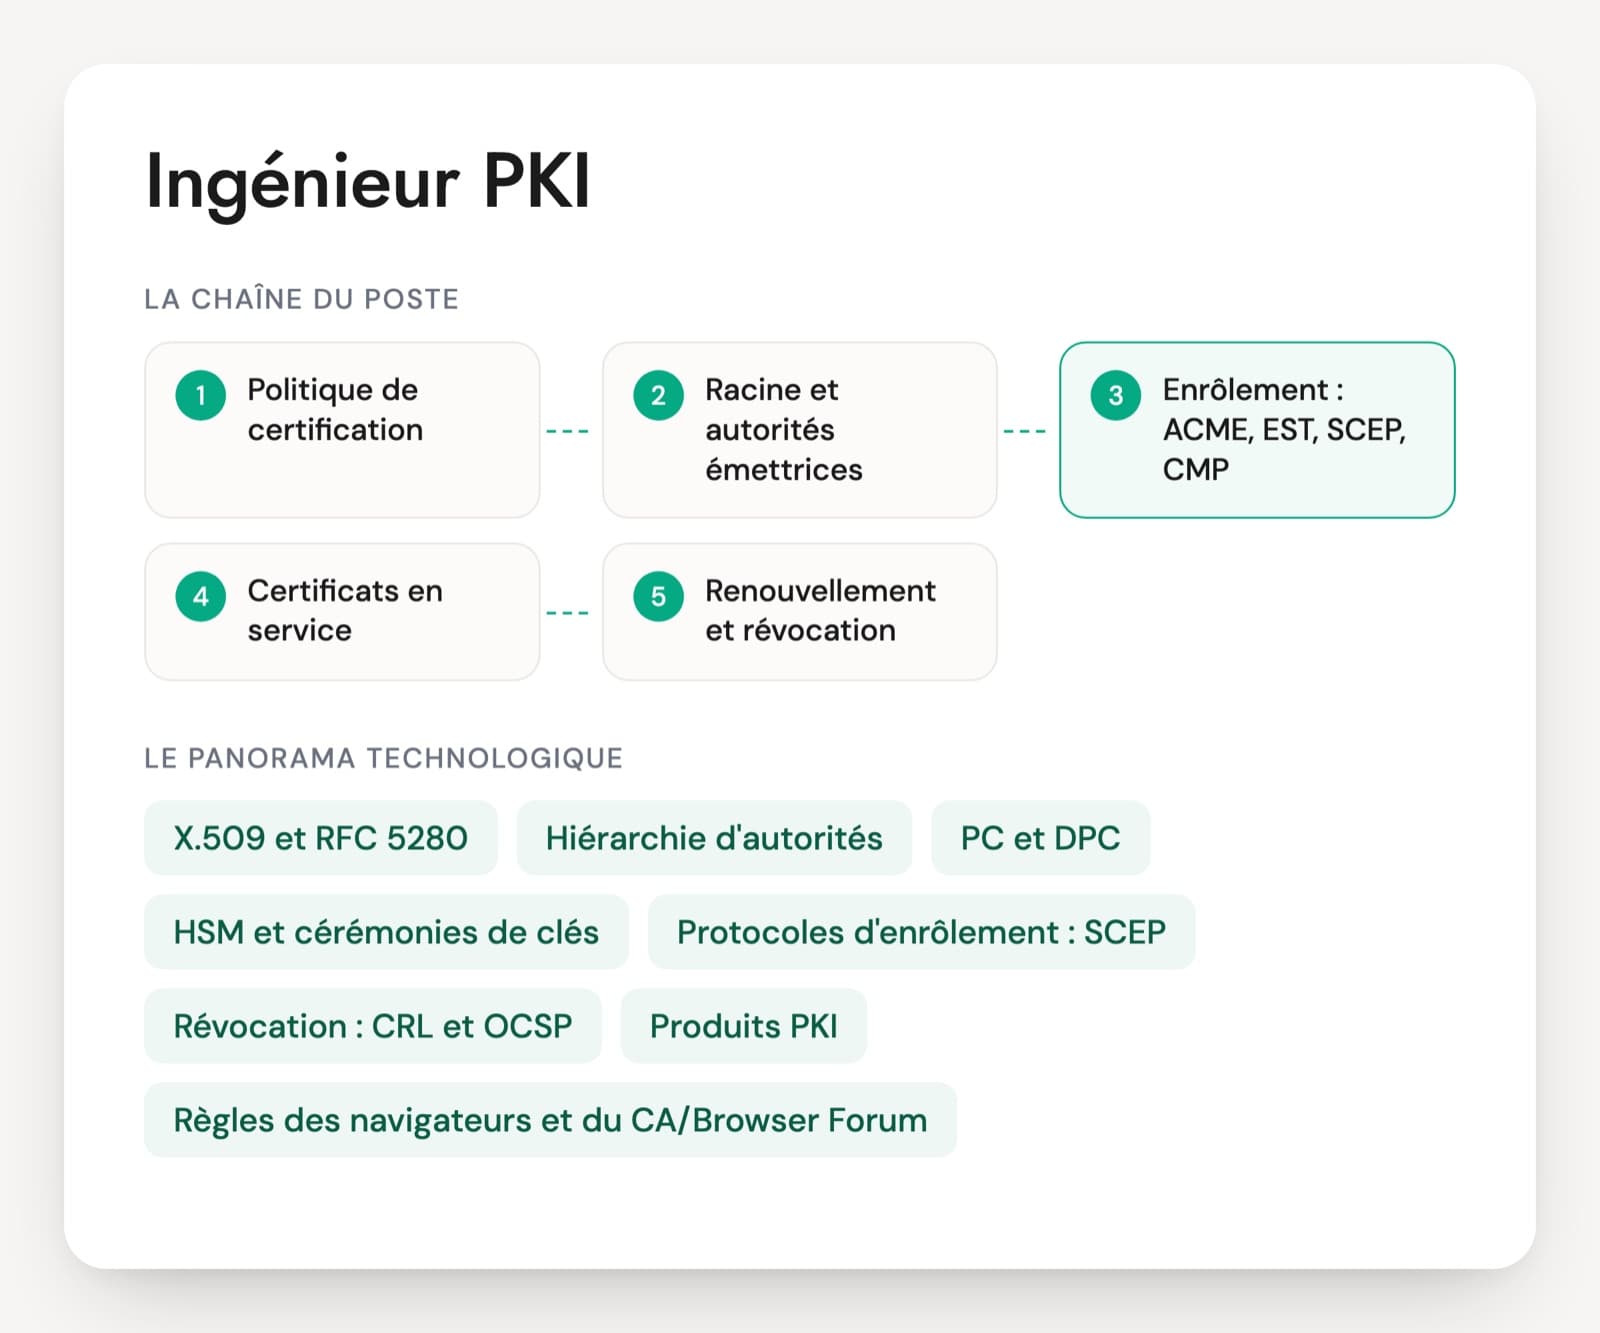
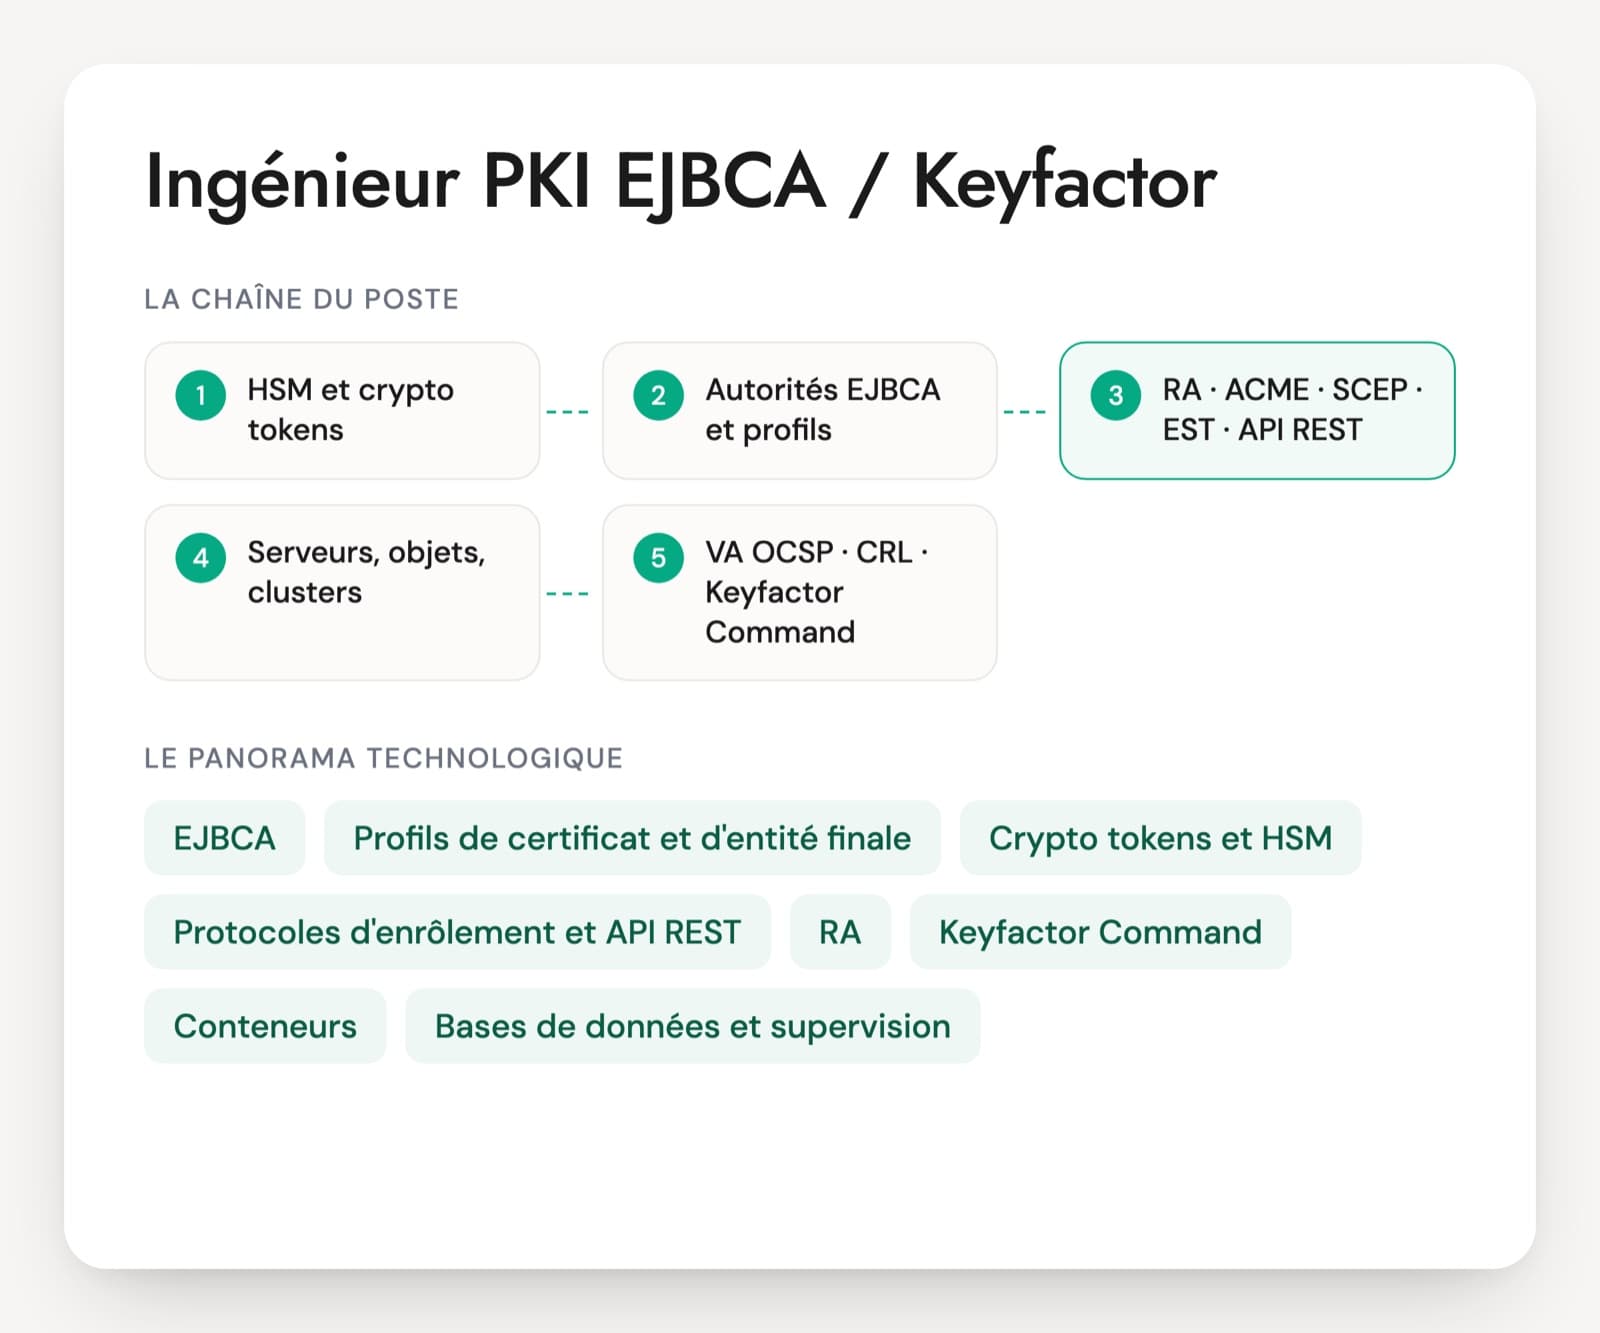
L'ingénieur PKI construit et exploite l'infrastructure : autorités de certification, HSM, révocation, enrôlement automatique des postes et des serveurs. Le consultant eIDAS travaille sur la conformité de cette infrastructure à un cadre réglementaire, avec la DPC, les normes ETSI, la vérification d'identité et l'audit. Les deux profils se croisent. Un bon consultant doit pouvoir lire un certificat et comprendre une cérémonie de clés, sinon ses documents décrivent un système qu'il ne connaît pas.
Quel test technique est donné à un consultant eIDAS ?
Un extrait de DPC à relire avec trois ou quatre écarts glissés volontairement, par exemple un délai de révocation absent, une vérification d'identité floue ou un rôle de confiance cumulé. S'y ajoutent un certificat qualifié à commenter et une signature PAdES à valider avec un outil comme DSS. Vingt à trente minutes suffisent, en direct, en demandant de citer l'exigence ETSI ou l'article du règlement qui fonde chaque remarque.
Faut-il avoir travaillé chez un prestataire qualifié ?
C'est un atout net, parce que la personne a vécu un audit de surveillance, une cérémonie de clés et le traitement d'écarts. Un profil venu du conseil en conformité ou de l'audit ISO 27001 peut convenir s'il a déjà travaillé sur un service de certificats. Comptent le service concerné, les normes appliquées, l'organisme d'évaluation et un écart traité. Une réponse vague sur ces quatre points signale une expérience indirecte.
Comment vérifier une expérience « eIDAS 2 » affichée sur le CV ?
La question porte sur ce qui a changé concrètement pour le service du candidat depuis le règlement 2024/1183 : nouveaux services qualifiés, règles de notification des incidents, méthodes de vérification d'identité, actes d'exécution et normes de référence publiés en 2025. Quelqu'un qui a mené la mise à jour cite des documents modifiés et des dates. Quelqu'un qui a seulement lu des articles parle surtout du portefeuille d'identité, sans lien avec son poste.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.