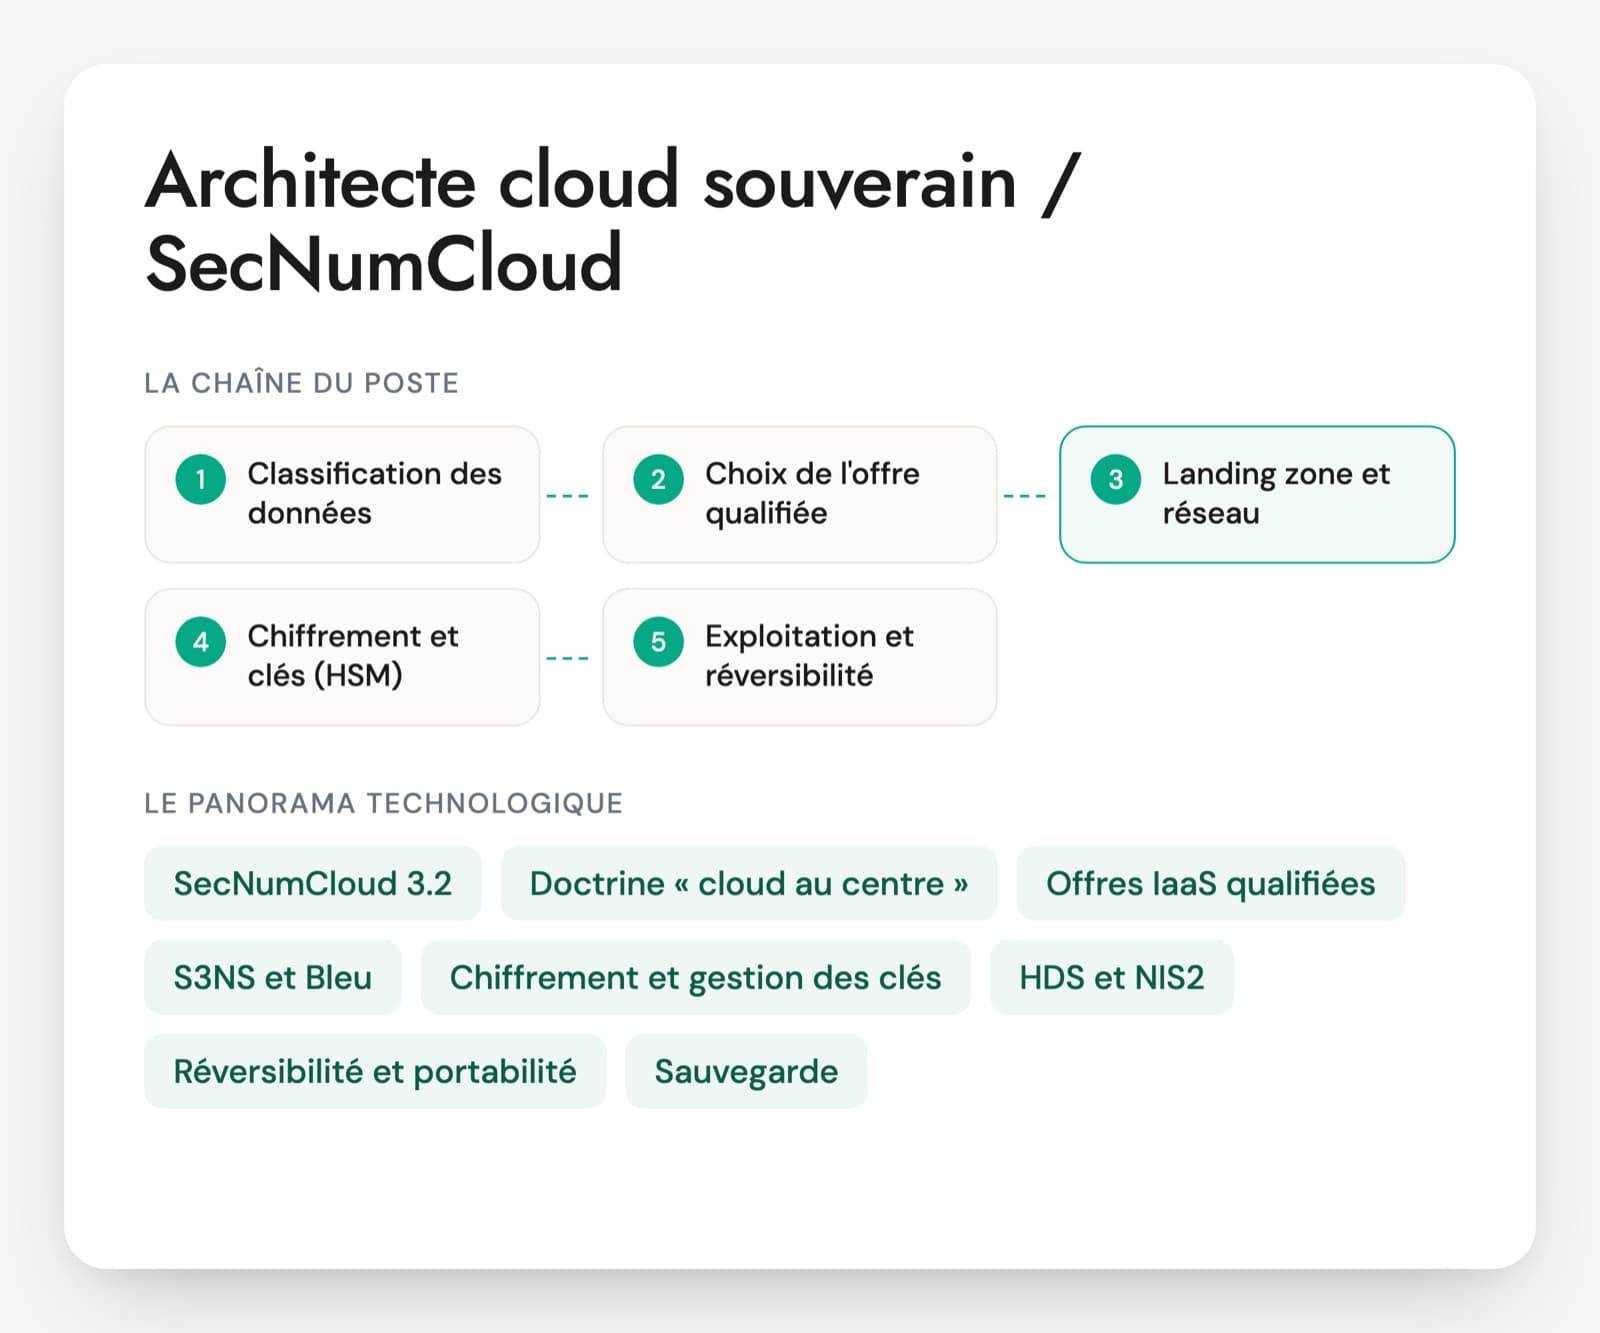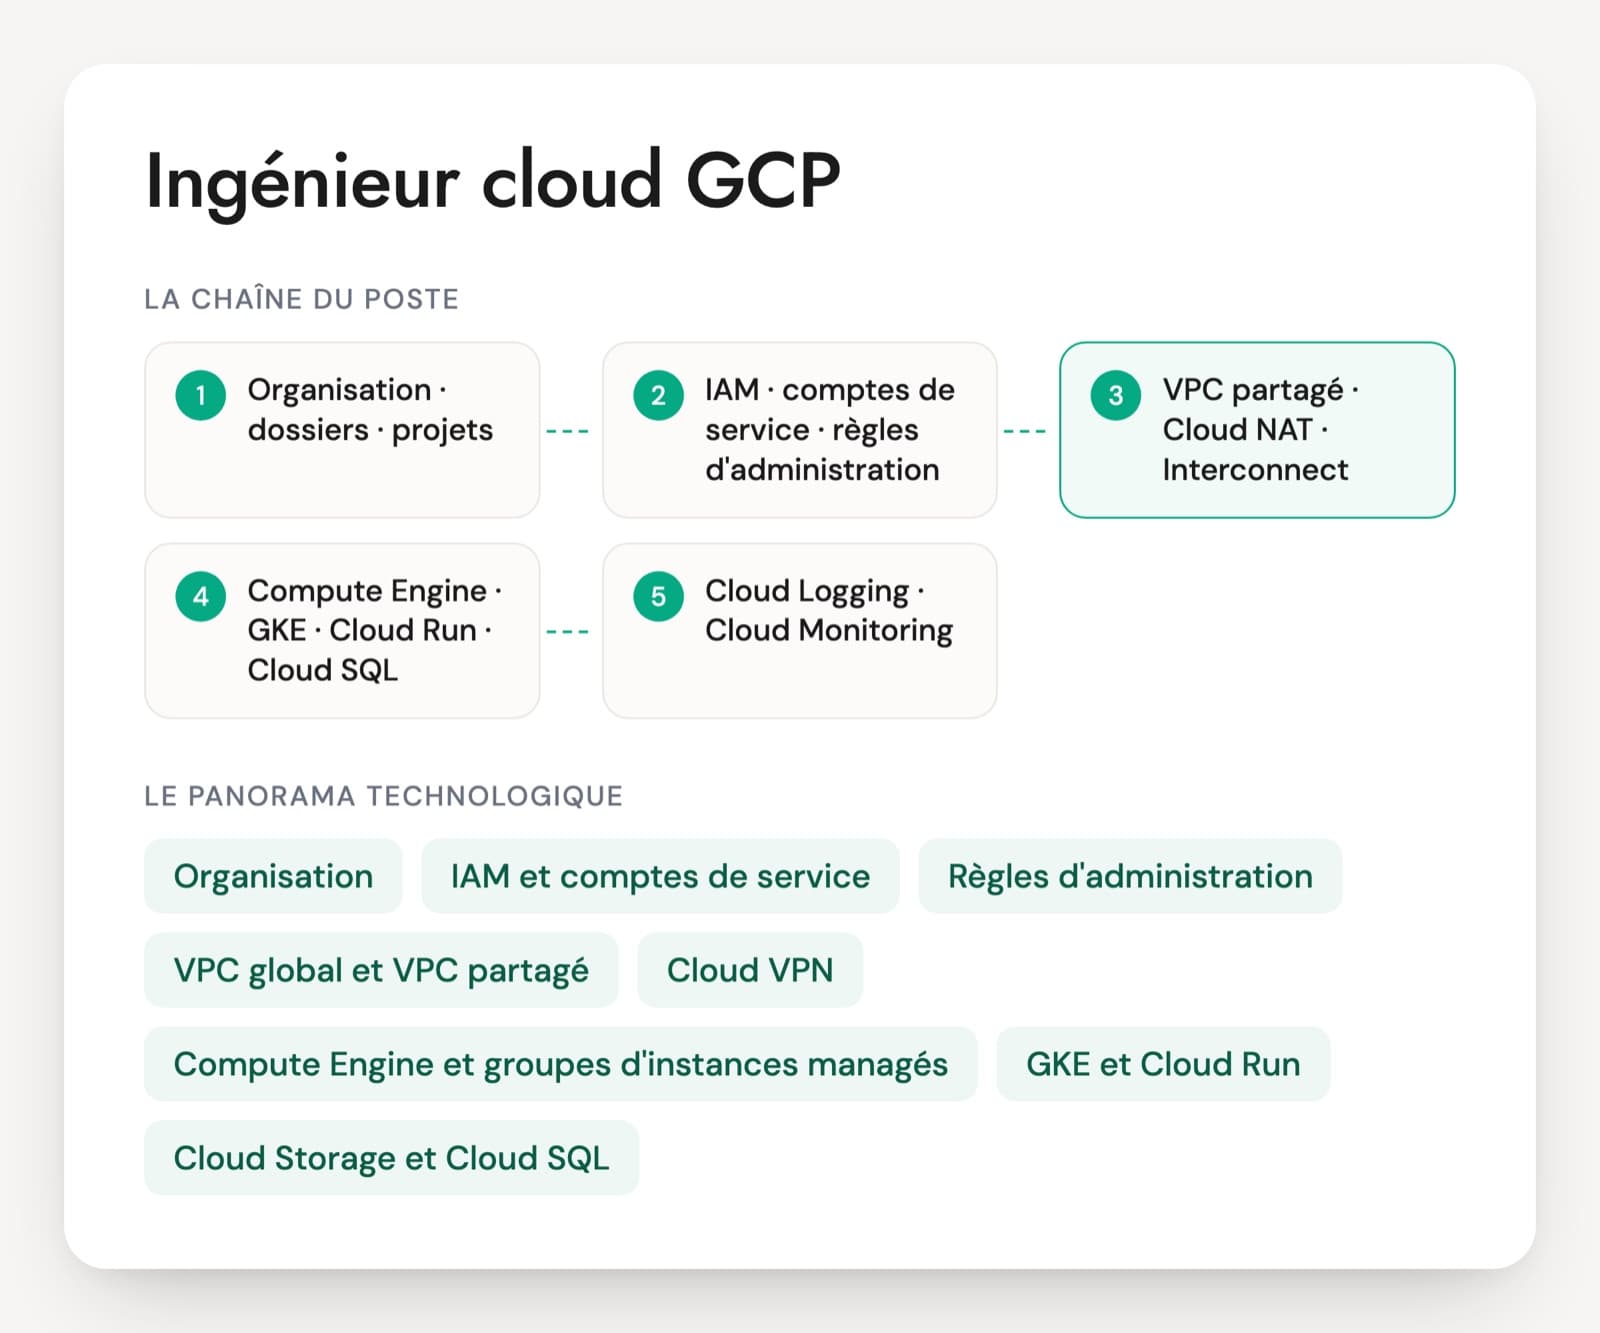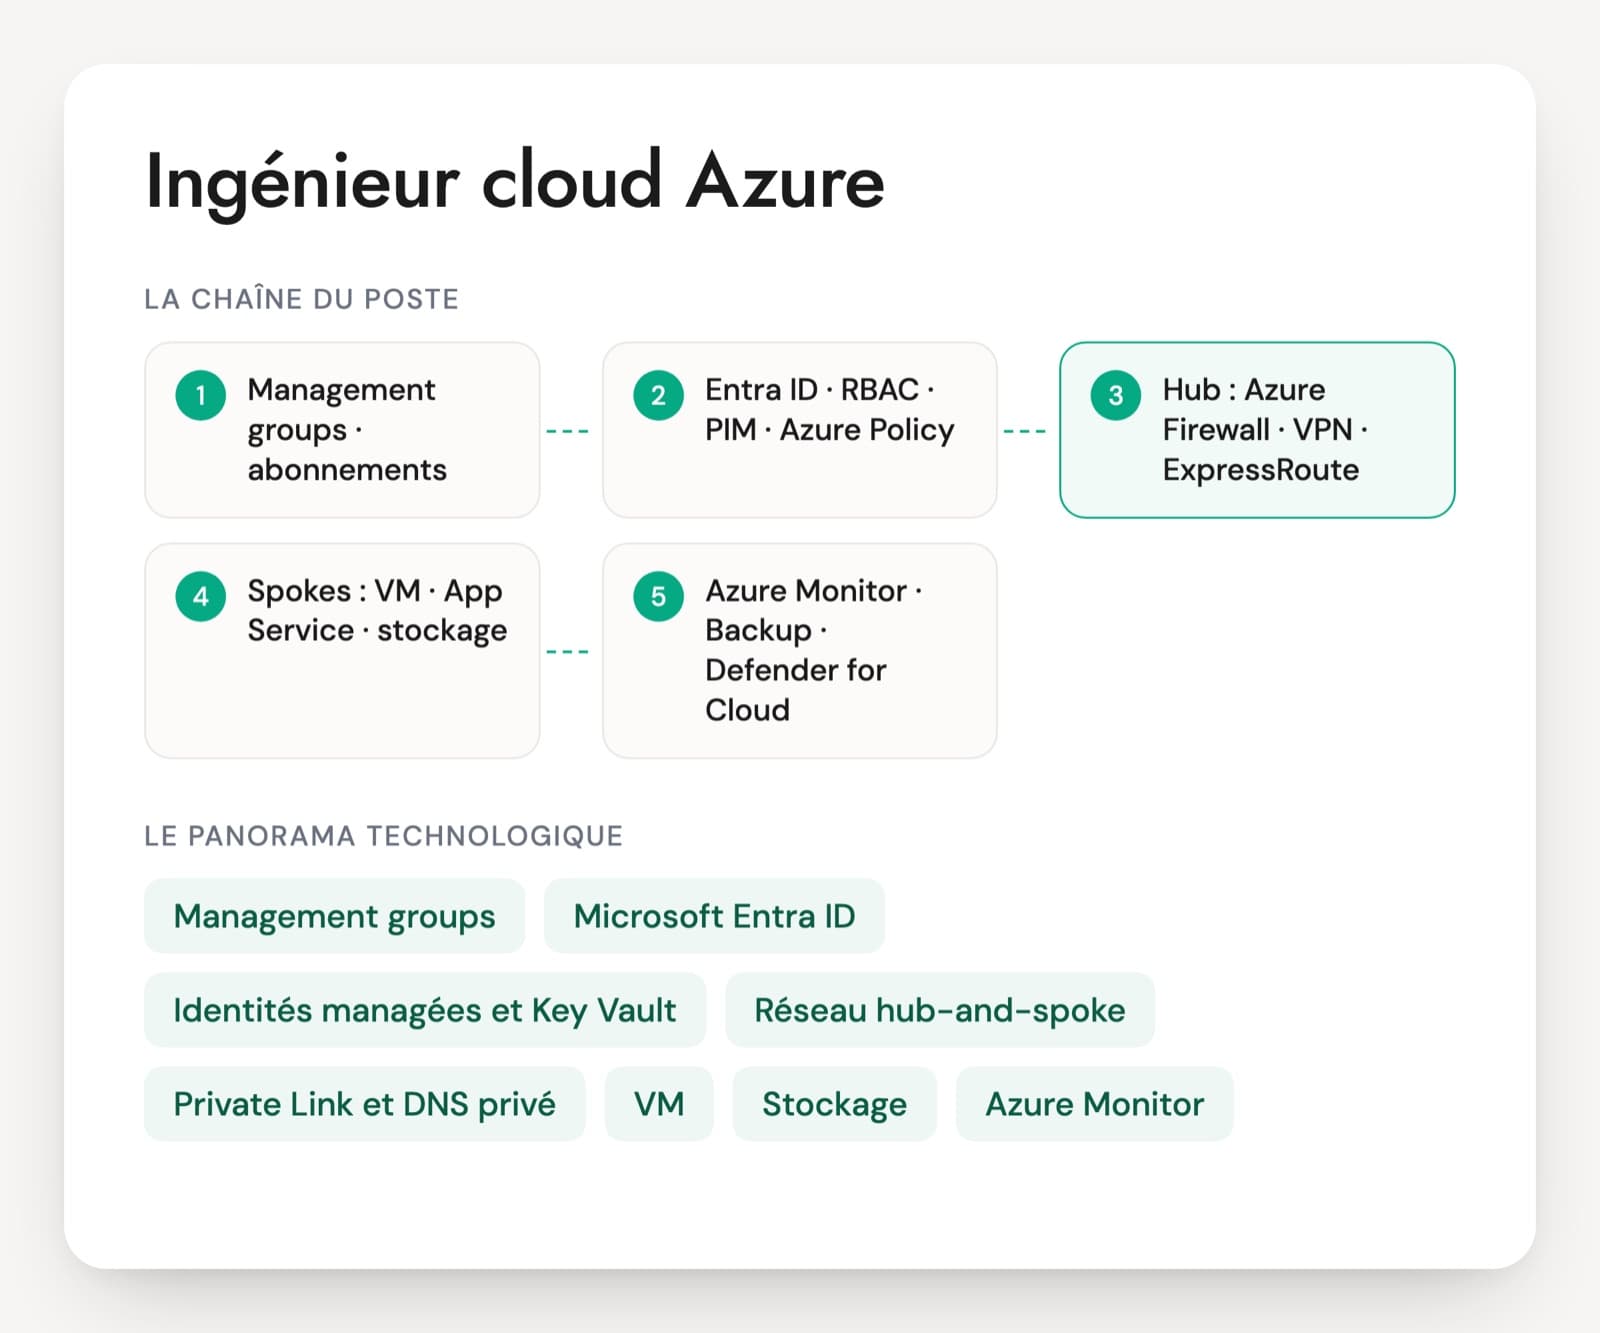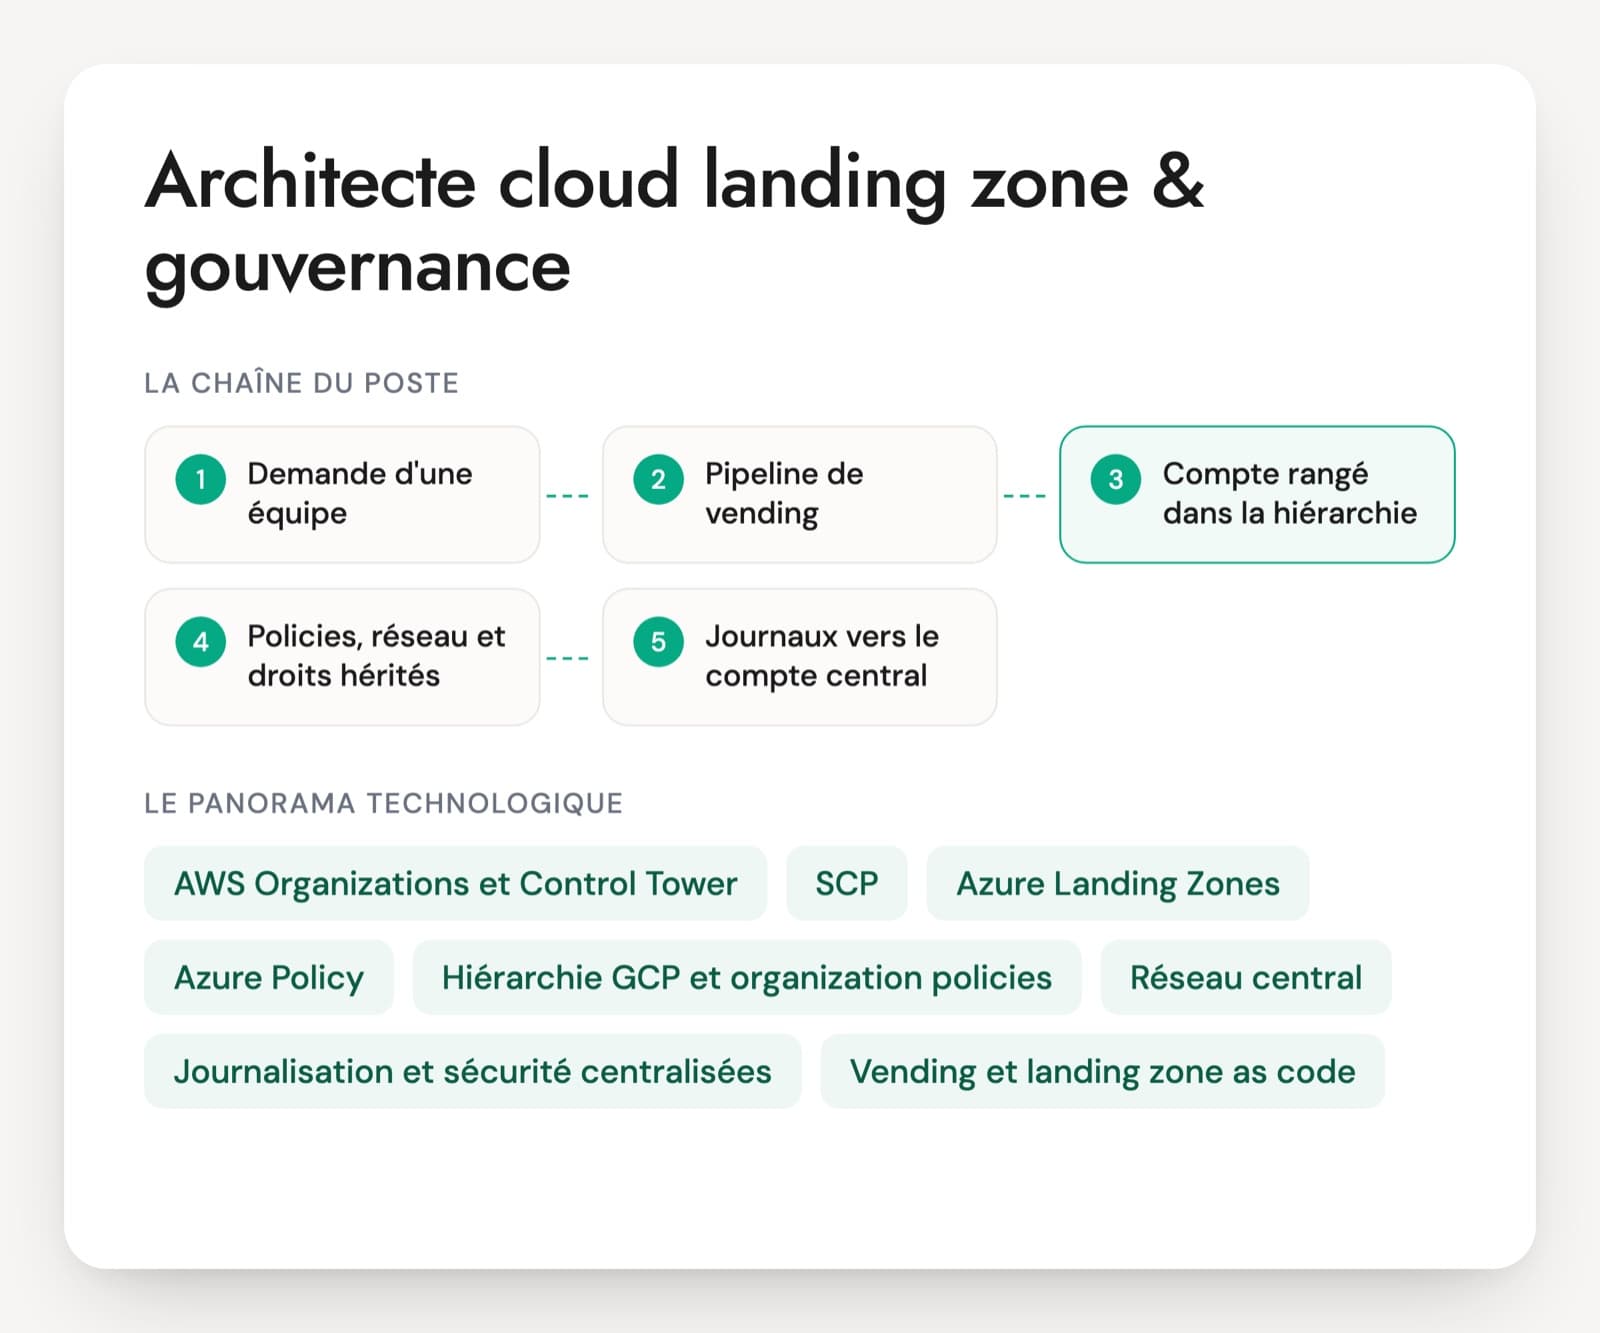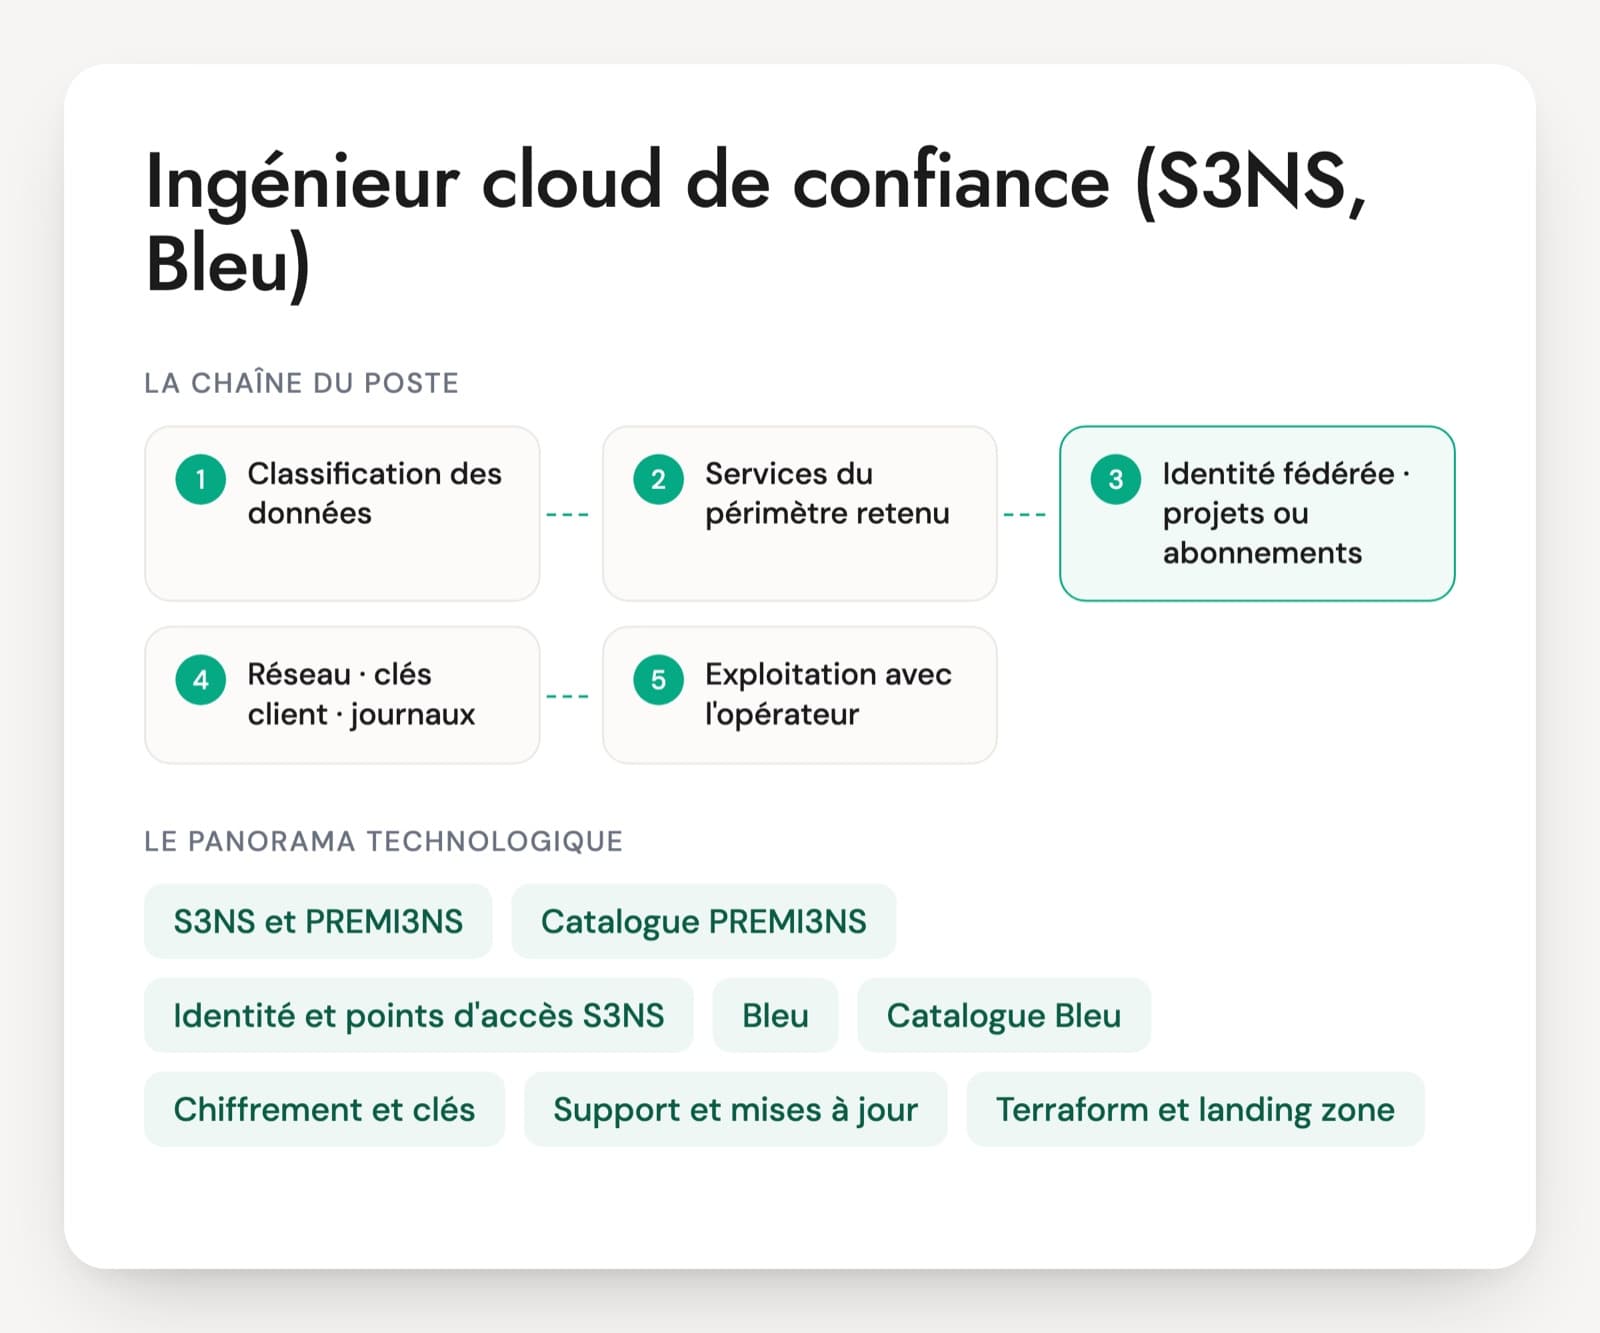
L'ingénieur cloud de confiance construit et exploite des plateformes sur PREMI3NS, l'offre de S3NS, ou sur Bleu. Il monte l'organisation et les projets ou les abonnements, fédère l'identité avec l'annuaire de l'entreprise, chiffre avec des clés que le client contrôle, automatise en Terraform et migre des charges depuis Google Cloud ou Azure public. Le poste s'ouvre quand des données doivent aller sur une offre qualifiée SecNumCloud, ou y aller dès que la qualification sera obtenue.
À l'automne 2026, PREMI3NS est qualifiée SecNumCloud 3.2 depuis décembre 2025. Bleu est en cours de qualification, avec une cible fin 2026 selon la presse. Un candidat qui présente Bleu comme qualifié, ou qui croit que toute l'offre S3NS l'est, montre qu'il n'a pas suivi le dossier. Les services eux-mêmes ont chacun leur statut.
Un bon profil GCP ou Azure arrive avec la bonne base. Il lui reste à apprendre ce qui manque, ce qui change et qui appeler en cas d'incident. L'entretien porte sur un service qu'il a dû remplacer, sur la façon dont ses administrateurs se connectent et sur le chemin d'un ticket de support.
S3NS, Bleu et les briques qu'un ingénieur y administre
S3NS et PREMI3NS
S3NS est une société de droit français contrôlée par Thales. Son offre PREMI3NS, bâtie sur la technologie Google Cloud, est qualifiée SecNumCloud 3.2 depuis le 17 décembre 2025. Elle est exploitée par les seuls employés de S3NS, dans une région française (u-france-east1) à trois zones.
Catalogue PREMI3NS
Compute Engine, GKE en mode Autopilot, Cloud Storage, Cloud SQL, BigQuery, Pub/Sub, Cloud KMS, VPC, Cloud Load Balancing, Cloud Armor, Cloud Interconnect et VPN font partie de la liste. Cloud Run, Secret Manager ou Filestore étaient encore en cours de qualification à l'automne 2026. Le statut de chaque service se lit sur le site de S3NS.
Identité et points d'accès S3NS
Il n'y a pas de comptes Google : les personnes se connectent par Workforce Identity Federation avec l'annuaire de l'entreprise, les charges par comptes de service. Les API répondent sur le domaine s3nsapis.fr au lieu de googleapis.com, et les projets portent le préfixe s3ns:. gcloud, Terraform et les bibliothèques doivent être configurés en conséquence.
Bleu
Bleu, fondée par Orange et Capgemini, propose les services Azure et Microsoft 365 depuis deux régions en France distantes de plus de 300 km, exploités par ses équipes. Bleu est certifiée ISO 27001 et HDS, et sa qualification SecNumCloud 3.2 est en cours. Elle annonce une quasi-parité avec Azure.
Catalogue Bleu
Machines virtuelles, AKS, App Service, Functions, stockage Blob et Files, Key Vault, Entra ID, Azure Policy, Monitor, Backup, Site Recovery, Defender for Cloud, ExpressRoute ou Front Door figurent dans la liste publiée. La marketplace de logiciels tiers est annoncée comme à venir. Chaque option dont le projet dépend se vérifie.
Chiffrement et clés
Sur PREMI3NS, Cloud KMS s'appuie sur des HSM certifiés par l'ANSSI et permet des clés gérées par le client. CRYPT3NS, l'autre offre de S3NS, donne accès à Google Cloud en Europe avec un chiffrement géré par une solution de Thales, sans être une offre SecNumCloud. Bleu permet d'utiliser et d'héberger ses propres clés.
Support et mises à jour
Chez S3NS, les mises à jour de Google sont reçues, évaluées et validées dans un sas de sécurité piloté par Thales avant d'aller en production. Le support est assuré par les équipes de S3NS, et les SLA sont ceux de l'opérateur, pas ceux de Google. Chez Bleu, les équipes de l'opérateur contrôlent et déploient les mises à jour.
Terraform et landing zone
Le provider google sert pour S3NS et le provider azurerm pour Bleu, avec les points d'accès de l'environnement visé. La landing zone repose sur les mêmes briques que sur le cloud public (Organization Policy, Azure Policy, VPC partagé, hub-and-spoke), avec des règles qui limitent les équipes aux services retenus.
Le poste existe chez les organisations qui doivent héberger des données sensibles sur une offre qualifiée et ont choisi une technologie Google ou Microsoft pour ne pas tout réécrire, chez les opérateurs eux-mêmes et dans les ESN qui les accompagnent. Il demande une base solide sur GCP ou sur Azure, une rigueur de conformité et l'habitude de travailler avec un RSSI. Les deux environnements ne se valent pas sur le statut SecNumCloud : à l'automne 2026, seule PREMI3NS est qualifiée. Les statuts évoluent vite et se vérifient au catalogue de l'ANSSI.
Les compétences d'un ingénieur sur cloud de confiance
- Écarts de catalogue avec GCP et Azure
- Identité fédérée et comptes de service
- Points d'accès, gcloud et Terraform
- Landing zone sous contrainte SecNumCloud
- Chiffrement et gestion des clés
- Exploitation et support avec l'opérateur
Cinq questions sur les écarts entre S3NS, Bleu et le cloud public
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une application tourne sur Google Cloud avec Cloud Run, Secret Manager et un cluster GKE Standard. Que devient-elle sur PREMI3NS ?
Une bonne réponseIl commence par la liste des services S3NS. GKE n'y existe qu'en mode Autopilot. Cloud Run et Secret Manager figuraient encore parmi les services en cours de qualification à l'automne 2026. Les conteneurs Cloud Run passent donc en déploiements sur GKE Autopilot, ou attendent la qualification si le RSSI l'accepte. Les secrets vont dans un coffre opéré dans le périmètre et chiffré par Cloud KMS. Le cluster Standard est à revoir pour Autopilot : pas d'accès aux nœuds, restrictions sur les pods privilégiés et les DaemonSets.
Signal d'alerte« C'est du Google Cloud, tout fonctionne pareil », sans ouvrir le catalogue.
Question 2 · confirmé
Sur S3NS, les comptes Google n'existent pas. Comment les administrateurs et les développeurs se connectent-ils ?
Une bonne réponsePar Workforce Identity Federation : un pool relié au fournisseur d'identité de l'entreprise (Entra ID, Okta, ADFS) en OIDC ou SAML, avec le mapping des attributs et des groupes. Les rôles IAM se donnent ensuite sur l'organisation, les dossiers et les projets comme sur Google Cloud. Les charges utilisent des comptes de service, sans clé exportée. Il prévoit un accès d'urgence documenté si la fédération tombe.
Signal d'alerteCréer des comptes Gmail pour chaque administrateur, ou partager une clé de compte de service.
Question 3 · confirmé
Le RSSI veut que les données BigQuery et Cloud Storage soient chiffrées avec des clés que l'entreprise contrôle. Comment le faites-vous sur PREMI3NS ?
Une bonne réponseDes clés gérées par le client (CMEK) dans Cloud KMS, en protection HSM, dans un trousseau situé dans u-france-east1 et dans un projet dédié. Les agents de service de BigQuery et de Cloud Storage reçoivent le seul rôle de chiffrement et déchiffrement sur ces clés. Une contrainte d'organisation impose les clés client sur les services concernés. La rotation est automatique, et les administrateurs des clés ne sont pas ceux qui utilisent les données.
Signal d'alerte« Google chiffre déjà tout par défaut, ça suffit », sans savoir qui détient les clés.
Question 4 · senior
Vous migrez un projet Google Cloud public vers PREMI3NS. Qu'est-ce qui casse en premier ?
Une bonne réponseLes points d'accès codés en dur (googleapis.com au lieu de s3nsapis.fr), les identités Google et les groupes Cloud Identity, les adresses des comptes de service, les identifiants de projet préfixés, les services et types de machines absents, les emplacements multirégionaux, Cloud Shell et les images de la Marketplace. Il fait un inventaire complet par projet, adapte les modules Terraform et prévoit le transfert des données.
Signal d'alerte« On exporte le projet et on le réimporte », comme si les deux environnements étaient reliés.
Question 5 · confirmé
Un incident touche un service managé sur S3NS. Comment se passe le support, et en quoi est-ce différent de Google Cloud ?
Une bonne réponseLe ticket s'ouvre chez S3NS, qui porte les SLA et la facturation, et non chez Google. Le support est assuré par les équipes de S3NS, et les demandes passent par support.s3ns.fr. Il prépare les informations utiles (projet préfixé s3ns:, horodatage, journaux) et connaît les délais d'escalade prévus au contrat.
Signal d'alerte« J'ouvre un ticket chez Google Cloud », ou s'attendre aux mêmes engagements que sur Google Cloud public.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
S3NS ou Bleu : réponses aux questions courantes
S3NS et Bleu sont-ils qualifiés SecNumCloud ?
Pas au même stade. L'offre de S3NS figure au catalogue de l'ANSSI depuis le 17 décembre 2025, sous le nom « Cloud de confiance S3NS », avec des services encore en cours d'intégration au périmètre. Bleu se dit en cours de qualification SecNumCloud 3.2 ; la presse évoque une cible fin 2026. CRYPT3NS, l'autre offre de S3NS, n'est pas une offre SecNumCloud. Chaque statut se vérifie au catalogue de l'ANSSI le jour de l'ouverture du poste.
Quelle expérience préalable rechercher sur le CV ?
D'abord une vraie pratique de la technologie reprise : Google Cloud pour S3NS, Azure pour Bleu, avec IAM, réseau, Terraform et Kubernetes. Ensuite des signes de travail sous contrainte de sécurité : clés gérées par le client, environnements isolés, dossiers d'homologation. Une expérience directe sur S3NS ou Bleu reste rare, car les deux offres sont récentes. Un profil GCP ou Azure solide qui a déjà travaillé avec un RSSI convient souvent.
Les certifications Google Cloud et Microsoft valent-elles pour S3NS et Bleu ?
Elles attestent la connaissance de la technologie, qui est la même. Une Associate Cloud Engineer ou une AZ-104 donne la base, une Professional Cloud Architect ou une AZ-305 montre une vision d'architecture. Aucune ne couvre les écarts propres à S3NS ou à Bleu : catalogue réduit, identité fédérée obligatoire chez S3NS, support par l'opérateur. Ces points se vérifient en entretien, par des questions sur des cas vécus.
Le test technique peut-il se faire sur Google Cloud ou Azure public ?
Oui, pour la partie technique de base : un exercice Terraform sur un projet Google Cloud ou un abonnement Azure de test suffit à juger l'IAM, le réseau et les clés. S'y ajoute une question orale sur ce qui changerait chez S3NS ou chez Bleu : points d'accès, identité, services absents, support. Un candidat qui connaît ces écarts les cite de lui-même pendant l'exercice.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.