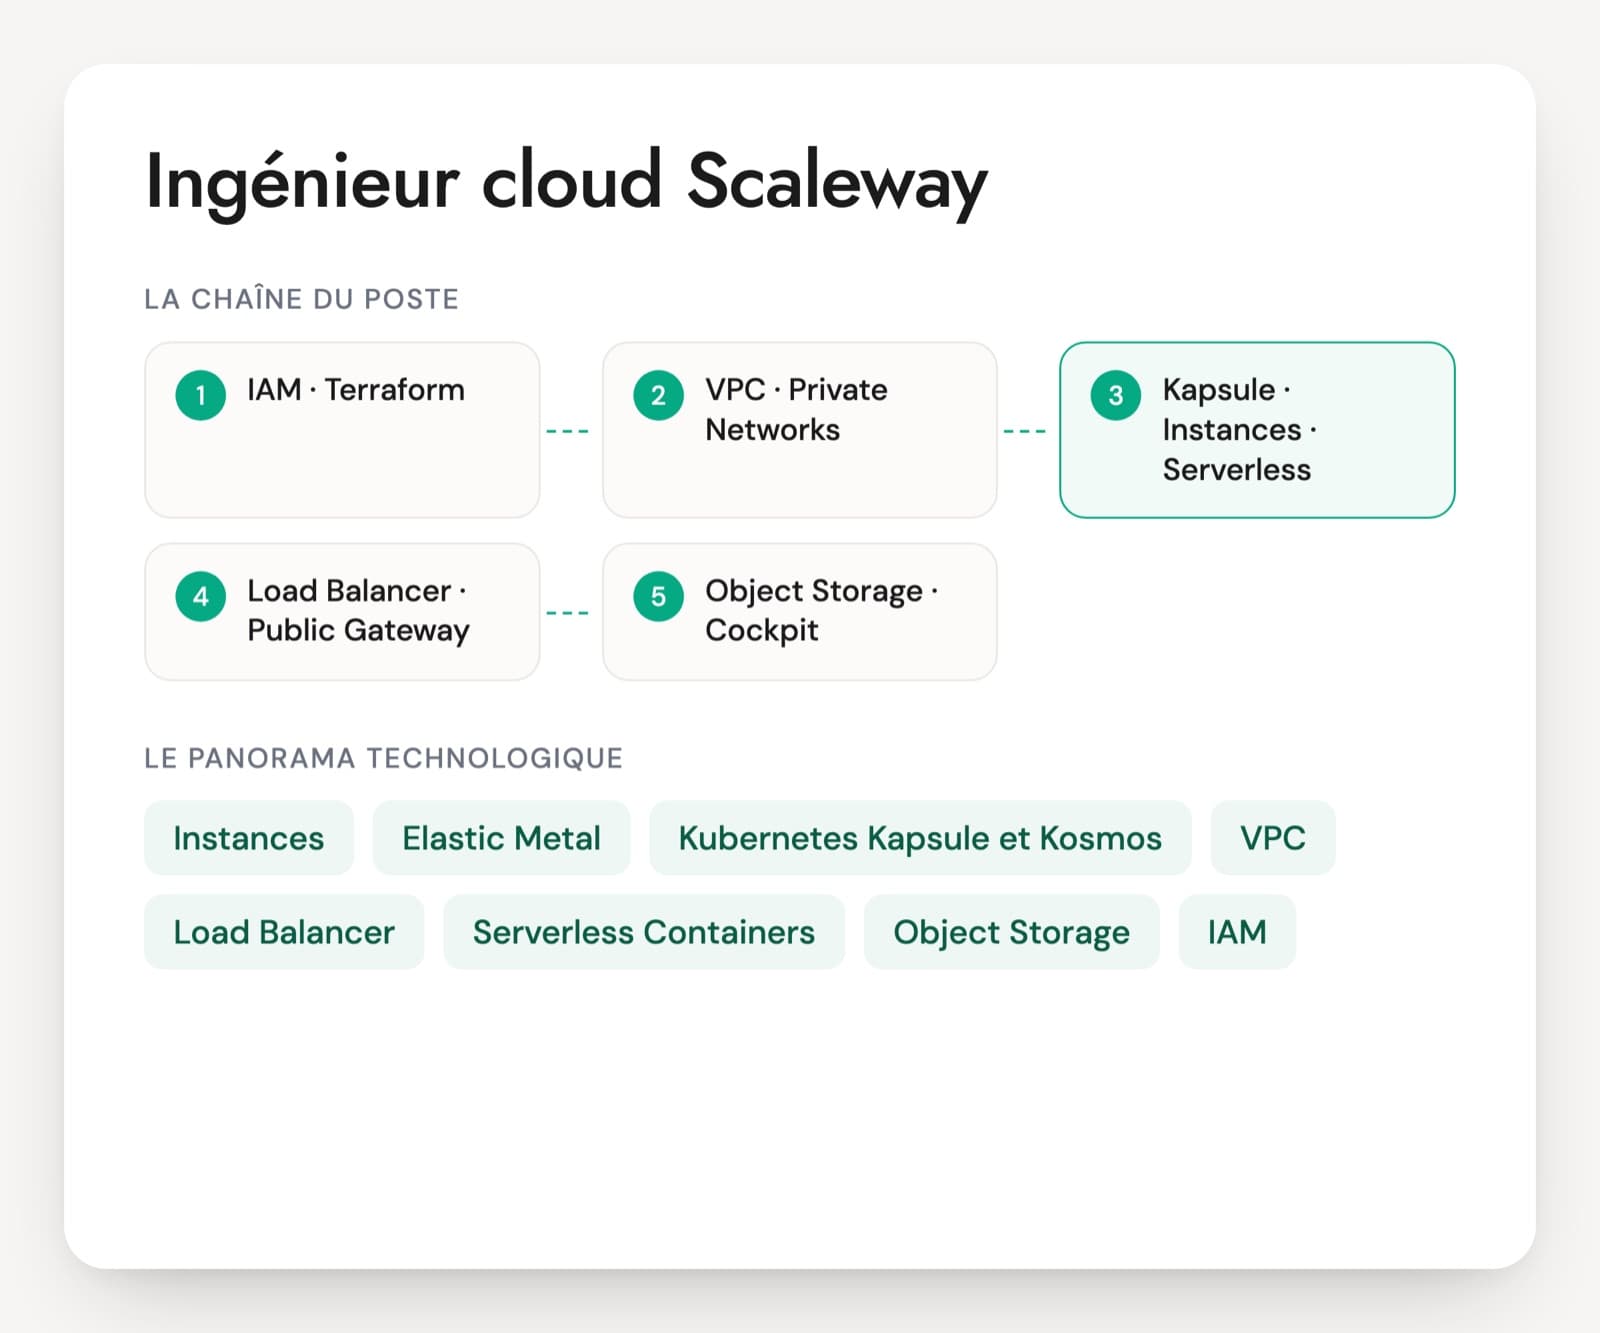
L'ingénieur cloud Scaleway monte et exploite les projets de l'organisation : clusters Kapsule, instances et Elastic Metal, réseaux privés, Load Balancers, buckets Object Storage, conteneurs serverless. Il écrit l'infrastructure avec le provider Terraform Scaleway ou OpenTofu et fait tourner la supervision dans Cockpit. Dans les offres, Scaleway apparaît souvent à côté de GCP ou d'AWS, dans des équipes plateforme qui gèrent plusieurs clouds.
Le vivier est réduit, et les CV citent Scaleway le plus souvent à côté d'un autre cloud. Un bon profil Kubernetes ou cloud public apprend vite le catalogue. Ce qui demande de l'expérience, ce sont les limites propres à la plateforme : taille d'etcd selon le plan de contrôle, zone principale de la région, Public Gateway unique par Private Network, disponibilité des types d'instances par zone.
Quand un candidat dit avoir mis Kapsule en production, reste à savoir quel plan de contrôle il a choisi et pourquoi. Il explique aussi comment ses nœuds sortent sur internet. Ces deux réponses suffisent souvent à situer le niveau.
Les produits Scaleway au quotidien du poste
Instances
Les machines virtuelles de Scaleway, en plusieurs gammes (développement, usage général, GPU). Elles vivent dans une zone, avec des volumes Block Storage, des groupes de sécurité, des IP flexibles et des placement groups. Les types disponibles varient d'une zone à l'autre, ce qui compte dans le code Terraform.
Elastic Metal
Des serveurs physiques dédiés, commandés par API comme des instances. Ils servent aux charges stables et lourdes ou aux logiciels licenciés au serveur. Ils se rattachent aux Private Networks et disposent d'un mode rescue pour les dépannages.
Kubernetes Kapsule et Kosmos
Kapsule est le Kubernetes managé, composé d'instances Scaleway. Le plan de contrôle mutualisé n'a pas de SLA et limite etcd à 55 Mo, les plans dédiés montent à 200 Mo avec un SLA de 99,5 %. Kosmos rattache au même type de plan de contrôle des nœuds hébergés chez d'autres fournisseurs.
VPC, Private Networks et Public Gateway
Un VPC regroupe des Private Networks régionaux qui couvrent plusieurs zones, routés entre eux et filtrables par des ACL réseau. La Public Gateway fait sortir sur internet les ressources sans IP publique. Tout nouveau cluster Kapsule est rattaché à un Private Network.
Load Balancer
Le répartiteur de charge managé, en HTTP ou TCP, public ou privé. Kapsule en crée un pour chaque Service de type LoadBalancer, réglé par annotations. Le proxy protocol et les certificats se configurent à ce niveau.
Serverless Containers, Functions et Jobs
Des conteneurs et des fonctions qui démarrent à la demande et peuvent descendre à zéro, avec des bornes min-scale et max-scale et un réglage de concurrence. Ils acceptent les Private Networks. Le démarrage à froid fait partie des sujets que l'équipe remontera.
Object Storage
Le stockage objet compatible S3, en trois classes : Standard Multi-AZ, Standard One Zone et Glacier pour l'archive (Paris et Amsterdam). Bucket policies, versioning, verrouillage d'objets et règles de cycle de vie sont disponibles.
IAM, Terraform et Cockpit
L'IAM organise une organisation en projets, avec des utilisateurs, des groupes, des applications (comptes non humains) et des politiques faites de jeux de permissions, d'un périmètre et de conditions. Le provider Terraform Scaleway couvre le catalogue. Cockpit fournit métriques, journaux et alertes, sur une base Grafana.
Le poste se trouve chez des éditeurs de logiciels et des entreprises qui ont choisi Scaleway comme cloud principal ou secondaire, et dans des ESN qui accompagnent des équipes plateforme multicloud. Scaleway compte quatre régions (Paris, Amsterdam, Varsovie, Milan), avec plusieurs zones dans chacune. Le travail tourne autour de Kubernetes, de Terraform et du réseau privé, avec des sujets GPU dans les équipes qui font de l'IA. Pour des données qui exigent une offre qualifiée SecNumCloud, Scaleway est encore en cours de qualification : ce point se vérifie au moment du projet.
Les points techniques propres à Scaleway
- IAM, applications et clés d'API
- Kapsule : plans de contrôle, pools et mises à jour
- VPC, Private Networks et Public Gateway
- Instances, Elastic Metal et sauvegardes
- Serverless Containers et Object Storage
- Cockpit, coûts et migration
Les questions d'entretien d'un ingénieur cloud Scaleway
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Plan de contrôle mutualisé ou dédié pour un cluster Kapsule de production : comment choisissez-vous ?
Une bonne réponseLe plan mutualisé n'a pas de SLA, s'arrête à 150 nœuds et limite etcd à 55 Mo. Les plans dédiés (4, 8 ou 16 Go) ont deux réplicas du serveur d'API, un SLA de 99,5 %, des journaux d'audit, un etcd de 200 Mo et vont jusqu'à 250 ou 500 nœuds. Il surveille la taille d'etcd dans Cockpit et sait qu'un plan dédié engage pour 30 jours.
Signal d'alerte« Le mutualisé suffit, Kubernetes est hautement disponible tout seul. »
Question 2 · confirmé
Une base managée, un cluster Kapsule et des instances doivent communiquer sans passer par internet. Comment organisez-vous le réseau ?
Une bonne réponseUn VPC dans la région, un ou plusieurs Private Networks qui couvrent les zones, des adresses attribuées par l'IPAM. La base reçoit un point d'accès privé, le cluster et les instances sont rattachés au même Private Network ou à des Private Networks routés dans le même VPC. Des règles d'ACL réseau filtrent entre Private Networks, et une Public Gateway donne la sortie internet si besoin.
Signal d'alerteLaisser la base sur son point d'accès public avec une liste d'adresses autorisées.
Question 3 · confirmé
La CI déploie sur Scaleway avec une clé d'API rattachée au compte d'un développeur parti il y a six mois. Que mettez-vous à la place ?
Une bonne réponseUne application IAM, c'est-à-dire un utilisateur non humain, avec sa propre clé d'API. Une politique lui donne seulement les jeux de permissions utiles (par exemple sur Kubernetes et Container Registry), limités au projet visé. La clé secrète va dans le coffre de la CI, avec une date d'expiration, et l'ancienne clé est supprimée. Une condition de politique peut restreindre l'usage aux adresses de la CI.
Signal d'alerteGarder la clé de l'ancien compte « puisqu'elle marche », ou utiliser la clé du propriétaire de l'organisation.
Question 4 · junior à confirmé
Un service sur Serverless Containers met plusieurs secondes à répondre à la première requête du matin. Qu'expliquez-vous à l'équipe, et que réglez-vous ?
Une bonne réponseC'est le démarrage à froid : après une descente à zéro, il faut récupérer l'image et lancer le conteneur. Les réglages : un min-scale à 1 si le coût est acceptable, une image plus légère, un démarrage applicatif plus rapide et un registre dans la même région. La concurrence par instance se règle selon la capacité réelle de l'application.
Signal d'alerte« Il faut plus de mémoire », sans parler du min-scale ni de l'image.
Question 5 · senior
Votre cluster Kapsule a des nœuds sur trois zones de Paris. Que se passe-t-il si la zone principale de la région tombe ?
Une bonne réponseL'accès au plan de contrôle passe par un load balancer situé dans la zone principale : s'il tombe, le plan de contrôle est injoignable, même en plan dédié haute disponibilité. Les charges continuent de tourner mais plus rien ne se configure. Les volumes persistants restent liés à leur zone. En isolation complète, perdre la zone de la Public Gateway coupe tous les nœuds privés de toutes les zones, puisqu'il n'y en a qu'une par Private Network.
Signal d'alerte« Trois zones, donc tout continue normalement. »
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Scaleway : quatre points à trancher
Que doit apprendre un ingénieur AWS ou GCP qui rejoint une équipe Scaleway ?
Surtout les limites de la plateforme. Le plan de contrôle Kapsule change de capacité et de SLA selon l'offre choisie, la Public Gateway est unique par Private Network, les types d'instances varient par zone et le catalogue de services managés est plus court. Les concepts de base (projets, IAM, VPC, Kubernetes) se transposent vite. L'entretien vérifie qu'il pose ces questions de lui-même, avant qu'elles soient abordées.
Où trouver des candidats qui connaissent Scaleway ?
Dans les équipes plateforme d'éditeurs et de start-up qui hébergent leur production chez Scaleway, et parmi les profils Kubernetes multicloud. Les offres publiées citent souvent Scaleway en complément de GCP ou d'AWS. Élargir l'annonce aux ingénieurs Kubernetes solides, en indiquant Scaleway comme un plus, donne plus de candidatures qu'une exigence stricte, à condition de tester ensuite les points propres à la plateforme.
Test technique d'un ingénieur Scaleway : Terraform en direct ou étude de cas ?
Les deux fonctionnent. Un exercice Terraform d'une heure sur un projet de test (un Private Network, une Public Gateway, un cluster Kapsule avec un pool) montre la maîtrise des zones, des régions et des identifiants. Une étude de cas orale montre mieux les choix d'architecture et la résilience. Pour un poste confirmé, une demi-heure de chaque donne une vue complète sans demander un long travail à la maison.
Scaleway est-il qualifié SecNumCloud ?
Pas à ce jour. Scaleway a annoncé le 8 janvier 2025 l'entrée de son offre Scaleway Cloud dans le processus de qualification de l'ANSSI, avec une cible fin 2025. Au catalogue de l'ANSSI du 27 octobre 2026, aucune offre Scaleway n'apparaît. Il dispose de la certification HDS pour les données de santé. Pour un projet qui exige une offre qualifiée, le catalogue de l'ANSSI se consulte au moment du choix, car la situation peut évoluer d'un mois à l'autre.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.