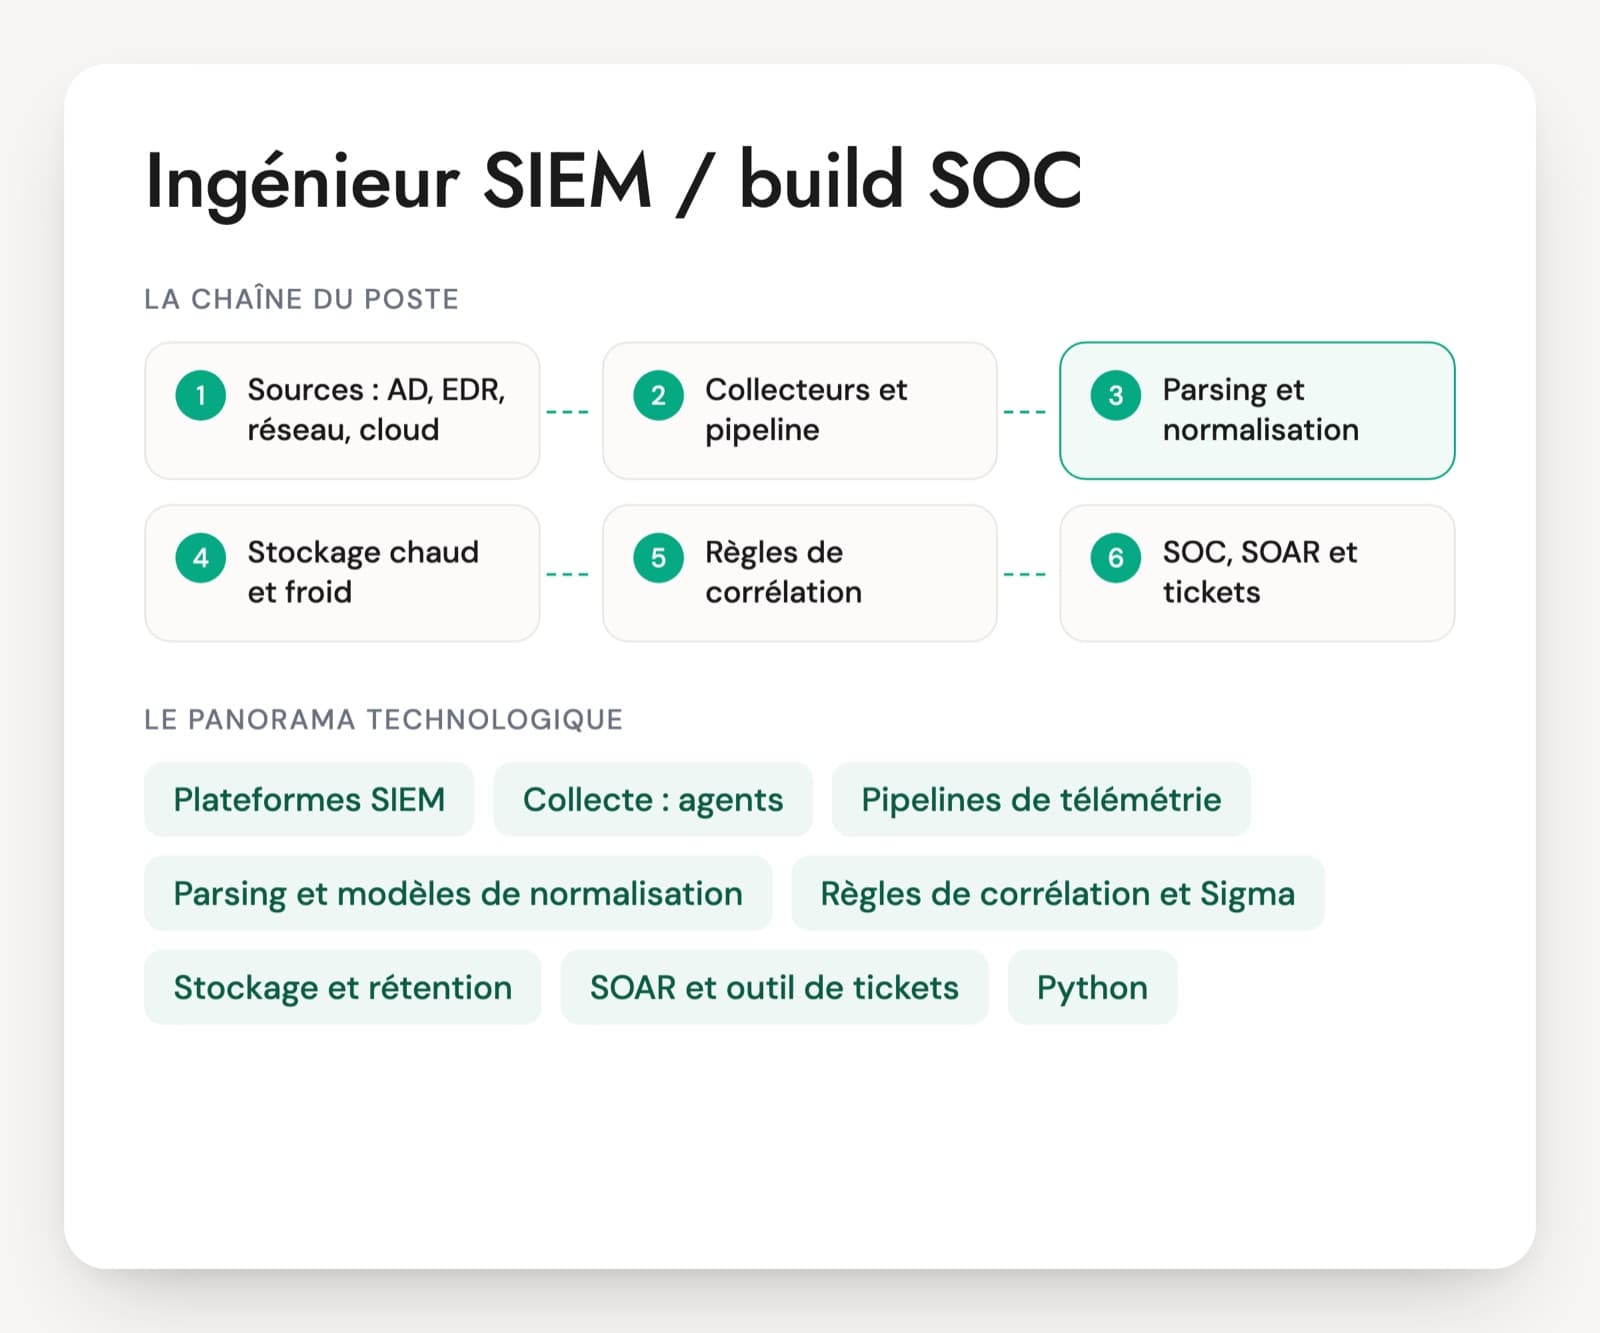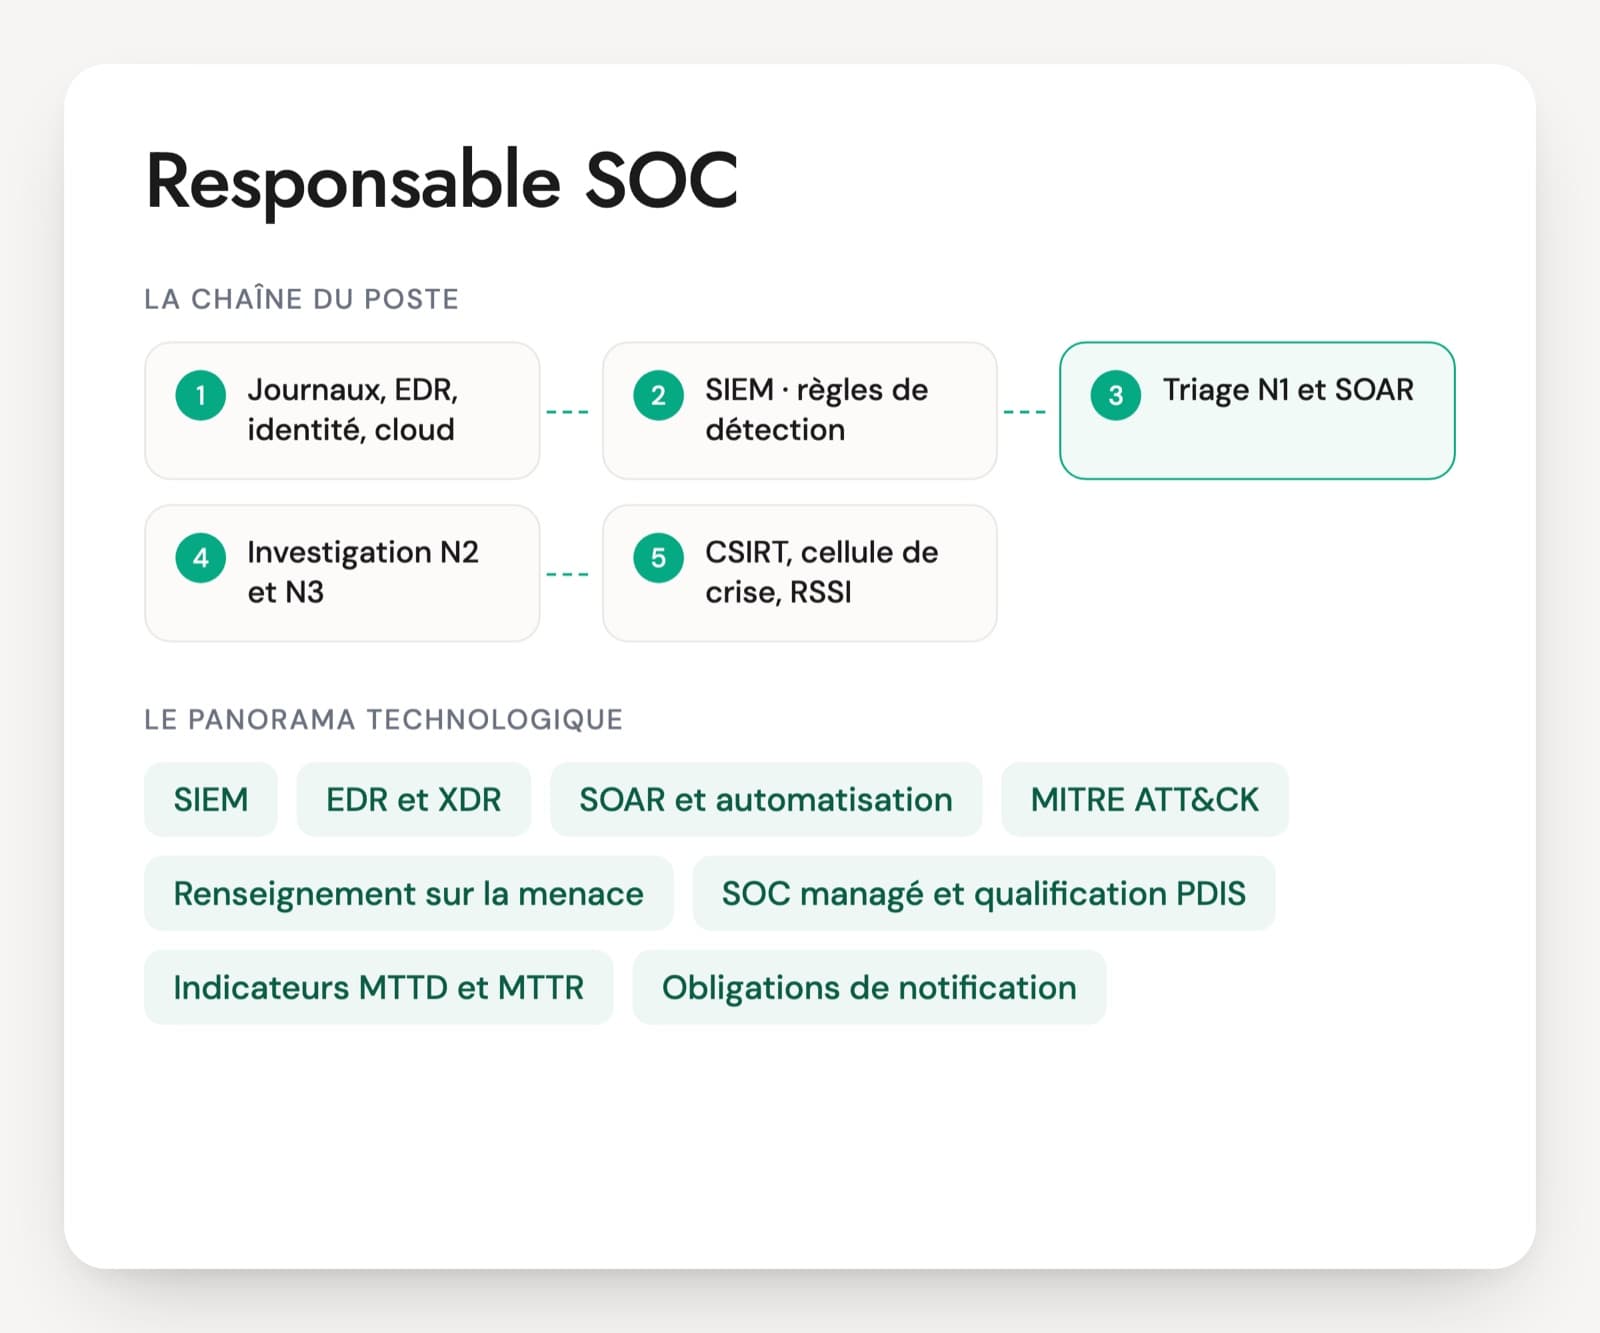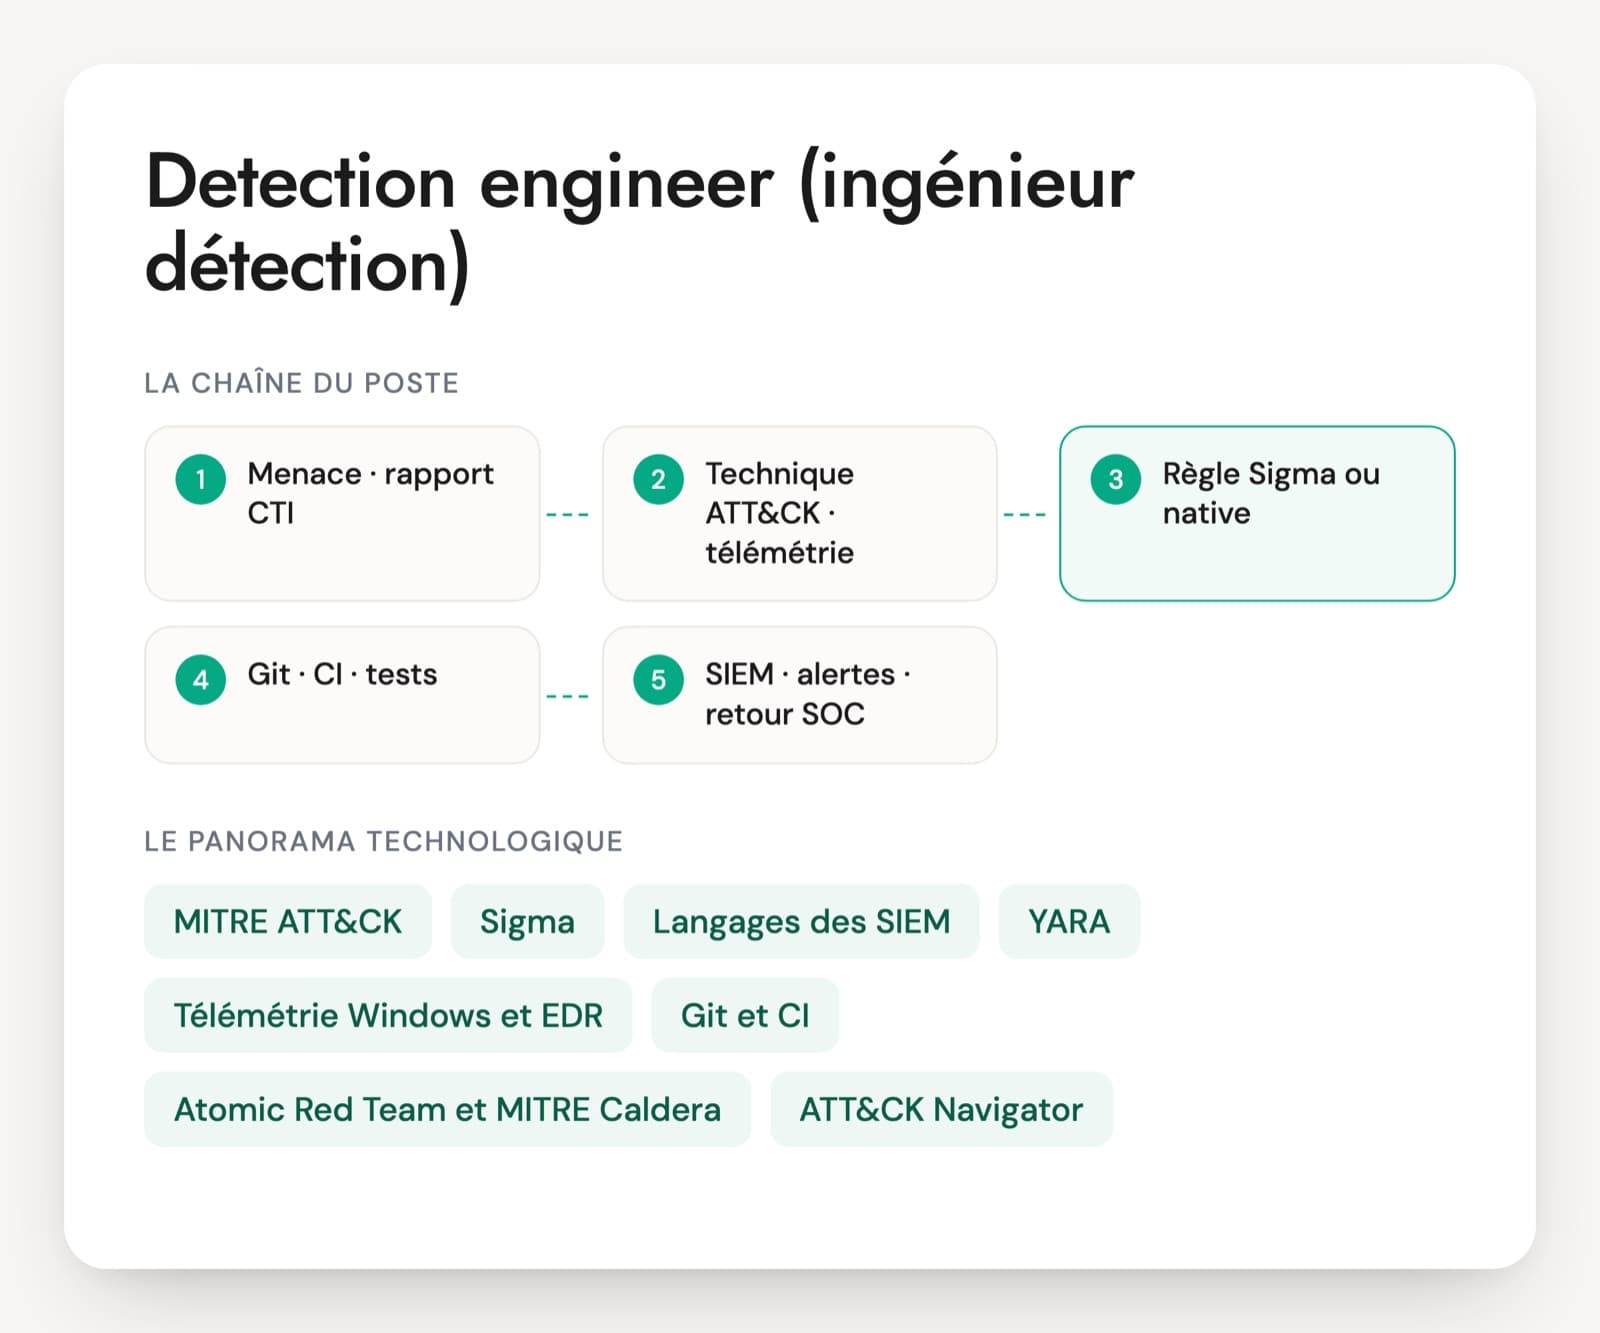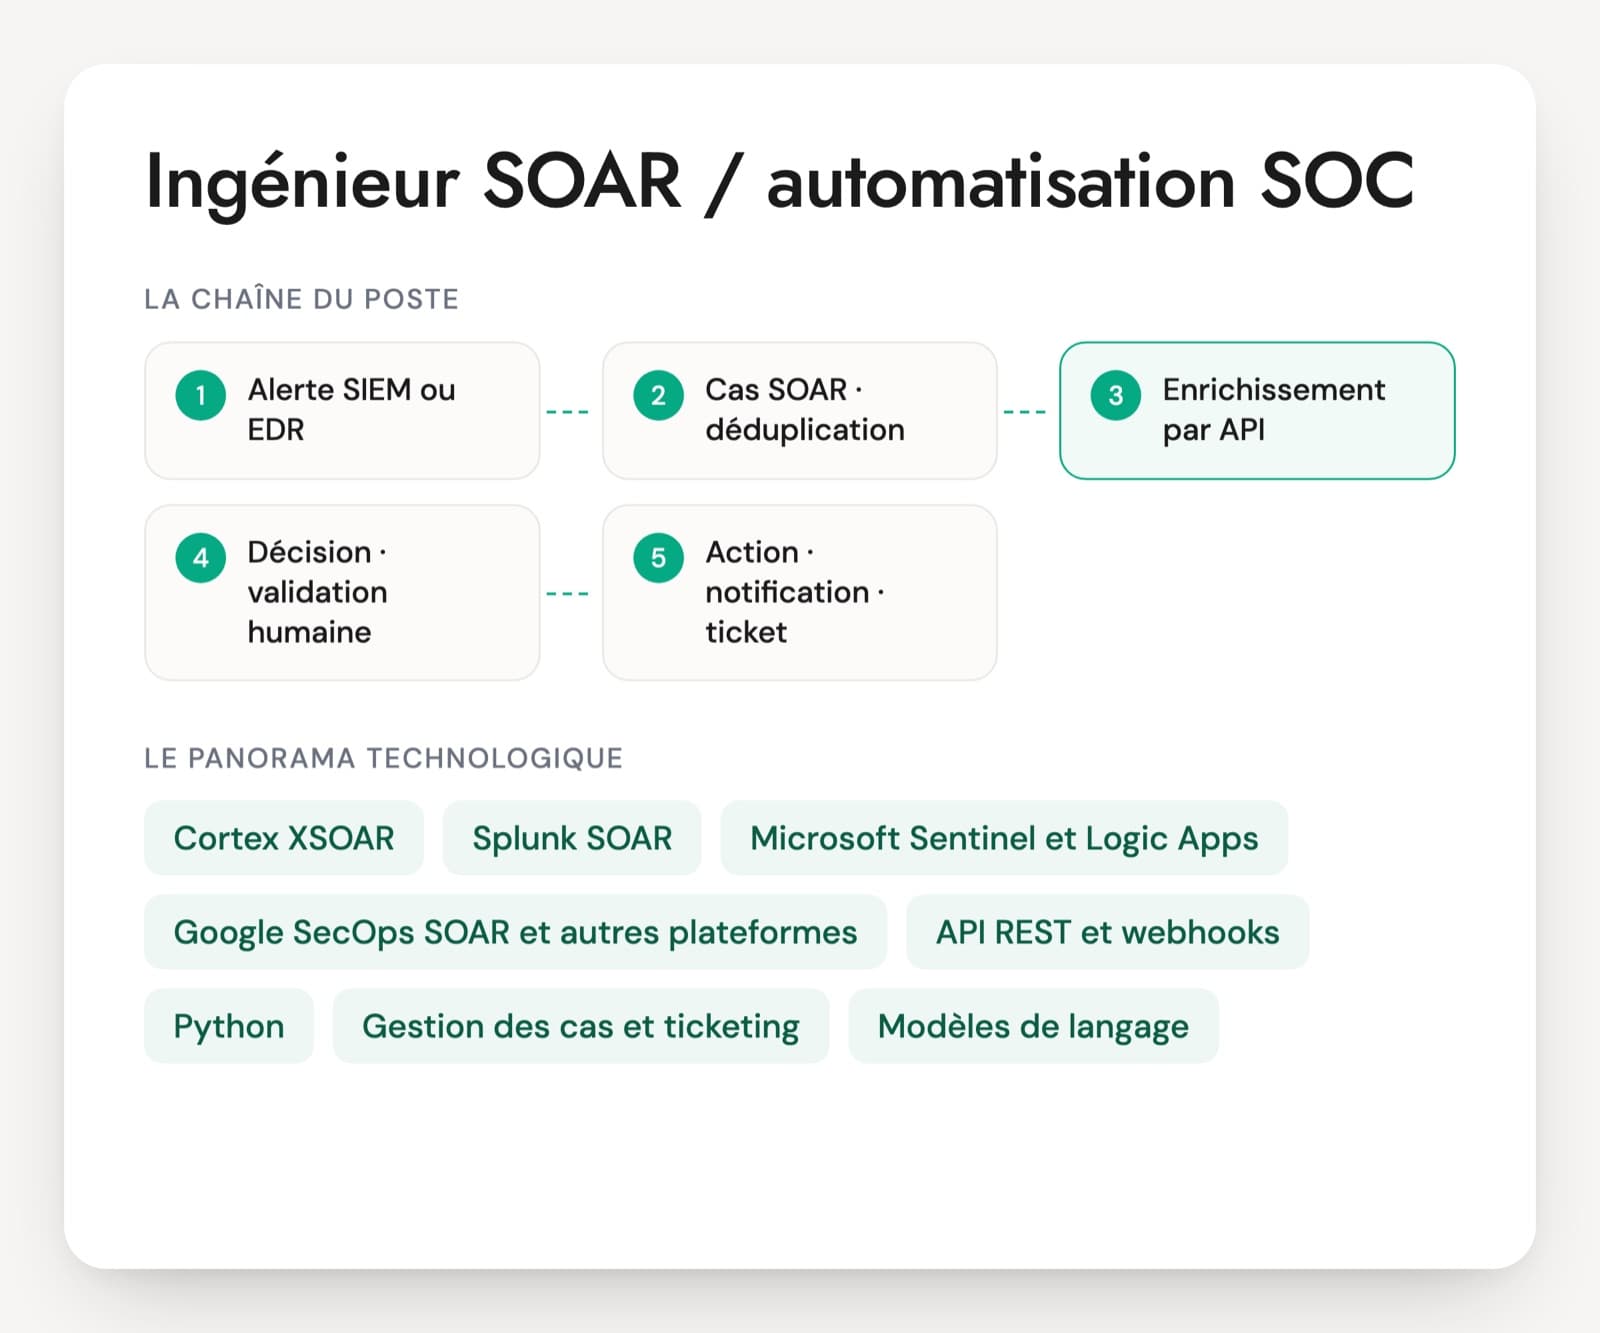
Sur Free-Work, une mission d'architecte CyberSOC publiée début novembre 2026 demande de revoir la collecte sur Azure, de comparer des pipelines de télémétrie (Cribl, Datadog Observability Pipelines, Onum) et d'optimiser les données avant leur arrivée dans Cortex XSIAM. C'est un bon résumé du poste. Les questions d'entretien d'architecte SOC portent sur ces arbitrages entre couverture, coût et dépendance aux éditeurs, plus que sur l'écriture de règles.
Le profil type vient du build SOC. Un ingénieur SIEM confirmé connaît son outil à fond, mais l'architecte raisonne sur plusieurs outils à la fois, sur des volumes qui doublent après une acquisition et sur des contrats de licence. Il sait aussi que la plateforme du SOC est une cible : elle concentre des droits d'action et la cartographie du SI.
Chaque candidat dessine au tableau l'architecture qu'il a construite ou reprise, avec les volumes par jour, les étages de stockage et ce qu'il changerait. Les réponses floues sur les volumes et les coûts disent beaucoup. Le PDF contient 30 questions, un cas de 20 minutes et une grille de notation.
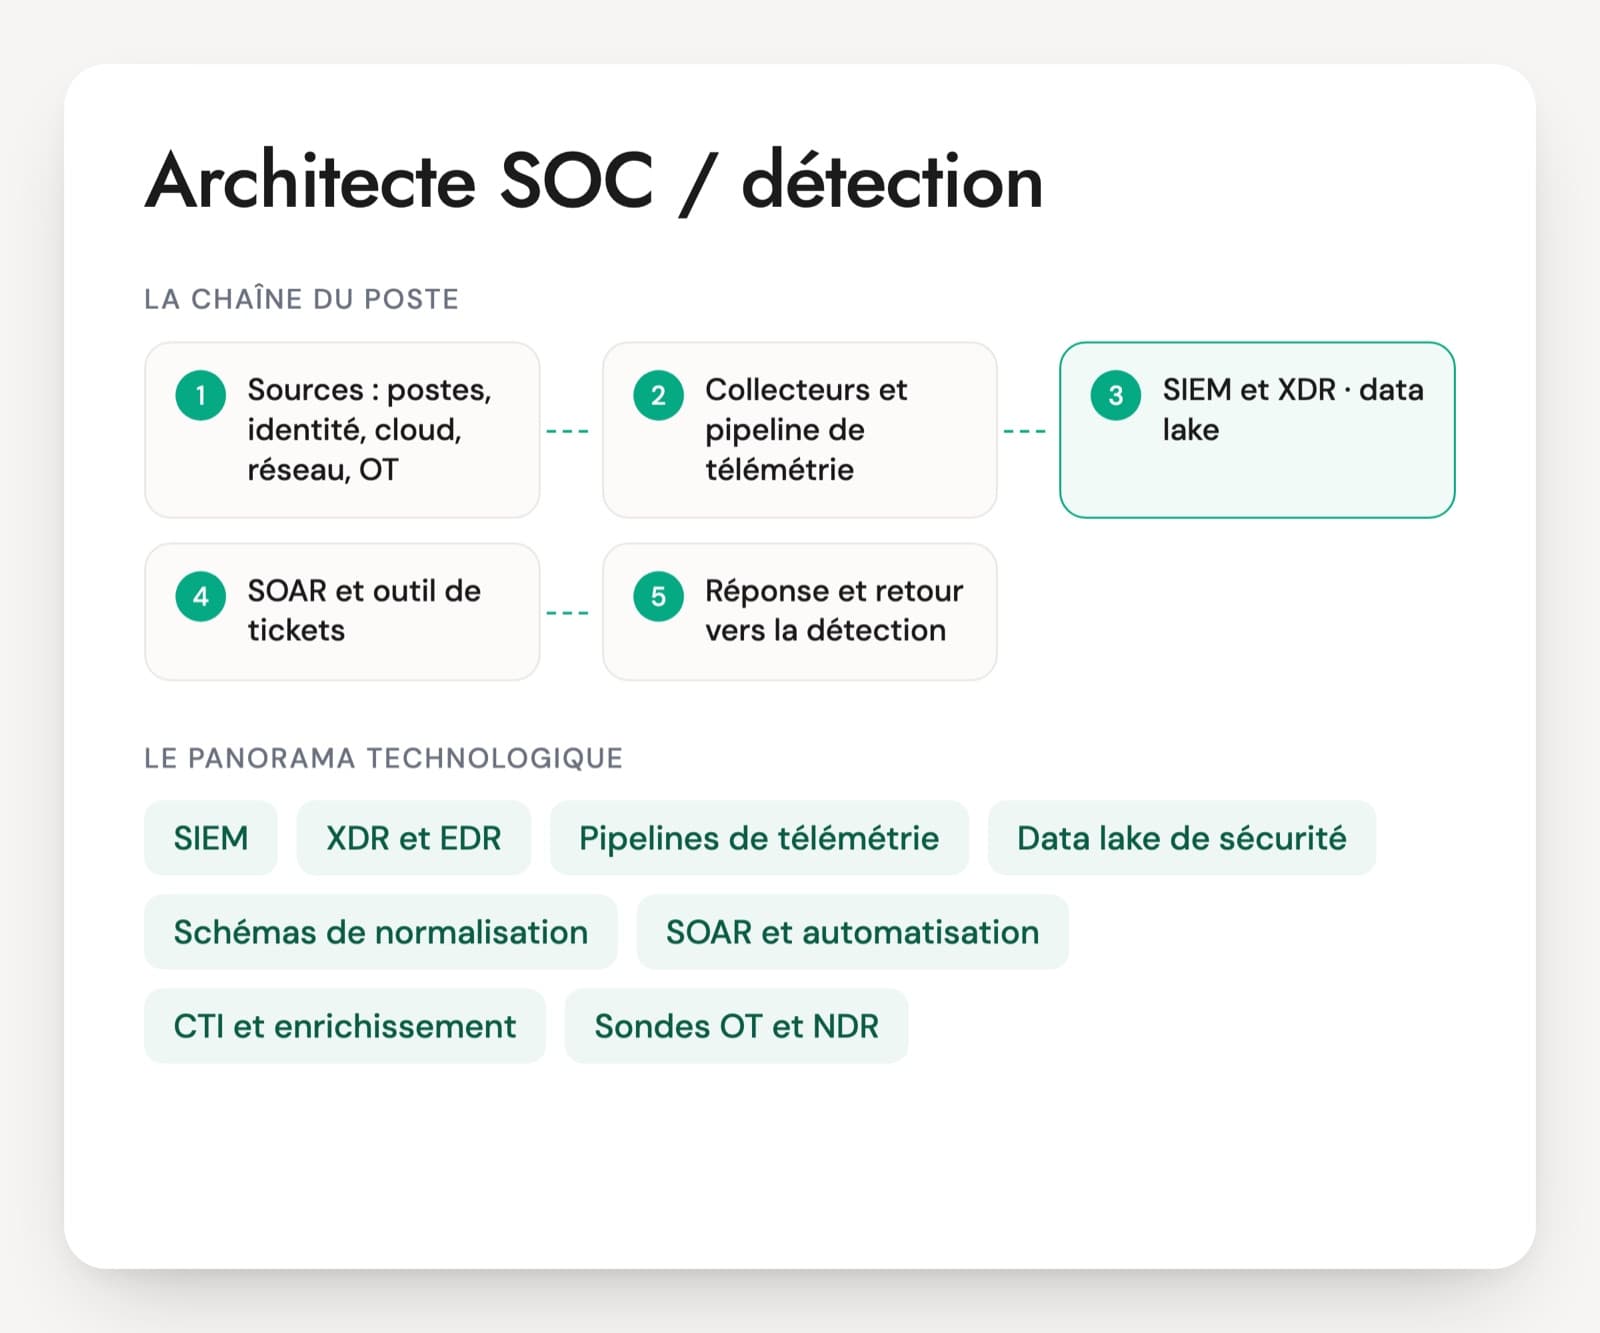
Les briques qu'un architecte SOC assemble
SIEM
Microsoft Sentinel, Splunk Enterprise Security, Google SecOps, Cortex XSIAM, QRadar ou Elastic Security. L'architecte choisit le modèle de déploiement, le découpage en espaces ou index et le modèle de licence. Microsoft a fixé au 31 mars 2027 la fin de Sentinel dans le portail Azure, ce qui pousse les projets vers le portail Defender.
XDR et EDR
Defender XDR, CrowdStrike Falcon, Cortex XDR, SentinelOne. Ces plateformes détectent et répondent sur leurs propres capteurs. L'architecte décide de ce qu'elles envoient au SIEM et de la place qu'on leur laisse dans la console du SOC.
Pipelines de télémétrie
Cribl Stream, Logstash, Vector ou les pipelines proposés par les éditeurs filtrent, enrichissent et routent les journaux avant le SIEM. Ils servent à réduire la facture et à envoyer la même donnée vers plusieurs destinations. Un filtre mal posé peut aussi faire disparaître une détection sans bruit.
Data lake de sécurité
Un étage de stockage long et peu coûteux pour la chasse et les enquêtes : le data lake de Microsoft Sentinel (jusqu'à douze ans de rétention selon la documentation Microsoft), la recherche fédérée de Splunk, Amazon Security Lake au format OCSF, ou un stockage objet en Parquet. Les requêtes y sont plus lentes et facturées à part.
Schémas de normalisation
OCSF (version 1.9.0 publiée), ECS chez Elastic, ASIM dans Sentinel, CIM dans Splunk, UDM dans Google SecOps. Le choix fixe la portabilité des règles d'un outil à l'autre et le coût de maintenance des correspondances.
SOAR et automatisation
Cortex XSOAR, Splunk SOAR, les playbooks Logic Apps de Sentinel ou les automatisations intégrées aux XDR. L'architecte décide des actions automatiques, des validations humaines et des comptes avec lesquels le SOAR agit sur le SI.
CTI et enrichissement
MISP, OpenCTI ou une plateforme commerciale reçoivent les flux de renseignement en STIX/TAXII. L'enrichissement des alertes s'appuie aussi sur la CMDB et le référentiel des identités, dont la qualité limite souvent celle du triage.
Sondes OT et NDR
Claroty, Nozomi Networks, Armis ou Defender for IoT pour les sites industriels, et des outils de détection réseau là où l'EDR ne s'installe pas. Ils complètent la couverture sans agent sur les équipements.
Le titre d'architecte SOC ou d'architecte CyberSOC apparaît dans les équipes internes de grands groupes, chez les prestataires de SOC managé et dans les missions de conseil, souvent lors d'un changement de SIEM, d'une fusion de SOC ou d'un projet de réduction des coûts d'ingestion. Le poste se situe entre l'ingénieur SIEM, qui construit et maintient la plateforme, et le responsable SOC, qui pilote l'équipe et le budget. L'architecte doit connaître au moins deux familles d'outils, les modèles de licence et le cloud. Les certifications des éditeurs (Microsoft SC-200, Splunk, Palo Alto) attestent une connaissance produit. La vision d'ensemble se vérifie au tableau, sur une architecture réelle.
Les choix d'architecture à examiner avec le candidat
- Architecture SIEM, XDR et data lake
- Pipelines de collecte et normalisation
- Rétention et coût de la donnée de sécurité
- SOAR, réponse et intégrations
- Couverture de détection et validation
- Choix d'outils et sécurité de la plateforme
Cinq situations d'entretien pour un architecte SOC
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
On vous demande l'architecture cible du SOC d'un groupe de trente filiales, chacune avec son tenant Microsoft 365 et ses propres pare-feu. Un SIEM central, un par filiale, ou une fédération ?
Une bonne réponseLe candidat part des contraintes : corrélation entre filiales, localisation des données, droits d'accès par filiale, coût et capacité des équipes locales. Il propose souvent une collecte par filiale (espaces de travail ou index séparés) avec une vue centrale pour la détection et la chasse, par exemple le portail multitenant de Defender ou des recherches fédérées, et un modèle de rôles qui limite chaque équipe à son périmètre. Il dit où vivent les règles communes et comment une filiale ajoute les siennes sans casser le socle.
Signal d'alerte« Tout dans un seul SIEM » sans parler de droits ni de résidence des données, ou un SIEM par filiale sans aucune corrélation au niveau du groupe.
Question 2 · senior
Vous placez Cribl Stream ou un pipeline équivalent devant le SIEM. Quelles règles de routage écrivez-vous, et que vous interdisez-vous de filtrer ?
Une bonne réponseUne copie complète vers un stockage objet ou un data lake peu coûteux, et vers le SIEM seulement les événements et les champs utiles aux détections et aux enquêtes courantes. Le candidat refuse de supprimer un champ ou un type d'événement sans vérifier qu'aucune règle ne l'utilise, et documente chaque filtre. La configuration du pipeline est versionnée, testée sur des échantillons, et chaque changement est suivi de la vérification des volumes et des détections.
Signal d'alerteFiltrer « ce qui fait du volume » sans croiser avec les règles, ou n'avoir aucune copie brute pour revenir en arrière.
Question 3 · senior
La direction veut garder deux ans de journaux réseau et proxy pour les enquêtes, mais le SIEM coûte trop cher pour ce volume. Quelle architecture proposez-vous ?
Une bonne réponseUn étage de stockage long et peu coûteux interrogeable à la demande : le data lake de Microsoft Sentinel (jusqu'à douze ans de rétention), la recherche fédérée de Splunk sur du stockage objet, ou des fichiers Parquet dans un stockage objet interrogés par un moteur SQL. Seules les données utiles aux détections restent dans l'étage analytique. Le candidat parle du délai de réponse acceptable pour une enquête, du coût des requêtes sur le lac, de la promotion de données vers l'analytique et des droits d'accès.
Signal d'alerteTout garder deux ans dans l'étage analytique du SIEM, ou archiver sur bande sans pouvoir rien interroger.
Question 4 · senior
Vous concevez l'architecture du SOAR. Avec quels comptes agit-il sur l'EDR, l'Active Directory et les pare-feu, et comment limitez-vous le risque qu'il représente ?
Une bonne réponseLe SOAR concentre des droits d'action sur tout le SI, ce qui en fait une cible de choix. Le candidat donne un compte par intégration avec les seuls droits nécessaires (isoler un poste, désactiver un compte, bloquer une adresse), range les secrets dans un coffre, exige une validation humaine pour les actions destructrices ou massives, protège l'administration du SOAR par MFA et journalise chaque action pour le SOC lui-même.
Signal d'alerteUn compte administrateur du domaine pour le SOAR « pour que tout marche », sans journalisation de ses actions.
Question 5 · senior
Pour un scénario de rançongiciel, comment vérifiez-vous que chaque étape a une source de données, une détection et une action de réponse ?
Une bonne réponseLe candidat découpe le scénario en techniques ATT&CK (accès initial, élévation, mouvement latéral, exfiltration, chiffrement), et vérifie pour chacune la source de télémétrie et sa santé, la règle qui la détecte, et le playbook ou la procédure qui suit. Il valide ensuite par émulation sur un périmètre de test et tient une matrice de couverture à jour, en distinguant ce qui est détecté de ce qui est seulement journalisé.
Signal d'alerteUne carte ATT&CK colorée à partir des règles installées, sans vérifier que les sources arrivent ni que les règles se déclenchent.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte SOC, les questions fréquentes
Faut-il un architecte SOC quand l'équipe a déjà un ingénieur SIEM ?
L'ingénieur SIEM intègre les sources, écrit les parsers, maintient la plateforme et ses règles au quotidien. L'architecte SOC décide de la forme d'ensemble : quels outils, quel découpage entre SIEM, XDR et data lake, quels pipelines, quelle rétention et quel modèle de licence. Dans une petite équipe, la même personne fait les deux. Pour un projet de changement de SIEM ou de fusion de SOC, le profil attendu a déjà porté ces décisions et sait les chiffrer.
Un architecte SOC doit-il connaître le SIEM en place ?
Il doit en connaître au moins deux, dont un proche de celui en place, pour comparer les modèles de données, de licence et de requête. Un architecte qui n'a travaillé que sur un seul outil reproduit souvent ses habitudes ailleurs. Ce qu'il a trouvé plus difficile en passant d'un outil à un autre montre s'il a compris les différences de fond ou seulement changé d'interface.
Un test technique a-t-il du sens pour un architecte SOC ?
Oui, sous la forme d'un exercice d'architecture plutôt que d'un exercice de code. Le candidat reçoit un périmètre (nombre de postes, clouds, sites, volumes par jour, budget) et propose en 20 minutes une architecture de collecte et de stockage, avec ce qui va dans le SIEM et ce qui va ailleurs. Un bon candidat pose des questions sur les volumes et les usages avant de dessiner, et chiffre au moins des ordres de grandeur.
CyberSOC ou SOC : est-ce le même poste d'architecte ?
Le terme est surtout employé en France par des prestataires et des grands groupes pour désigner leur centre de détection et de réponse. Il ne change pas le métier : un architecte CyberSOC conçoit la même chaîne de collecte, de détection et de réponse qu'un architecte SOC. Ce qui compte, ce sont les outils cités dans l'offre et le contexte, interne ou multi-clients, qui change beaucoup les exigences de séparation des données.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.