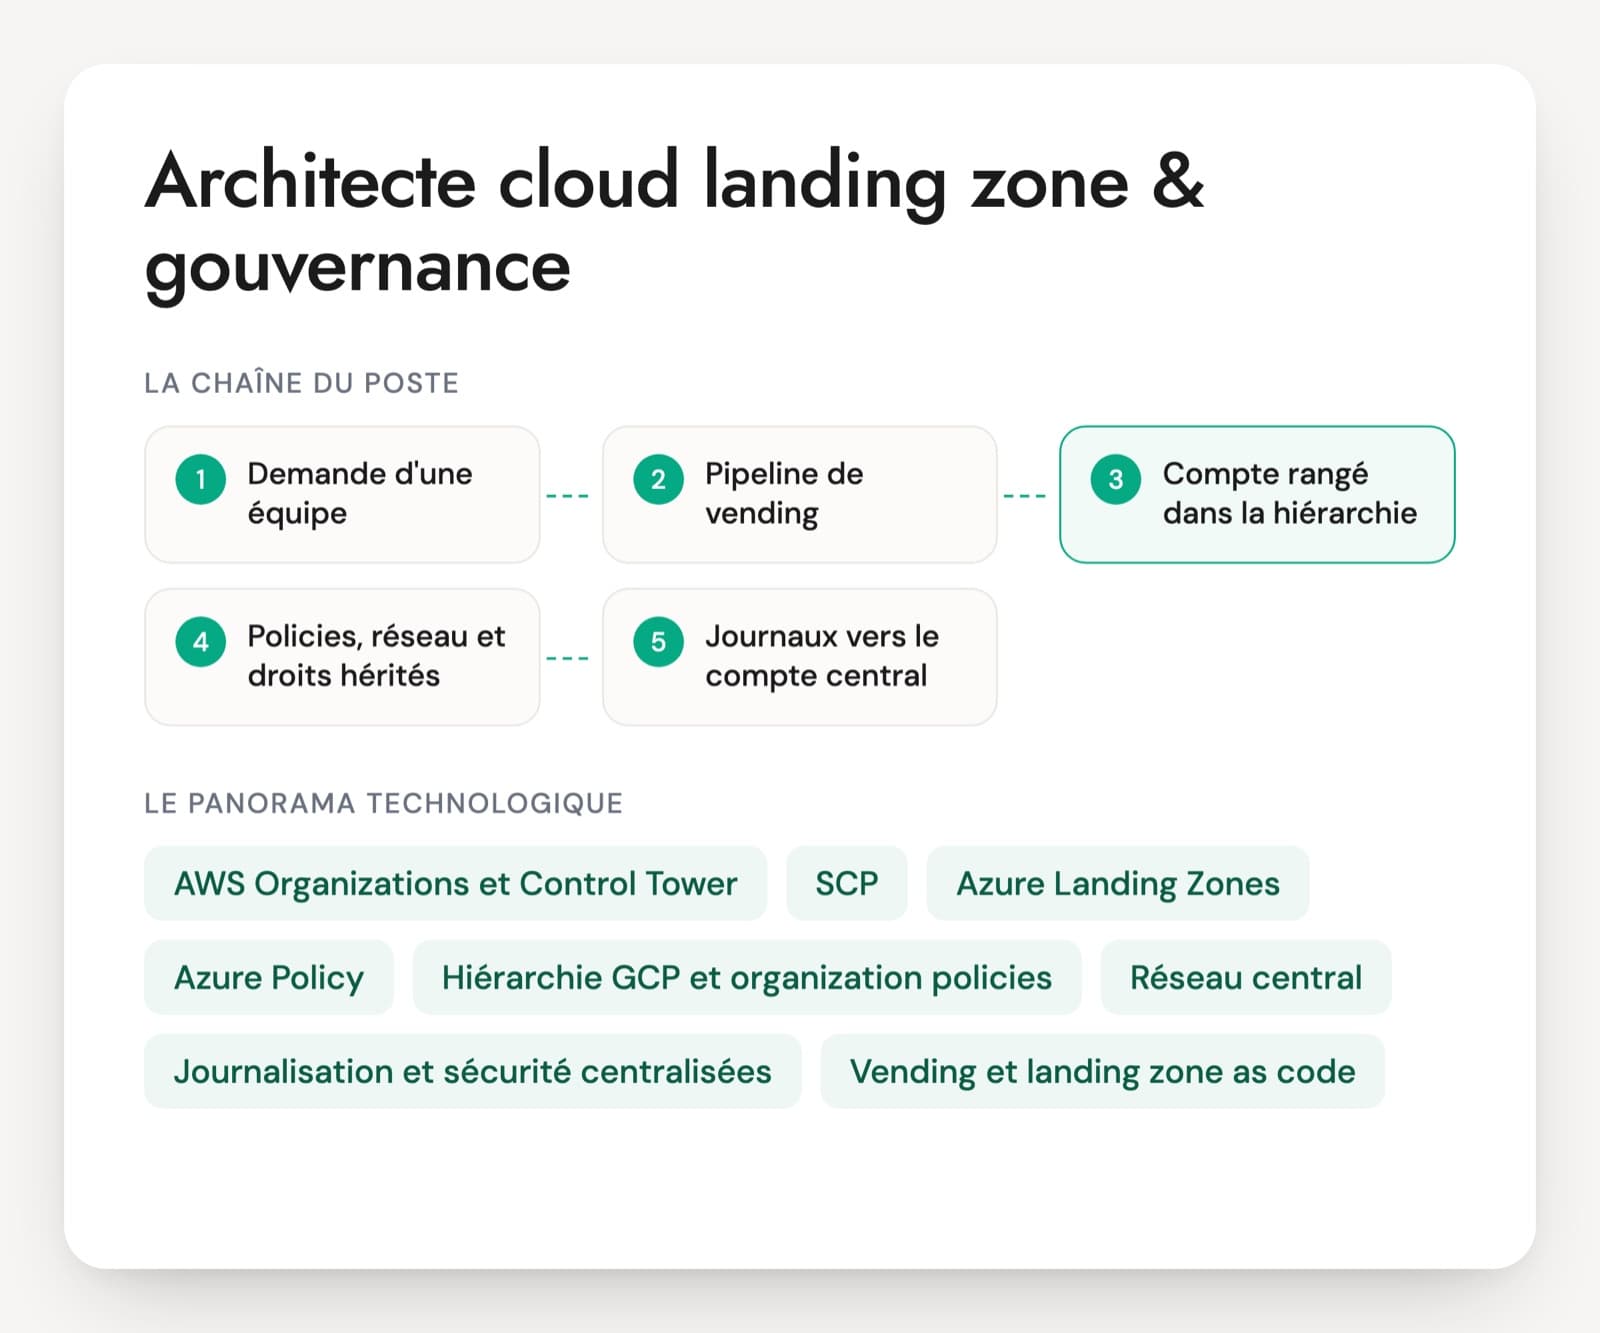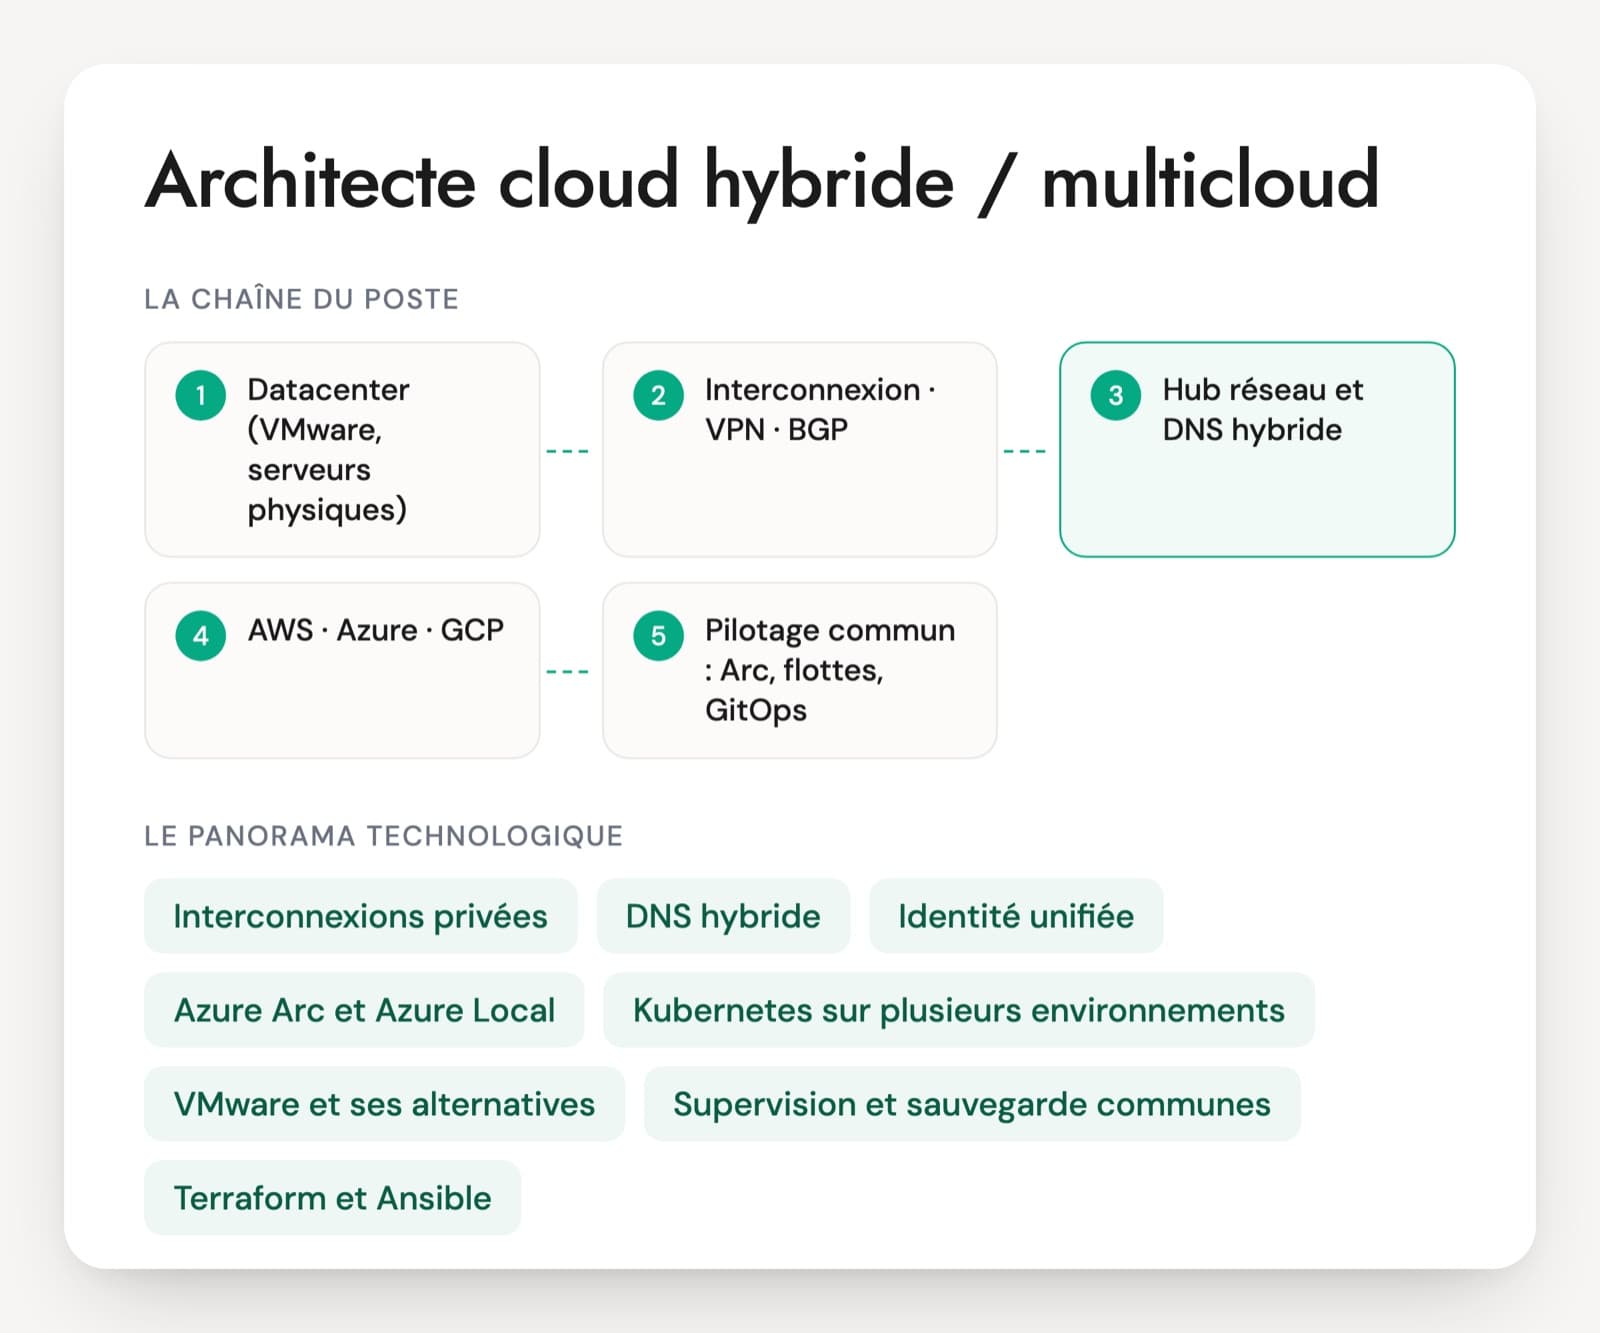
Peu d'entreprises quittent leur datacenter d'un coup. Des applications restent sur site pour des raisons de latence, de licences, de données sensibles ou de matériel spécifique, d'autres partent sur AWS, Azure ou GCP, parfois sur deux clouds à la fois. L'architecte hybride conçoit ce qui relie l'ensemble : interconnexions Direct Connect, ExpressRoute ou Interconnect, DNS commun, annuaire unique, supervision et sauvegarde. Il choisit aussi les outils qui pilotent serveurs et clusters où qu'ils soient, comme Azure Arc, Azure Local, EKS Hybrid Nodes ou les flottes GKE.
Depuis le rachat de VMware par Broadcom et la refonte de ses licences, beaucoup de missions commencent par une question de placement : rester sur vSphere, passer sur une offre VMware hébergée par un cloud, changer d'hyperviseur ou réécrire. Le multicloud, lui, arrive souvent après un rachat ou un choix métier. Les candidats qui n'ont connu qu'un seul cloud ont du mal à parler de BGP, de latence entre sites ou des dépendances cachées d'une application installée depuis quinze ans.
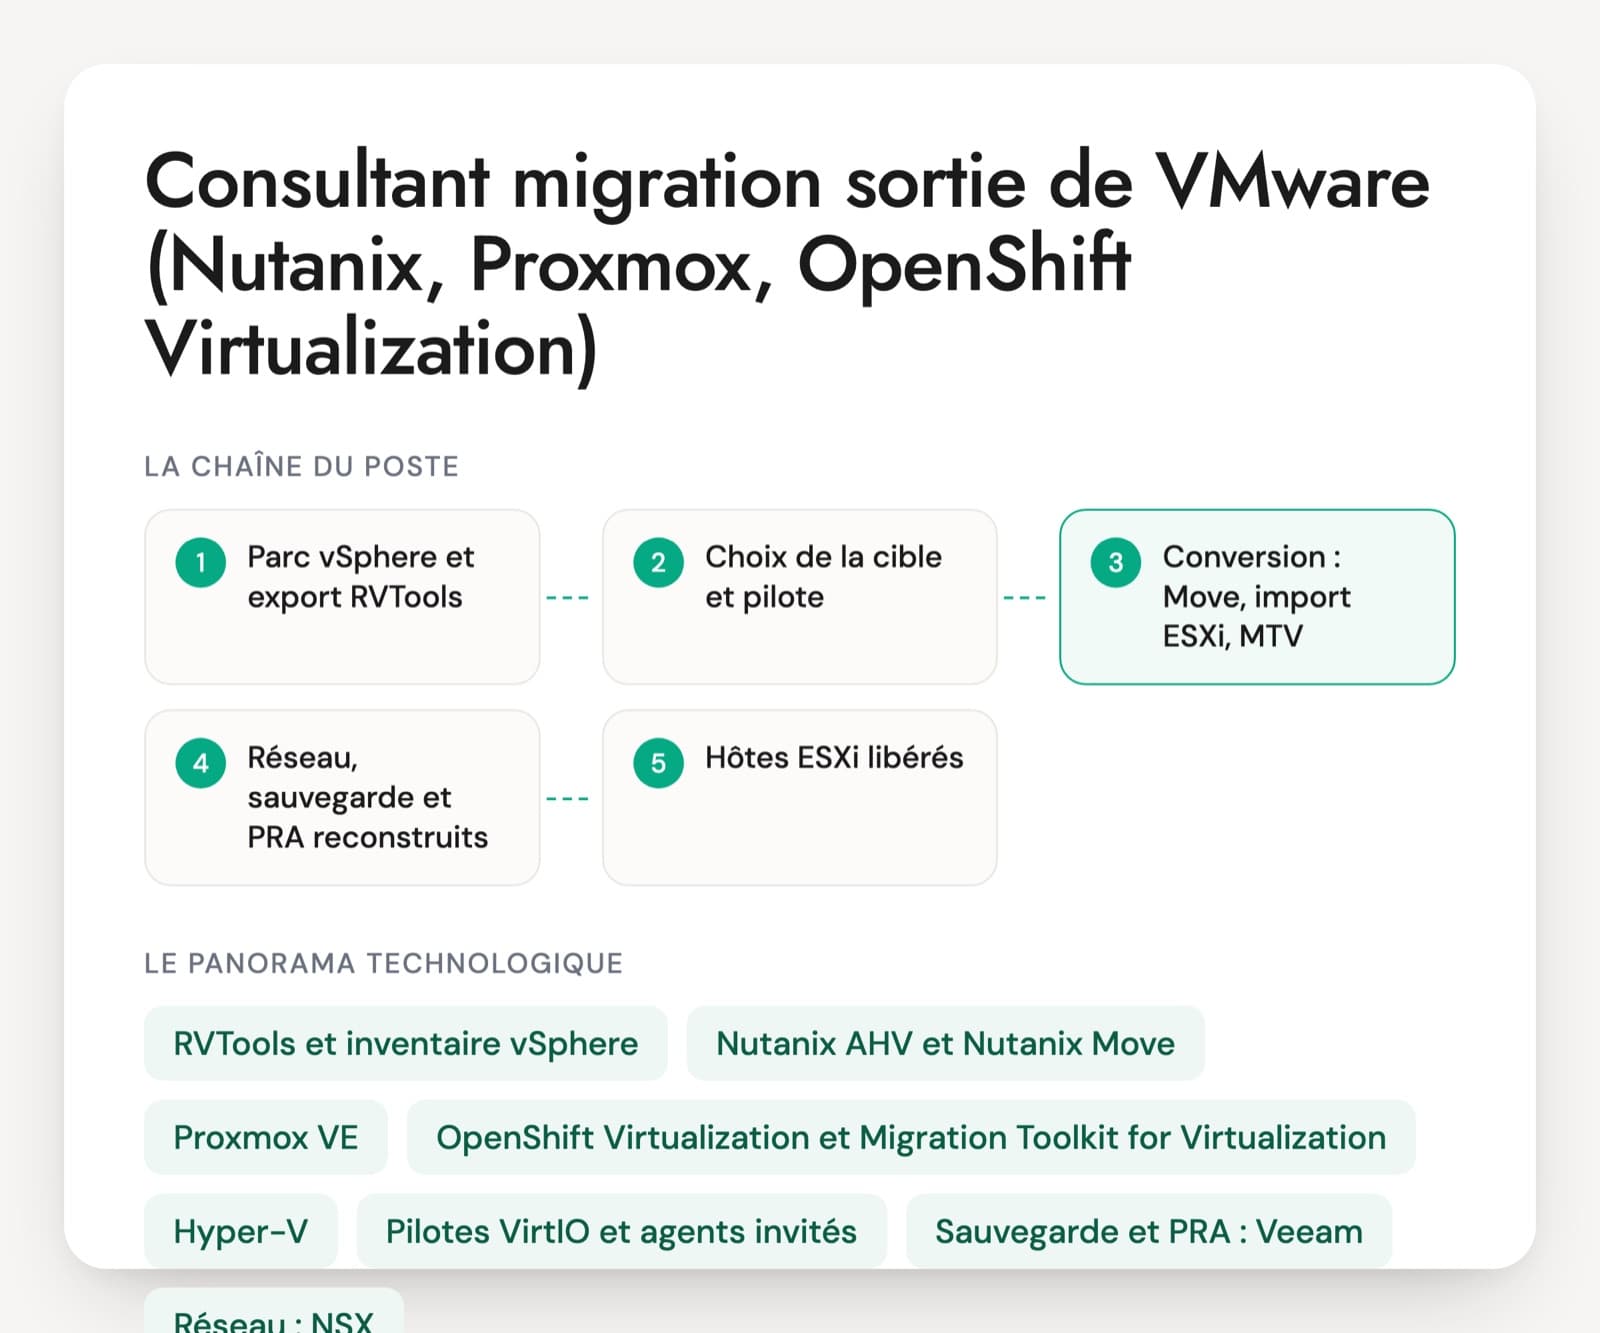
L'entretien part d'une application que le candidat a fait dialoguer entre le site et le cloud. Il trace le chemin d'une requête, avec la résolution DNS, le lien emprunté, l'authentification, puis ce qui se passe quand le lien tombe. Le PDF propose un cas sur la sortie d'un parc VMware de 600 machines.
Les outils d'un environnement hybride ou multicloud
Interconnexions privées
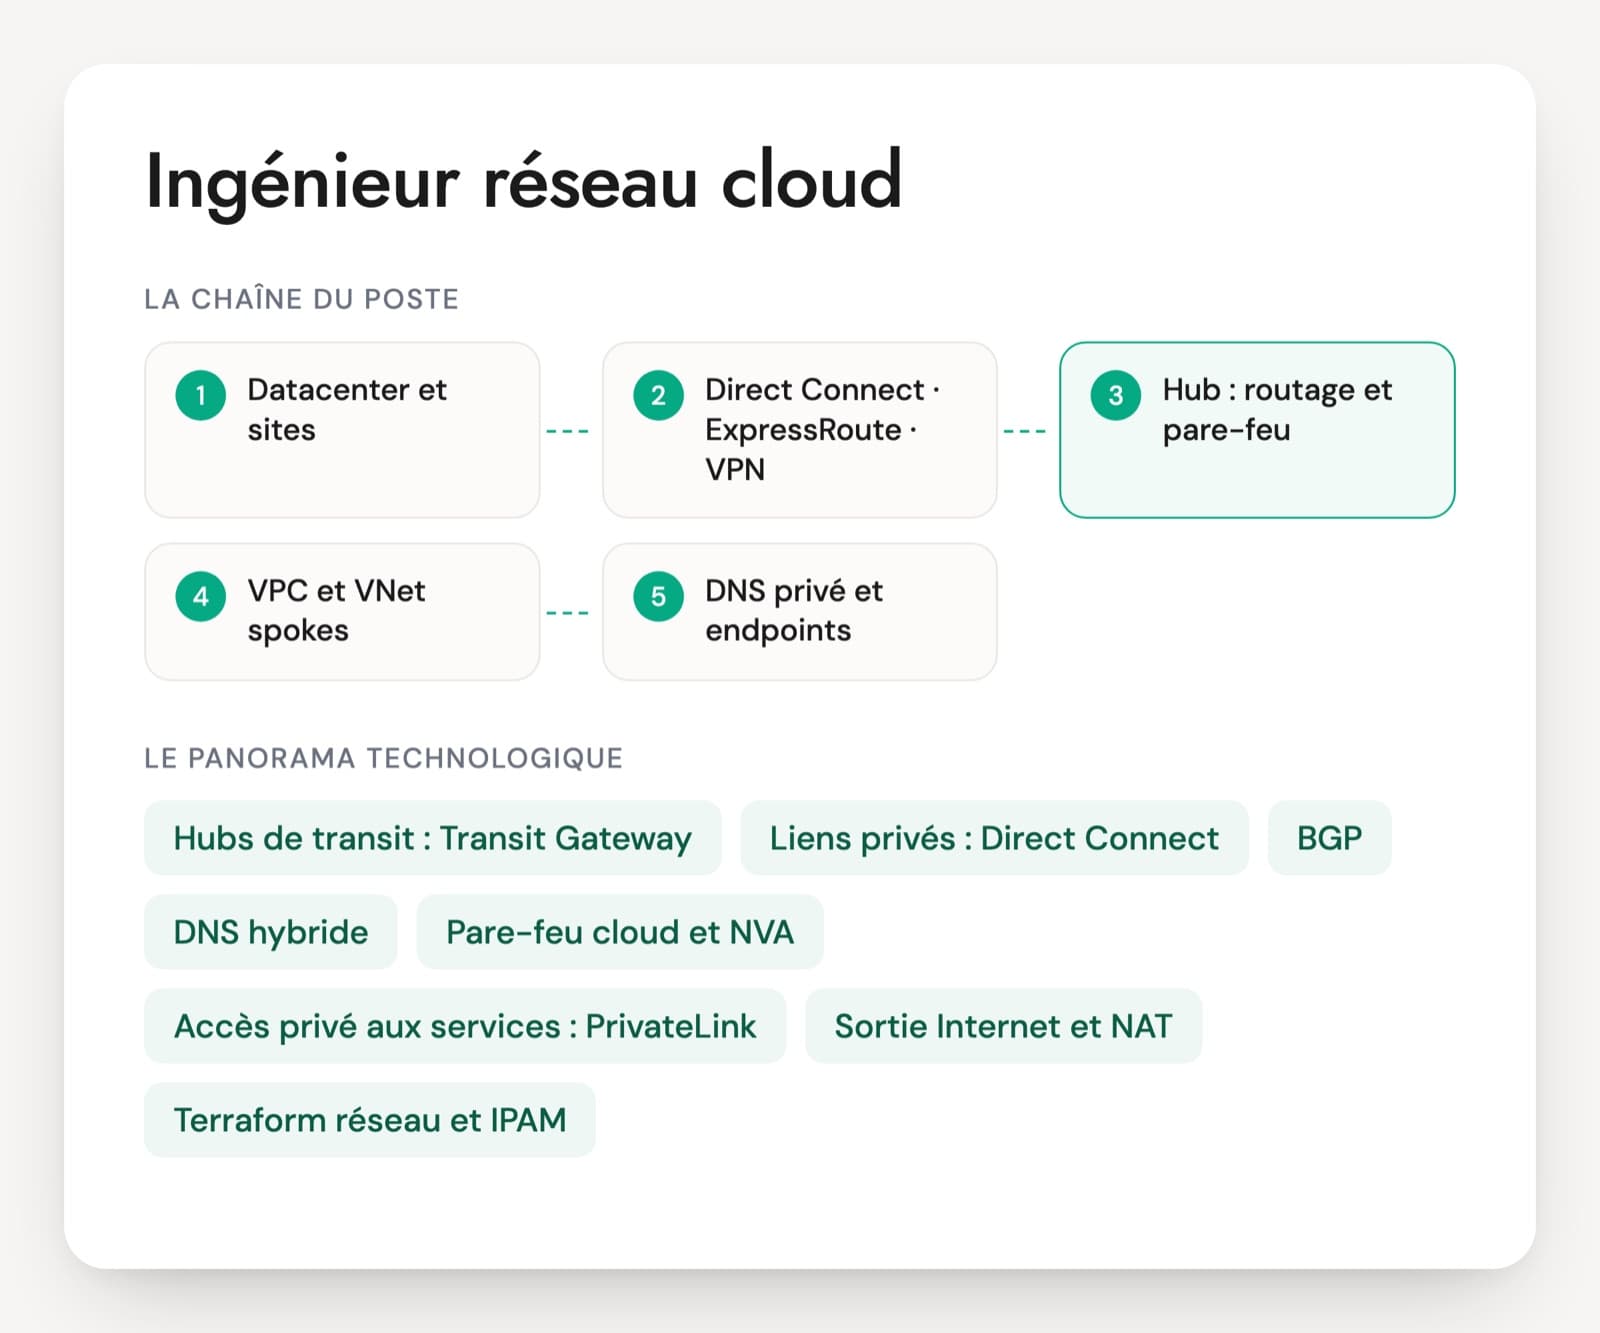
Direct Connect chez AWS, ExpressRoute chez Azure, Cloud Interconnect chez Google : des liens dédiés entre le datacenter et le cloud, souvent via un opérateur ou un point de colocation. Un VPN IPsec sert de secours ou de solution d'attente. Le routage passe par BGP, et la redondance se pense en liens, en routeurs et en sites.
DNS hybride
Une source fréquente d'incidents. Les résolveurs du cloud (Route 53 Resolver, Azure DNS Private Resolver, Cloud DNS) transfèrent les requêtes vers les serveurs internes et dans l'autre sens. Les endpoints privés des services PaaS ajoutent leurs propres zones, à intégrer au DNS de l'entreprise.
Identité unifiée
Un Active Directory sur site synchronisé avec Entra ID (Entra Connect ou Cloud Sync), ou fédéré avec un autre fournisseur d'identité, sert de source unique pour les accès aux clouds et aux serveurs. Les machines ont aussi besoin d'identités sans secret stocké, comme IAM Roles Anywhere chez AWS ou l'identité managée des serveurs Arc.
Azure Arc et Azure Local
Azure Arc fait apparaître dans Azure des serveurs, des clusters Kubernetes et des instances SQL Server situés ailleurs, avec Azure Policy, Defender et la supervision. Azure Local, l'ancien Azure Stack HCI, est une infrastructure installée dans les sites de l'entreprise, pilotée par Arc, connectée ou déconnectée du cloud, et facturée par cœur physique.
Kubernetes sur plusieurs environnements
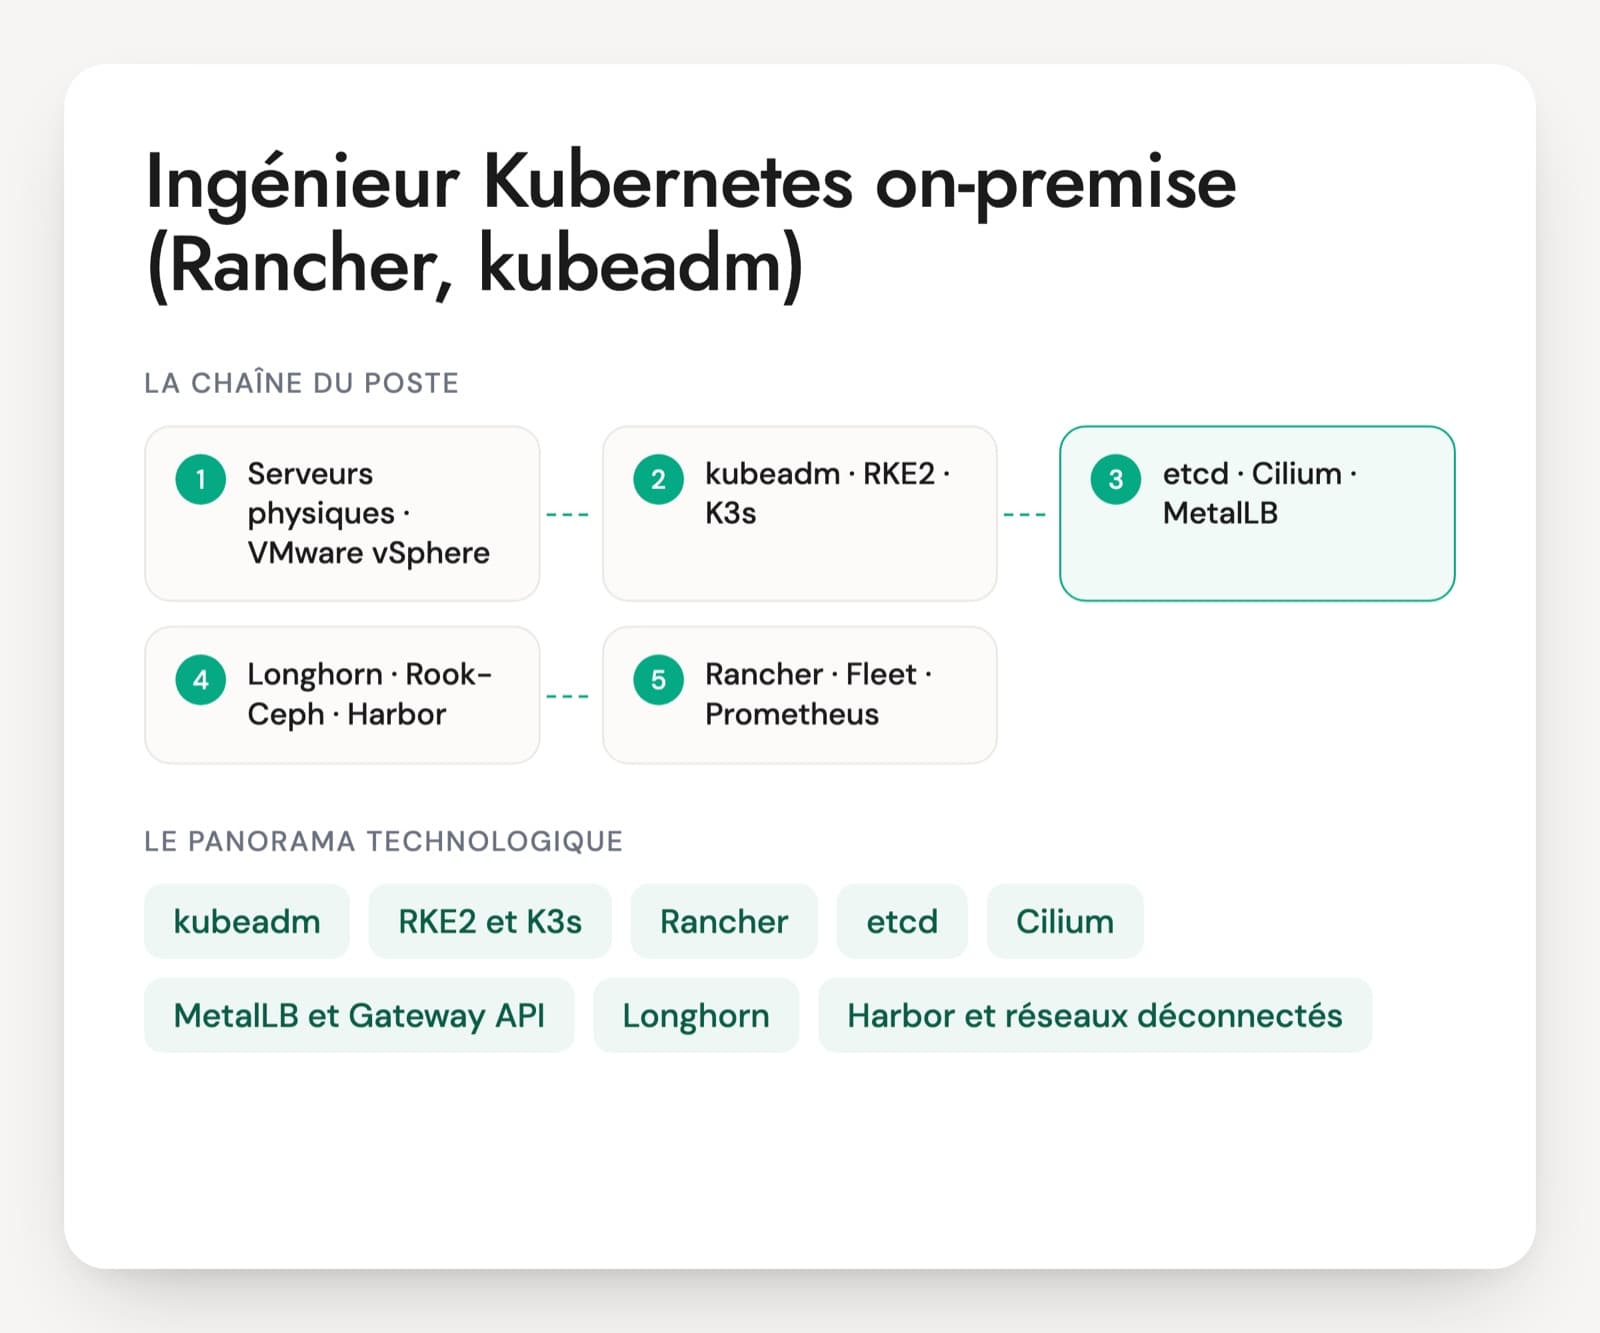
EKS Hybrid Nodes rattache des serveurs du datacenter à un cluster EKS dont AWS gère le plan de contrôle, à condition d'un lien fiable. Google pilote des flottes de clusters GKE, attachés ou installés sur VMware et bare metal avec Google Distributed Cloud. OpenShift et Rancher fournissent une même couche sur toutes les infrastructures.
VMware et ses alternatives
vSphere reste la base de nombreux datacenters. Azure VMware Solution et Google Cloud VMware Engine hébergent des clusters VMware dans le cloud pour déplacer des machines sans les modifier, avec HCX pour la migration. D'autres équipes changent d'hyperviseur (Nutanix AHV, Hyper-V, OpenShift Virtualization) ou convertissent les machines vers le cloud natif.
Supervision et sauvegarde communes
Une même vision des incidents et des sauvegardes pour le site et les clouds : OpenTelemetry, Prometheus, Datadog ou Azure Monitor via Arc côté supervision, Veeam, Commvault ou les services natifs côté sauvegarde. Le PRA hybride, où le cloud sert de site de secours, se conçoit avec ces outils.
Terraform et Ansible
Terraform décrit les ressources de chaque cloud et des plateformes sur site (vSphere, Nutanix, OpenStack) avec le fournisseur propre à chacun. Ansible configure les systèmes. Le même code ne tourne pas partout : la portabilité tient aux conventions et à la structure des modules.
Le poste se trouve dans les organisations qui gardent un datacenter tout en utilisant un ou plusieurs clouds publics, et chez les ESN, intégrateurs et cabinets qui conduisent leurs programmes de transformation. Les missions vont du cadrage d'une stratégie de placement à la conception des interconnexions, en passant par la sortie d'un parc VMware ou la mise en place d'un PRA dans le cloud. L'architecte travaille avec les équipes réseau, systèmes et sécurité sur site et avec les équipes cloud. Les candidats viennent souvent de l'infrastructure on-premise : c'est un atout sur le réseau et le stockage, à condition qu'ils connaissent aussi les services managés du cloud.
Les compétences attendues d'un architecte hybride
- Interconnexion et routage BGP
- DNS et résolution hybride
- Identité commune site et cloud
- Plans de contrôle hybrides (Arc, flottes, EKS Hybrid Nodes)
- Placement des workloads et sortie de VMware
- PRA et résilience entre site et cloud
Cinq questions sur le site, le cloud et le lien entre les deux
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Comment décidez-vous si une application reste sur site, part dans le cloud ou se répartit entre les deux ?
Une bonne réponseDes critères écrits : latence vers les utilisateurs ou les machines, dépendances avec d'autres applications, sensibilité et localisation des données, licences (bases, systèmes, éditeurs), matériel spécifique, profil de charge, coût sur plusieurs années, compétences de l'équipe. Une fiche par application, et les applications qui se parlent beaucoup déplacées ensemble.
Signal d'alerte« Tout dans le cloud », ou un choix application par application sans regarder les dépendances.
Question 2 · confirmé
Un seul lien ExpressRoute relie le datacenter à Azure. Comment rendez-vous la connexion résiliente ?
Une bonne réponseDeux circuits sur deux emplacements de peering différents, ou au minimum les deux connexions du circuit actives vers deux routeurs distincts côté site, avec BGP pour basculer automatiquement. Un VPN IPsec de secours, accepté en mode dégradé. Il vérifie que les deux chemins ne passent pas par le même opérateur ni par le même bâtiment, et il teste la bascule.
Signal d'alerte« ExpressRoute a déjà un SLA », sans regarder le routeur côté site, ou un VPN de secours jamais testé.
Question 3 · confirmé
Les utilisateurs se connectent à Active Directory sur site et à Entra ID dans le cloud. Comment organisez-vous une identité unique ?
Une bonne réponseUne source d'autorité unique, en général l'AD sur site au départ, synchronisée vers Entra ID par Entra Connect ou Cloud Sync, avec synchronisation du hachage de mot de passe ou authentification directe selon les contraintes. AWS et GCP sont fédérés à Entra ID (SAML ou OIDC, SCIM pour les groupes). Il pense aussi aux comptes de service et au départ d'un collaborateur, qui doit couper tous les accès à la fois.
Signal d'alerteDes comptes locaux dans chaque cloud, gérés à la main.
Question 4 · senior
Votre client veut sortir de VMware après le changement de licences de Broadcom. Quelles options lui présentez-vous ?
Une bonne réponseRester en renégociant et en réduisant le parc ; déplacer les clusters vers Azure VMware Solution ou Google Cloud VMware Engine pour partir vite sans modifier les machines ; changer d'hyperviseur (Nutanix AHV, Hyper-V, OpenShift Virtualization, Proxmox) ; migrer vers des machines cloud natives ou des conteneurs. Il compare délai, risque, coût et compétences à acquérir, et combine souvent plusieurs options selon les applications.
Signal d'alerteUne seule réponse pour tout le parc, ou ignorer qu'une offre VMware hébergée dans le cloud reste liée aux licences VMware.
Question 5 · confirmé
Quand recommandez-vous Azure Arc, et que ne fait-il pas ?
Une bonne réponsePour gouverner depuis Azure des serveurs, des clusters Kubernetes ou des instances SQL Server situés ailleurs : inventaire, policies, Defender, mises à jour, supervision. Arc ne déplace pas les machines et ne fournit pas d'infrastructure, il pilote l'existant. Il sait qu'un agent doit joindre Azure et que plusieurs fonctions sont facturées par serveur ou par cœur.
Signal d'alerte« Arc permet de faire tourner Azure chez soi », en le confondant avec Azure Local.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte cloud hybride, les questions fréquentes
En quoi un architecte cloud hybride diffère-t-il d'un architecte cloud ?
L'architecte cloud conçoit surtout à l'intérieur d'un cloud. L'architecte hybride conçoit entre plusieurs environnements : le datacenter, un ou plusieurs clouds publics, parfois des sites distants. Son travail porte sur ce qui les relie et sur ce qui doit rester cohérent, du réseau à la sauvegarde en passant par l'identité. Il doit aussi connaître l'infrastructure sur site, le stockage, la virtualisation et les contraintes de licences, que beaucoup de profils formés directement sur le cloud n'ont jamais pratiqués.
Faut-il exiger une expérience VMware ?
Pour la plupart des missions, oui, au moins une bonne connaissance. Une grande partie des datacenters tourne encore sur vSphere, et beaucoup de projets hybrides partent d'une décision sur l'avenir de ce parc. La personne doit savoir ce que sont un cluster, un datastore, une migration à chaud, et ce que change le passage à Azure VMware Solution ou à un autre hyperviseur. Une certification VCP n'est pas indispensable si l'expérience est concrète.
Comment se construit un test technique pour un architecte multicloud ?
Le test part d'un schéma réel simplifié : un datacenter, deux clouds, quelques applications et leurs flux. Le candidat trace le chemin d'une requête, avec la résolution DNS, le lien emprunté et l'authentification. Un lien est ensuite coupé, et il explique ce qui tombe. En 30 minutes, on voit s'il raisonne en routes, en dépendances et en modes de panne, ou s'il se contente de citer des noms de services.
Quelles certifications ont du sens pour ce poste ?
Côté cloud, AZ-305 et AZ-700 pour Azure, AWS Solutions Architect Professional et Advanced Networking Specialty pour AWS. Côté site, une certification VMware ou réseau (CCNP) montre une base on-premise solide. Le poste mélange les deux mondes, donc un CV qui n'aligne que des certifications cloud récentes appelle des questions sur le réseau et la virtualisation. Une interconnexion réellement mise en production compte plus que la liste des badges.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.