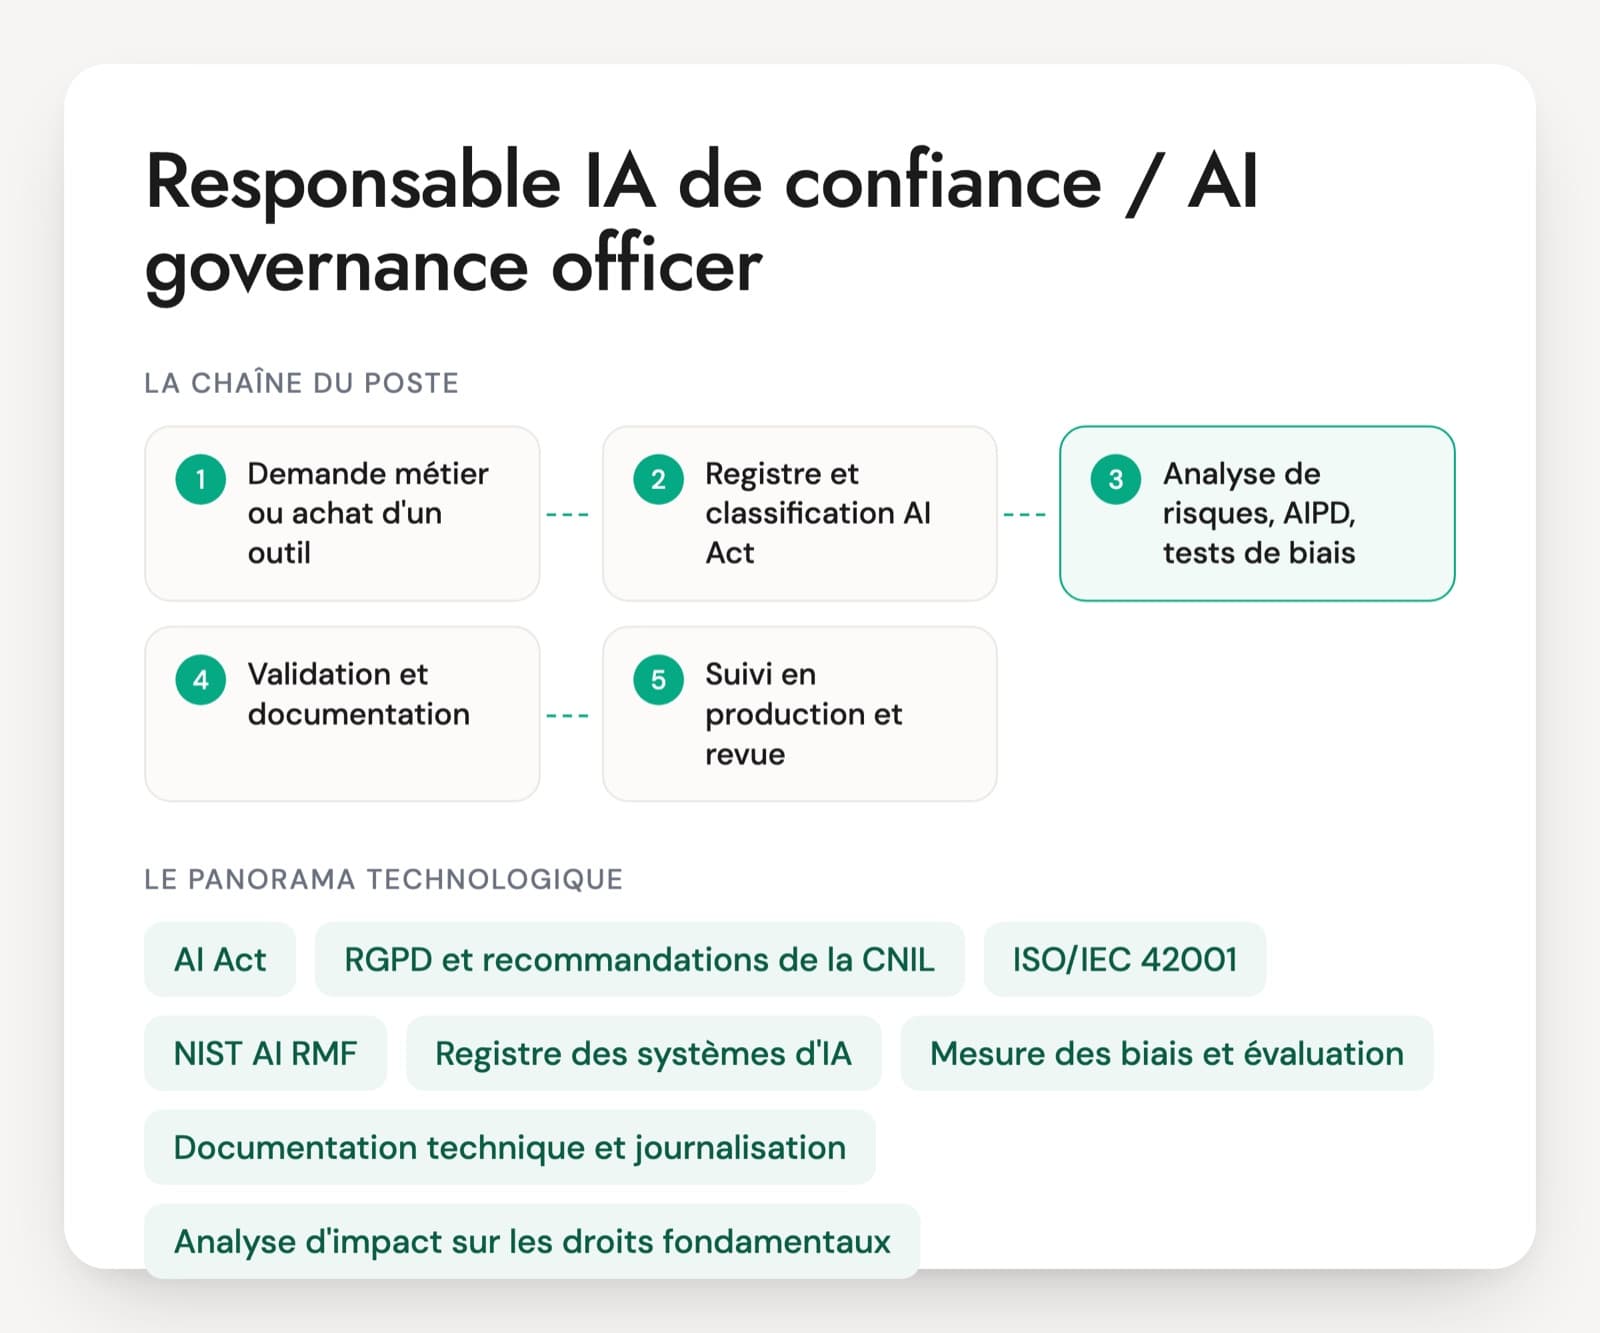
Ce que le responsable IA de confiance fera les premiers mois donne le fil de l'entretien. Il recense les systèmes d'IA déjà en service, y compris les outils achetés à des éditeurs, et classe chacun selon l'AI Act. Il fixe le circuit de validation des nouveaux cas d'usage avec le DPO, le juridique, la sécurité et les équipes data. On le trouve dans les banques, les assurances, les grands groupes et les cabinets de conseil.
Les CV viennent d'horizons différents. Un juriste connaît le texte et peu les modèles. Un data scientist connaît les modèles et peu les obligations. Le bon profil fait le lien : il sait lire un taux de faux positifs par groupe, ce que contient une documentation technique, et à quel moment un cas d'usage passe en haut risque. Une formation ISO/IEC 42001 ou un passé de DPO situe la culture du candidat. Sa pratique se vérifie sur des cas.
Le PDF couvre l'entretien entier : 30 questions sur six axes, dont la relation avec les métiers, un cas de 20 minutes sur un logiciel de tri de CV et une grille notée de 1 à 4.
Textes et référentiels qu'un responsable IA de confiance applique
AI Act (règlement européen 2024/1689)
Le règlement européen sur l'IA classe les systèmes par niveau de risque : pratiques interdites, haut risque, obligations de transparence, et règles propres aux modèles d'IA à usage général. Les interdictions s'appliquent depuis février 2025, les règles sur les modèles à usage général depuis août 2025. La transparence de l'article 50 s'applique depuis août 2026. L'omnibus numérique (règlement 2026/1744, en vigueur depuis le 27 juillet 2026) fixe les exigences des systèmes à haut risque de l'annexe III au 2 décembre 2027 et celles de l'annexe I au 2 août 2028. Demandez au candidat de placer un cas réel dans cette grille et de dire si l'entreprise est fournisseur ou déployeur.
RGPD et recommandations de la CNIL
Dès qu'un modèle apprend ou décide à partir de données personnelles, le RGPD s'applique : base légale, information des personnes, analyse d'impact (AIPD), encadrement des décisions entièrement automatisées. La CNIL publie des fiches pratiques sur le développement des systèmes d'IA, de la définition de la finalité au statut d'un modèle au regard du RGPD. Le responsable IA traite ces sujets avec le DPO, sans le remplacer.
ISO/IEC 42001
La norme de système de management de l'IA, publiée fin 2023 et certifiable sur le modèle d'ISO 27001. Elle décrit une organisation : politique IA, rôles, évaluation des risques et des impacts, contrôle des fournisseurs, amélioration continue. Une personne qui l'a mise en œuvre sait dire quels contrôles elle a retenus et lesquels elle a exclus.
NIST AI RMF
Le cadre américain de gestion des risques de l'IA, organisé en quatre fonctions (Govern, Map, Measure, Manage) et complété en 2024 par un profil consacré à l'IA générative. Il n'a pas de valeur réglementaire en France. Beaucoup de groupes internationaux s'en servent pour structurer leur démarche et parler le même vocabulaire que les équipes techniques.
Registre des systèmes d'IA
Le premier livrable du poste. Pour chaque système en service ou en projet : propriétaire, finalité, données utilisées, fournisseur, classification AI Act, statut de validation. Les logiciels SaaS qui embarquent de l'IA y figurent aussi. Sans ce registre, aucune autre obligation ne peut être suivie.
Mesure des biais et évaluation
Taux d'erreur comparés entre groupes, parité des taux de sélection, calibration, tests de robustesse, jeux de tests et red teaming pour les LLM. Le responsable IA n'a pas à coder ces tests. Il doit lire leurs résultats, savoir qu'aucune métrique d'équité ne convient à tous les cas et fixer le seuil acceptable avec les équipes.
Documentation technique et journalisation
Model cards, fiches de jeux de données, versions des modèles et des données d'entraînement, journaux d'événements. L'AI Act impose aux fournisseurs de systèmes à haut risque une documentation technique détaillée (annexe IV) et une journalisation automatique, et aux déployeurs la conservation des journaux. Demandez au candidat de décrire un dossier qu'il a réellement constitué.
Analyse d'impact sur les droits fondamentaux
L'article 27 de l'AI Act impose cette analyse à certains déployeurs de systèmes à haut risque : organismes publics, entreprises chargées d'un service public, et entreprises qui évaluent la solvabilité ou tarifent l'assurance vie et santé. Elle complète l'AIPD du RGPD. Un bon candidat sait articuler les deux pour ne pas faire deux fois le même travail.
Le rattachement change le contenu du poste. Rattaché à la conformité ou au juridique, le responsable IA de confiance écrit la politique, tient le registre et prépare les contrôles. Rattaché à la direction data, il accompagne les équipes dès la conception et valide les modèles avant leur mise en production. En cabinet de conseil ou en ESN, il mène des diagnostics et des mises en conformité chez plusieurs clients à la fois. Les intitulés varient aussi : AI governance officer, responsable conformité IA, AI compliance officer, consultant AI Trust. Vérifiez dans l'annonce si le poste prend des décisions de validation ou donne seulement un avis, car la grille d'entretien n'est pas la même.
Les six points à vérifier chez un responsable IA de confiance
- Classification AI Act et rôles fournisseur ou déployeur
- RGPD appliqué aux modèles
- Registre et circuit de validation des cas d'usage
- Évaluation des risques et des biais
- Documentation et traçabilité des modèles
- ISO/IEC 42001, NIST AI RMF et organisation
Cas pratiques à soumettre à un responsable IA de confiance
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un service RH veut acheter un logiciel qui note les CV reçus et propose une présélection. Comment le qualifiez-vous au regard de l'AI Act, et qu'exigez-vous avant la signature ?
Une bonne réponseLe recrutement et la sélection de candidats figurent à l'annexe III : c'est un système à haut risque. L'éditeur est fournisseur, l'entreprise déployeur. Avant la signature, la personne demande les instructions d'utilisation, la documentation de l'éditeur, les résultats de tests de biais et leur méthode, le calendrier du marquage CE et une clause d'accès aux journaux. Côté entreprise, elle prévoit l'information des candidats, un contrôle humain confié à des recruteurs formés et une AIPD menée avec le DPO.
Signal d'alerte« C'est l'éditeur qui est responsable, nous n'avons rien à faire. » Ou une classification au jugé, sans référence à l'annexe III ni distinction entre fournisseur et déployeur.
Question 2 · confirmé
Une équipe data affirme qu'aucun projet d'IA ne tourne chez elle. Comment construisez-vous l'inventaire des systèmes d'IA de l'entreprise ?
Une bonne réponseSans se fier aux seules déclarations. La personne croise plusieurs sources : registre des traitements du DPO, contrats et achats de logiciels (beaucoup de SaaS embarquent de l'IA), modèles enregistrés sur les plateformes data, comptes ouverts chez les fournisseurs de LLM, questionnaire court aux métiers. Chaque fiche porte le propriétaire, la finalité, les données, le fournisseur, la classification et le statut. Elle prévoit la mise à jour en reliant le registre aux achats et aux mises en production.
Signal d'alerteUn e-mail aux directions en attendant les réponses, ou un inventaire limité aux modèles développés en interne.
Question 3 · senior
Le modèle de scoring de crédit refuse plus souvent les moins de 25 ans. Comment déterminez-vous s'il s'agit d'un biais à corriger ?
Une bonne réponseLa personne commence par mesurer : taux de refus et taux d'erreur par tranche d'âge, à profil de risque comparable. Un écart de taux de refus peut refléter un risque réel. Un écart de faux refus, des bons payeurs écartés, inquiète davantage. Elle cherche les variables qui portent l'âge de façon indirecte, vérifie la qualité des données sur cette population et documente la décision prise : correction, seuil adapté ou justification écrite. Elle rappelle que l'octroi de crédit est un cas à haut risque et que l'âge figure parmi les critères de discrimination du droit français.
Signal d'alerteRetirer la colonne âge et considérer le sujet clos, alors que d'autres variables la reflètent. Ou conclure au biais sur le seul écart de taux de refus.
Question 4 · confirmé
Une direction métier veut lancer un assistant interne branché sur un LLM du marché. Quelles conditions posez-vous avant la mise en service ?
Une bonne réponseUne qualification d'abord : usage interne, aucune décision sur des personnes, donc a priori pas de haut risque, avec des obligations de transparence s'il s'adresse un jour à des clients. Puis le contrat : localisation des données, absence de réutilisation pour l'entraînement, durée de conservation, sous-traitants. Ensuite des règles sur les données autorisées dans l'outil, un jeu de tests sur les erreurs et les fuites, des journaux, un propriétaire nommé et une formation des utilisateurs.
Signal d'alerteUne interdiction générale sans analyse, ou « c'est un outil bureautique, la conformité n'est pas concernée ».
Question 5 · confirmé
Un auditeur demande la documentation d'un modèle mis en production il y a deux ans. Que doit-il trouver dans le dossier ?
Une bonne réponseLa finalité et les limites d'usage, les données d'entraînement (origine, période, base légale, traitements appliqués), la version du modèle et du code, les métriques de performance et d'équité mesurées à la validation, la décision et son auteur, les contrôles en production et l'historique des changements. Pour un système à haut risque, l'annexe IV de l'AI Act sert de plan. Le dossier doit permettre de rejouer l'évaluation.
Signal d'alerte« Le data scientist a tout dans son notebook », ou une model card rédigée après coup pour l'audit.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Recrutement d'un responsable IA de confiance : questions fréquentes
Faut-il recruter un juriste ou un profil data pour ce poste ?
Tout dépend de l'équipe déjà en place. Si la direction juridique et le DPO sont solides, un profil venu de la data ou de la validation de modèles apportera ce qui manque : la lecture des métriques, des pipelines et de la documentation technique. Si l'équipe data est mature, un juriste formé à l'IA peut convenir. Dans les deux cas, testez l'autre moitié du sujet en entretien, avec un modèle à valider pour le juriste et un cas à classer selon l'AI Act pour le profil data.
Qui doit mener l'entretien d'un responsable IA de confiance ?
Deux personnes de préférence : le futur responsable hiérarchique, et quelqu'un de l'autre côté du sujet. Une direction juridique qui recrute gagne à associer un responsable data ou un data scientist senior, qui posera les questions de métriques et de documentation. Une direction data gagne à associer le DPO. Chacun note ses axes sur la grille commune du PDF. Un candidat brillant sur la moitié du sujet ne passe pas sans examen sur l'autre.
Un test technique a-t-il du sens pour un poste de gouvernance de l'IA ?
Oui, s'il ressemble au travail réel. Remettez une fiche de cas d'usage d'une page (finalité, données, fournisseur, personnes concernées) et demandez une classification argumentée, les risques principaux et les conditions de mise en service. Trente minutes suffisent. Vous voyez si la personne pose les bonnes questions, cite les bons articles et termine par une décision. Un QCM sur le texte du règlement mesure surtout la mémoire.
Que vaut une formation ISO 42001 ou AI Act sur un CV ?
Les formations de lead implementer ou de lead auditor ISO/IEC 42001, comme les certificats sur l'AI Act délivrés par des organismes privés, montrent que la personne connaît le cadre. Ils ne disent pas si elle a déjà fait valider, modifier ou refuser un projet. Demandez un cas d'usage qu'elle a classé, le dossier qu'elle a produit et la décision qui en est sortie. Un exemple précis compte davantage qu'une ligne de certification.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.