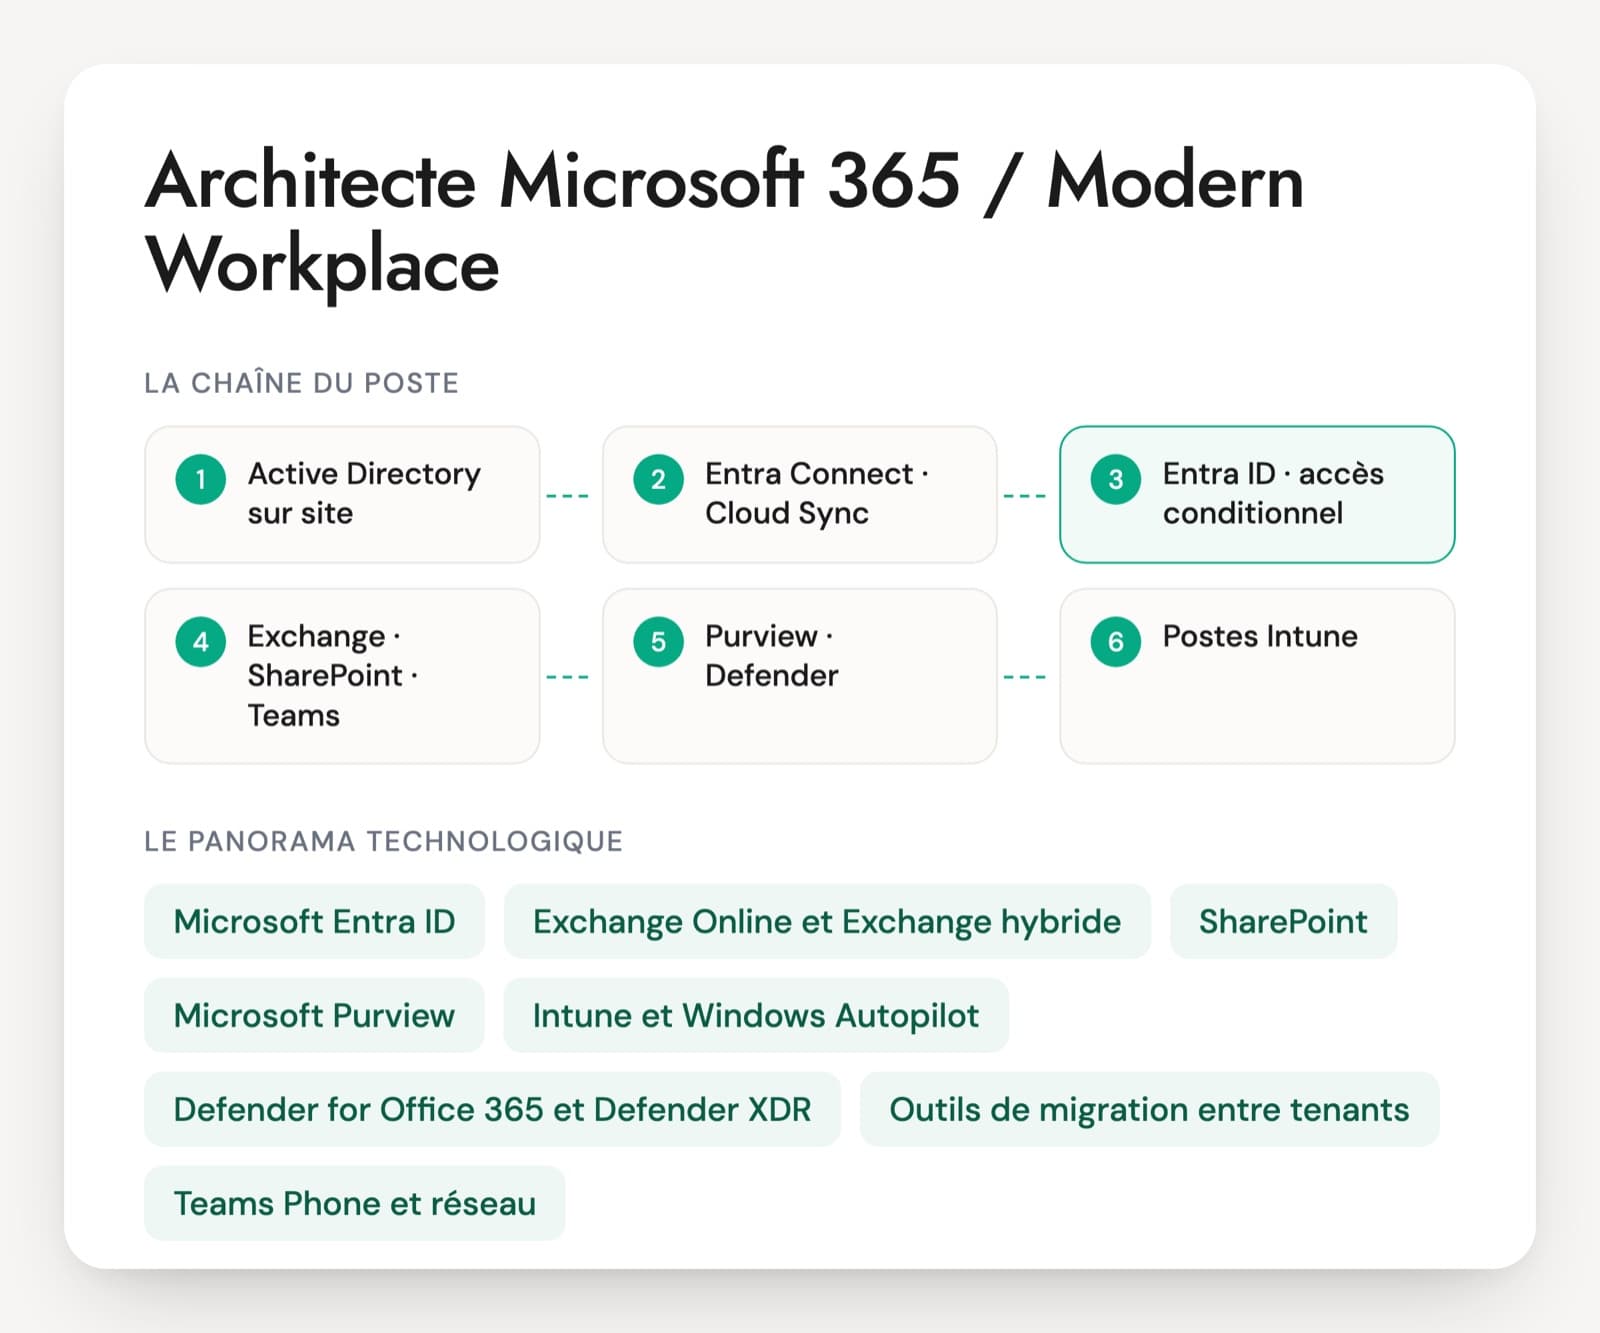
Sur un poste d'architecte Microsoft 365 ou d'architecte Modern Workplace, le travail dépasse vite les consoles d'administration. La personne rédige les dossiers d'architecture (HLD, LLD), fait valider ses choix par la sécurité, le réseau et le DPO, puis suit le passage en production avec l'exploitation. Les missions récentes parlent de migrations de tenant après un rachat ou une cession, de sortie d'AD FS, de gouvernance avant Copilot et de fin de vie d'Exchange Server sur site.
Beaucoup de candidats viennent de l'administration et connaissent chaque écran. L'écart se voit sur les arbitrages : garder deux tenants ou les fusionner, migrer des boîtes sans casser les réponses aux anciens e-mails, choisir les étiquettes qui chiffrent, expliquer pourquoi le proxy central dégrade Teams. Les ordres de grandeur de leurs projets le montrent : nombre de comptes, durée de la coexistence, incidents pendant la bascule.
Pour les certifications, la SC-100 (Cybersecurity Architect Expert) reste active, alors que la MS-102 et le titre Microsoft 365 Administrator Expert sont retirés le 30 novembre 2026. Un CV fait surtout de certifications, sans migration menée, appelle une mise en situation. Le PDF contient l'entretien complet : 30 questions sur six axes, un cas de séparation de filiale et une grille de notation de 1 à 4.
Le périmètre technique d'un architecte Microsoft 365
Microsoft Entra ID
L'annuaire du tenant, synchronisé le plus souvent avec l'Active Directory par Entra Connect ou Cloud Sync. L'architecte choisit le mode d'authentification, conçoit l'accès conditionnel et l'administration déléguée, et organise la collaboration avec d'autres tenants. Une erreur à ce niveau bloque tout le monde ou ouvre la porte à un attaquant.
Exchange Online et Exchange hybride
La messagerie dans le cloud, souvent encore reliée à des serveurs Exchange sur site. Exchange 2016 et 2019 sont hors support depuis octobre 2025, et l'hybride passe désormais par une application Entra ID dédiée. Les sujets du poste : coexistence, flux SMTP des applications, arrêt du dernier serveur.
SharePoint, OneDrive et Teams
Le stockage et la collaboration. L'architecte décide de l'organisation des sites, des règles de partage externe, du cycle de vie des équipes et des sites inactifs. Ces réglages pèsent lourd au moment de déployer Copilot, qui retrouve tout ce que chaque utilisateur peut ouvrir.
Microsoft Purview
La protection et la conformité des données : étiquettes de confidentialité, DLP, rétention, audit, eDiscovery. Le chiffrement par étiquette protège les documents mais complique le partage et les outils tiers. L'entretien fait raconter comment le candidat a construit et fait accepter sa taxonomie.
Intune et Windows Autopilot
La gestion des postes et des mobiles depuis le cloud. Autopilot prépare un PC neuf sans passer par un master, Intune applique les configurations et la conformité utilisée par l'accès conditionnel. Beaucoup de projets passent par la cogestion avec Configuration Manager.
Defender for Office 365 et Defender XDR
La protection contre l'hameçonnage et les pièces jointes piégées, et la détection des comptes compromis. L'architecte n'est pas analyste SOC, mais il fixe les réglages de base et sait quels journaux remonter vers le SIEM.
Outils de migration entre tenants
La migration native de Microsoft pour les boîtes et les OneDrive, avec une licence par utilisateur, et des outils tiers comme ShareGate, Quest ou BitTitan pour les sites, les équipes et les cas plus complexes. Un candidat sérieux décrit son fichier de correspondance des identités et ce qui ne migre pas.
Teams Phone et réseau
La téléphonie dans Teams, raccordée par Calling Plans, Operator Connect ou Direct Routing, et le réseau qui la porte. Microsoft recommande une sortie Internet locale et l'absence d'inspection TLS sur ses domaines, ce qui heurte souvent l'architecture réseau en place.
Le poste existe chez les intégrateurs et les ESN, qui envoient l'architecte sur des projets de migration ou de remise à plat, et chez les clients finaux, où il garde le tenant cohérent sur plusieurs années. Les offres demandent souvent une expérience sur des environnements de plusieurs milliers d'utilisateurs, un anglais professionnel et la capacité à défendre un dossier devant la sécurité, le réseau et le DPO. Les fusions et cessions d'entreprises reviennent souvent dans les missions : séparer ou regrouper des tenants est un savoir-faire à part, que peu de candidats ont pratiqué de bout en bout.
Six domaines attendus d'un architecte Modern Workplace
- Topologie de tenant et migrations entre tenants
- Identité hybride et accès conditionnel
- Messagerie hybride et collaboration
- Protection et résidence des données
- Postes, mobilité et réseau
- Résilience et sécurité du tenant
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Une filiale de 3 000 personnes quitte le groupe et doit avoir son propre tenant dans neuf mois. Comment séparez-vous la messagerie, domaine compris ?
Une bonne réponseLe domaine de messagerie ne peut appartenir qu'à un seul tenant : il faut prévoir une fenêtre où il est retiré de la source (adresses, UPN, groupes nettoyés) puis vérifié dans la cible. Pour les boîtes, la migration native entre tenants s'appuie sur des MailUser créés dans la cible avec le même ExchangeGuid et les adresses x500 de la source, et sur une licence Cross Tenant User Data Migration par utilisateur. Un outil tiers (Quest, BitTitan, ShareGate pour les sites) reste une option. Les boîtes sous conservation ne migrent pas : le cas se règle avec le juridique avant la bascule.
Signal d'alerte« On exporte en PST et on réimporte », ou un plan qui suppose que le domaine peut vivre dans les deux tenants pendant la transition.
Question 2 · senior
Le tenant fédère encore 20 000 comptes avec AD FS. Comment passez-vous à l'authentification gérée par Entra ID sans coupure ?
Une bonne réponseIl active d'abord la synchronisation du hachage des mots de passe, même avant de s'en servir, puis bascule des groupes pilotes avec le déploiement progressif (staged rollout) au lieu de convertir le domaine d'un coup. En parallèle, il inventorie les applications déclarées dans AD FS (relying party trusts), migre leur SSO dans Entra ID et remplace les règles de MFA et de revendications par de l'accès conditionnel. La conversion du domaine arrive à la fin, avec un retour arrière écrit, et les serveurs AD FS ne s'arrêtent qu'une fois les journaux vides.
Signal d'alerteConvertir le domaine un vendredi soir sans pilote, ou oublier que d'autres applications que Microsoft 365 passent encore par AD FS.
Question 3 · confirmé
Le tenant est en hybride et 400 boîtes restent sur Exchange Server 2016. Que proposez-vous en 2026 ?
Une bonne réponseExchange 2016 et 2019 sont hors support depuis le 14 octobre 2025, sauf pour les clients inscrits au programme de mises à jour de sécurité étendues. Il migre les 400 boîtes vers Exchange Online, puis décide du sort des serveurs : passage à Exchange Server SE s'il faut garder de l'hybride, ou arrêt du dernier serveur avec les outils de gestion des destinataires quand tout est dans le cloud et que l'annuaire reste la source des attributs. Il vérifie aussi l'application hybride dédiée : depuis le 31 octobre 2025, l'ancien principal de service partagé ne fonctionne plus pour le free/busy et les MailTips.
Signal d'alerte« On désinstalle les serveurs Exchange » sans savoir où gérer ensuite les adresses des comptes synchronisés, ou ignorer la fin de support.
Question 4 · confirmé
Vous concevez les étiquettes de confidentialité Purview du groupe. Combien de niveaux proposez-vous, et lesquels chiffrent les documents ?
Une bonne réponseQuatre ou cinq niveaux compréhensibles par tous (public, interne, confidentiel, très confidentiel), avec des sous-étiquettes si besoin. Le chiffrement reste réservé aux niveaux hauts, parce qu'il change beaucoup de choses : partage avec l'extérieur, outils tiers qui ne lisent plus le contenu, droits à prévoir pour l'eDiscovery et la sauvegarde. Il pose une étiquette par défaut, l'étiquetage obligatoire si la culture le permet, des étiquettes de conteneur pour les équipes et les sites, puis l'étiquetage automatique en simulation avant de l'activer.
Signal d'alerteDouze étiquettes qui chiffrent toutes, ou des étiquettes créées sans stratégie de publication ni pilote.
Question 5 · senior
Tous les sites sortent sur Internet par un proxy central qui inspecte le TLS, et les réunions Teams se dégradent. Quelle architecture proposez-vous ?
Une bonne réponseIl part des principes de connectivité publiés par Microsoft : identifier le trafic Microsoft 365 avec le service web des points de terminaison, le faire sortir au plus près de l'utilisateur avec une résolution DNS locale, éviter les détours par un site central ou un service de sécurité éloigné et ne pas déchiffrer les domaines Microsoft 365. Concrètement : fichier PAC ou règles de contournement, split tunneling du VPN pour les médias Teams, flux UDP 3478 à 3481 ouverts, mise à jour automatique des listes. Il mesure avant et après avec le test de connectivité Microsoft 365 et les données de qualité d'appel.
Signal d'alerte« On augmente le débit du lien du siège », ou inspecter tout le trafic Microsoft 365 au nom de la sécurité sans regarder les fonctions de sécurité du service.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte Microsoft 365, les questions fréquentes
Architecte Microsoft 365 ou administrateur Microsoft 365 : où passe la frontière ?
L'administrateur fait tourner le tenant : comptes, licences, demandes de support, scripts. L'architecte décide de sa forme : nombre de tenants, mode d'authentification, modèle d'administration, règles de protection des données, trajectoire de migration. Il rédige et défend des dossiers d'architecture devant la sécurité et le réseau. Un bon administrateur peut évoluer vers le poste s'il a déjà conduit une migration ou une refonte de bout en bout, avec ses choix et leurs conséquences.
Quelles certifications regarder sur le CV d'un architecte Modern Workplace ?
La SC-100 (Cybersecurity Architect Expert) reste active et demande une certification associée en prérequis, par exemple l'Identity and Access Administrator (SC-300). La MS-102 et le titre Microsoft 365 Administrator Expert sont retirés le 30 novembre 2026, ce qui ne retire rien à ceux qui les ont obtenus. Aucune certification ne prouve la conduite d'une migration entre tenants ou d'une sortie d'AD FS ; le récit d'un projet réel avec ses chiffres le montre.
Quel test technique est donné à un architecte Microsoft 365 ?
Une étude de cas vaut mieux qu'un exercice de configuration. Sur une situation concrète, par exemple une filiale à sortir du tenant en neuf mois, le candidat a vingt minutes pour décrire la cible, la coexistence et la bascule. L'évaluation porte sur l'ordre des étapes, les risques cités sans aide (domaine, boîtes sous conservation, applications sur AD FS) et la façon de trancher quand deux contraintes se contredisent.
Un architecte Microsoft 365 doit-il aussi connaître Azure ?
Il partage le tenant Entra ID avec Azure, donc il doit comprendre les rôles, les identités de charge de travail et l'accès conditionnel qui couvrent aussi les souscriptions. Il croise Azure pour Azure Virtual Desktop, les journaux envoyés vers Sentinel ou un relais SMTP hébergé. Concevoir une landing zone ou un réseau Azure relève en revanche d'un architecte cloud, et une offre qui demande les deux décrit souvent deux postes.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.