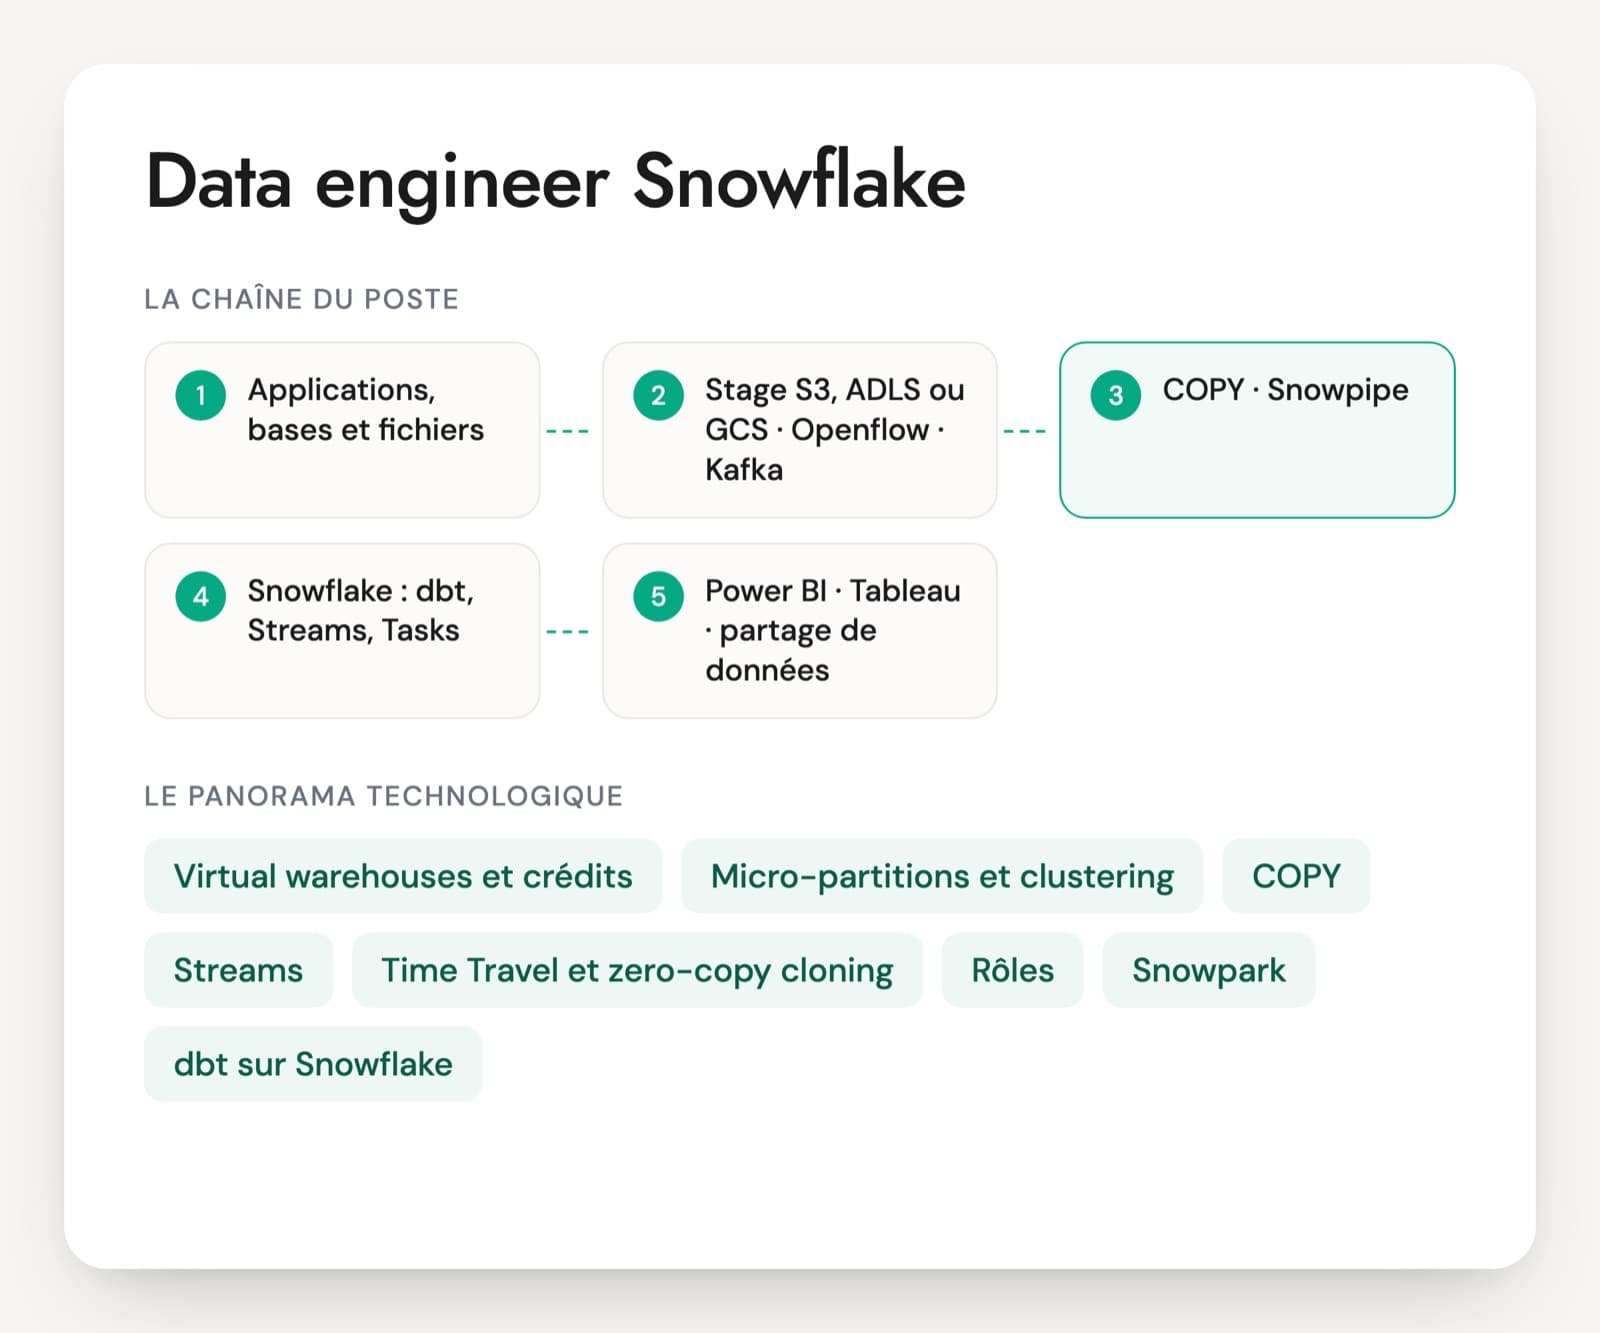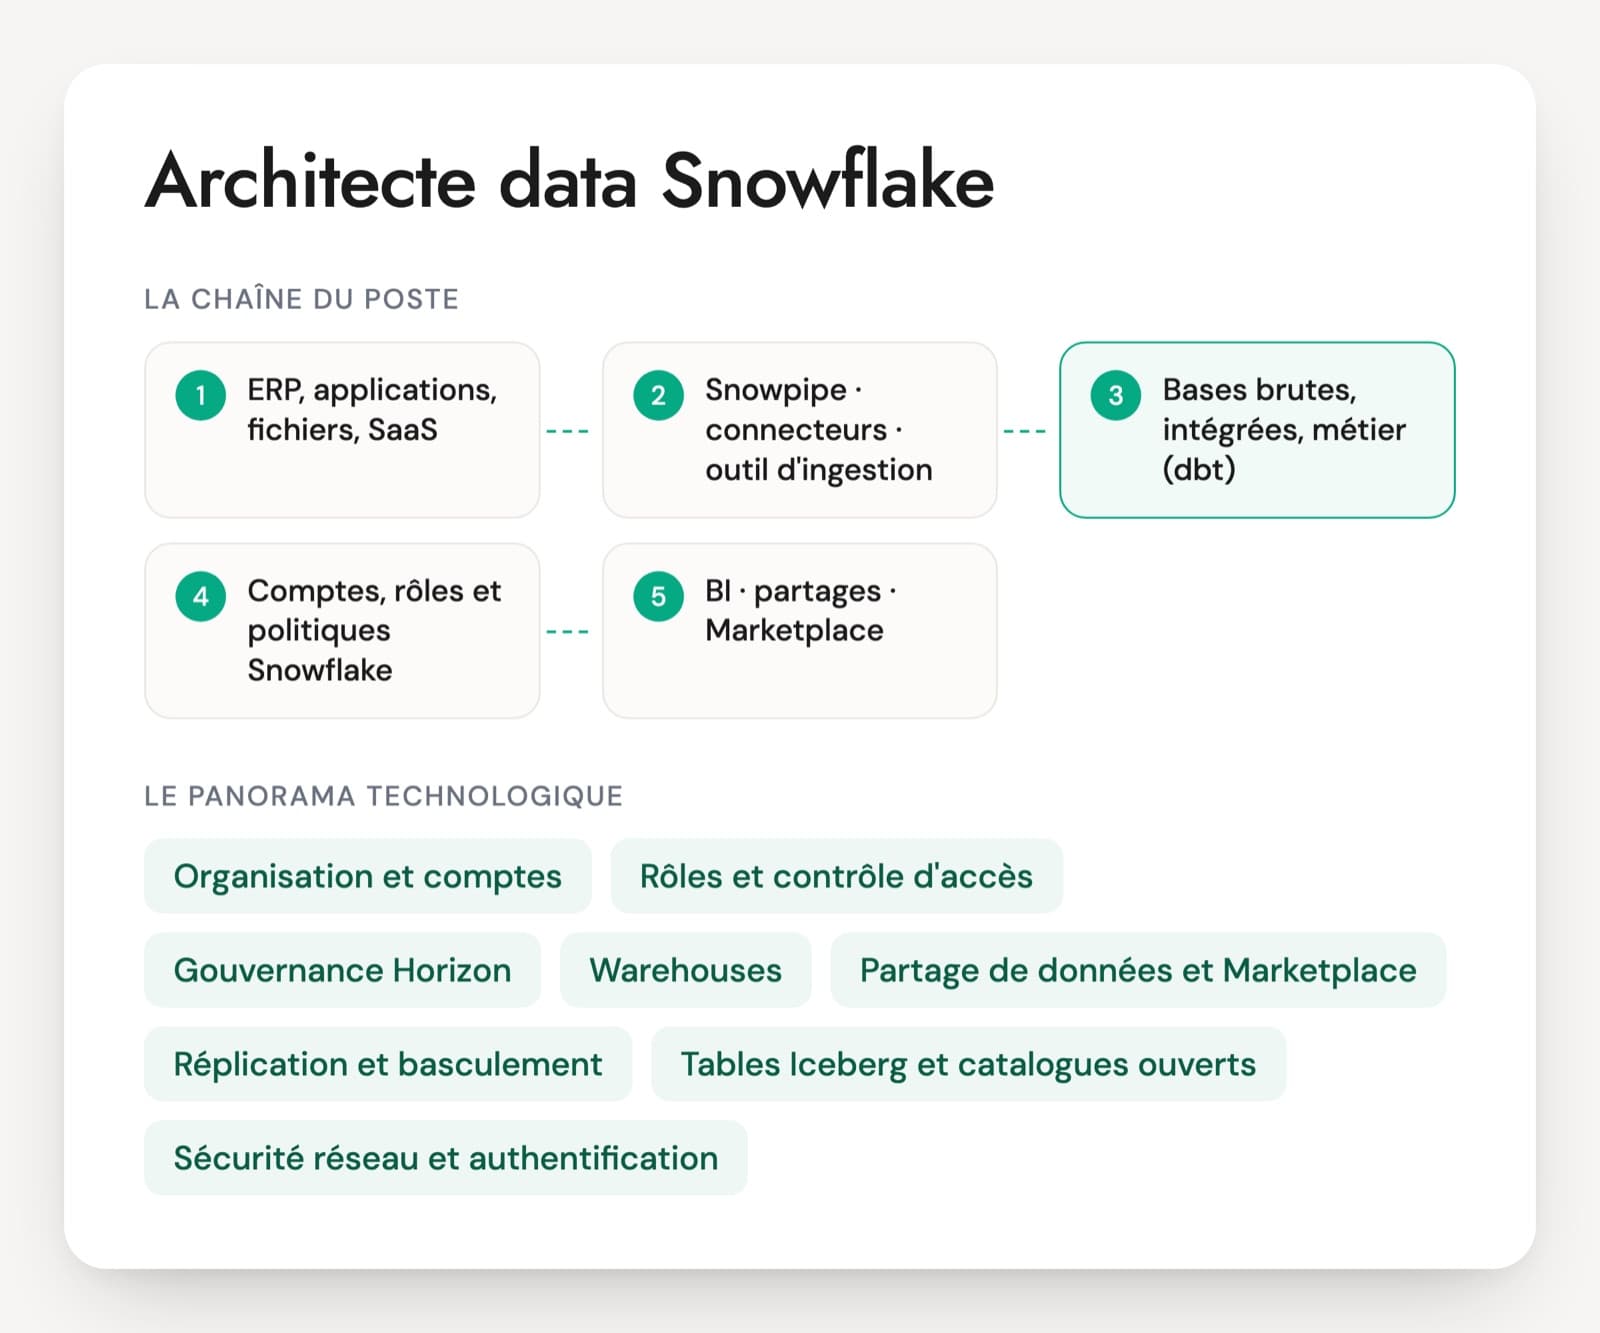
Avant de rédiger vos questions d'entretien pour un architecte data Snowflake, regardez ce que le poste décide. Le nombre de comptes et leur région, la hiérarchie de rôles, les règles de masquage, le partage avec des partenaires, la réplication vers une autre région, la taille et l'usage des warehouses. Il choisit aussi la place des tables Apache Iceberg et des outils voisins : dbt, l'ingestion, la BI. Les missions publiées citent souvent le sizing des warehouses, l'optimisation des coûts de calcul et la modélisation décisionnelle.
Le risque vient des CV de data engineers Snowflake qui ont toujours travaillé dans un compte déjà organisé. Ils écrivent de bons modèles dbt et des pipelines Snowpipe, sans avoir conçu de rôles pour vingt équipes ni répondu à un auditeur. La certification SnowPro Advanced: Architect vise des personnes qui ont déjà tenu ce rôle en production. L'entretien doit confirmer cette expérience.
Un architecte qui a tenu ce rôle sait dire combien de rôles fonctionnels il a créés, comment il a rattaché les warehouses aux équipes et quel resource monitor a déjà coupé une dépense. Le PDF contient l'entretien complet : 30 questions sur six axes, un cas de 20 minutes sur une plateforme partagée entre un fabricant et ses distributeurs, et une grille de 1 à 4.
Les objets Snowflake qu'un architecte conçoit
Organisation et comptes
Une organisation Snowflake regroupe plusieurs comptes, chacun dans une région, un cloud et une édition. L'architecte décide du découpage : un compte par environnement, par filiale, par région ou par niveau de sensibilité. Le compte d'organisation centralise la création des comptes, les utilisateurs de l'organisation et les vues d'usage de tous les comptes.
Rôles et contrôle d'accès
Les droits passent par des rôles hiérarchisés. La pratique courante sépare les rôles d'accès (lecture ou écriture sur une base) et les rôles fonctionnels (une équipe, un métier), tous rattachés à SYSADMIN. Les rôles de base de données, les schémas à accès géré et les droits sur les objets futurs évitent l'éparpillement. L'architecte doit savoir dessiner cette hiérarchie au tableau.
Gouvernance Horizon
Snowflake regroupe sous le nom Horizon ses fonctions de gouvernance : politiques de masquage, politiques d'accès aux lignes, tags et masquage par tag, classification automatique des données sensibles, historique des accès colonne par colonne. L'architecte décide où ces politiques sont définies et qui peut les modifier.
Warehouses, crédits et budgets
Le calcul se paie en crédits selon la taille et la durée d'allumage des warehouses, auxquels s'ajoutent les services serverless (Snowpipe, tasks serverless, réplication, clustering automatique). Les resource monitors suspendent des warehouses, les budgets suivent aussi le serverless et envoient des alertes. L'architecte fixe la répartition des warehouses par charge et le suivi par équipe.
Partage de données et Marketplace
Le partage sécurisé donne à un autre compte un accès en lecture, sans copie. Les listings ajoutent une description, la réplication automatique vers d'autres régions et la publication sur la Marketplace. Pour un partenaire sans Snowflake, un compte lecteur reste possible. L'architecte choisit le mode selon le destinataire et sa région.
Réplication et basculement
Les groupes de réplication copient bases et partages vers un autre compte, dans une autre région ou un autre cloud. Les groupes de basculement, réservés à l'édition Business Critical et au-delà, répliquent aussi rôles, utilisateurs, warehouses et intégrations, et permettent de promouvoir le compte secondaire. La redirection des clients bascule les connexions sans changer la configuration des outils.
Tables Iceberg et catalogues ouverts
Snowflake gère des tables Apache Iceberg stockées dans le stockage objet du client et lisibles par d'autres moteurs. Le catalogue peut être Snowflake lui-même ou un catalogue externe compatible REST, comme Snowflake Open Catalog, basé sur Apache Polaris. L'architecte choisit entre tables natives et Iceberg selon les moteurs qui lisent et qui écrivent.
Sécurité réseau et authentification
Politiques et règles réseau pour limiter les adresses autorisées, lien privé vers le cloud, chiffrement avec une clé du client (Tri-Secret Secure, en Business Critical). Snowflake retire progressivement la connexion par simple mot de passe : MFA pour les personnes, paire de clés, OAuth ou fédération d'identité pour les services. Les anciens comptes techniques sont à migrer.
Le poste dépend de la taille de la plateforme et de son modèle économique. Dans un grand groupe, l'architecte Snowflake gère plusieurs comptes, souvent par environnement ou par filiale, et arbitre entre les équipes. Chez un éditeur de logiciel ou un fournisseur de données, il conçoit le partage vers des dizaines ou des centaines de clients, parfois une architecture multi-locataire dans un même compte. En ESN, la mission porte souvent sur un cadrage, une migration depuis Teradata, Oracle ou SQL Server, ou la reprise d'un compte dont les droits et la facture ont dérapé. Les missions affichées associent souvent Snowflake à Azure ou à AWS et à de la modélisation décisionnelle.
Ce que l'architecte Snowflake doit savoir organiser
- Organisation multi-comptes et éditions
- Hiérarchie de rôles et RBAC à grande échelle
- Masquage, tags et gouvernance Horizon
- Warehouses, crédits et budgets
- Partage de données et Marketplace
- Reprise, sécurité et industrialisation
Comptes, rôles, crédits : cinq questions pour l'architecte Snowflake
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Six mois après le lancement, le compte contient 400 rôles et personne ne sait plus qui voit quoi. Comment remettez-vous de l'ordre ?
Une bonne réponseUn état des lieux depuis GRANTS_TO_ROLES et GRANTS_TO_USERS dans ACCOUNT_USAGE, puis un modèle cible : des rôles d'accès par base et par niveau (lecture, écriture), regroupés dans des rôles fonctionnels par équipe, tous rattachés à SYSADMIN. Des schémas à accès géré pour que les propriétaires d'objets ne distribuent plus de droits, des rôles de base de données pour les accès internes à une base, des rôles créés et attribués par Terraform à partir des groupes du fournisseur d'identité. La migration se fait par lots, en vérifiant l'historique des accès avant de retirer un droit.
Signal d'alerteSupprimer les rôles qui semblent inutiles sans regarder qui s'en sert, ou donner ACCOUNTADMIN aux chefs d'équipe pour qu'ils s'organisent.
Question 2 · senior
Un groupe a des filiales en France et au Canada, une exigence de reprise en moins d'une heure et des données personnelles. Combien de comptes Snowflake créez-vous ?
Une bonne réponseLa personne part des contraintes : localisation des données (Europe et Canada séparés), isolement de la production, édition (Business Critical si le basculement entre régions et la clé client sont exigés), sensibilité des données. Par exemple un compte de production par région, un compte hors production, et un compte secondaire de reprise dans une autre région européenne relié par un groupe de basculement. Elle sait que chaque compte ajoute de l'administration et que le partage et la réplication relient les comptes entre eux.
Signal d'alerteUn seul compte pour tout, environnements compris, ou un compte par équipe sans raison.
Question 3 · senior
La DPO veut que toute nouvelle colonne contenant des données personnelles soit masquée sans attendre une demande. Comment l'organisez-vous ?
Une bonne réponseUne classification automatique des données sensibles sur les schémas concernés, qui pose des tags système ou maison, et des politiques de masquage rattachées aux tags : une colonne taguée est masquée dès sa création. Les politiques vivent dans une base de gouvernance dédiée, sous un rôle distinct des propriétaires de données. Des politiques d'accès aux lignes s'appuient sur une table de correspondance pour le cloisonnement par pays. L'historique des accès sert de contrôle.
Signal d'alerteUne vue masquée par table, créée à la main à chaque demande, ou un masquage laissé aux équipes qui possèdent les tables.
Question 4 · senior
Au rythme actuel, l'engagement de crédits Snowflake sera consommé en huit mois au lieu de douze. Quelles décisions d'architecture prenez-vous ?
Une bonne réponseD'abord savoir où partent les crédits : WAREHOUSE_METERING_HISTORY, METERING_HISTORY pour les services serverless, coût par requête et par tag. Puis des décisions de structure : warehouses séparés par charge et dimensionnés à la mesure de chacune, arrêt automatique court, multi-cluster réservé aux pics de BI, tables agrégées pour les tableaux de bord, revue des tasks et du clustering automatique. Des budgets par groupe de ressources, des resource monitors avec suspension et un tag de centre de coût obligatoire. Le stockage est revu aussi (Time Travel long, tables qui devraient être transitoires).
Signal d'alerteRéduire tous les warehouses d'une taille sans analyse, ou demander une rallonge de crédits.
Question 5 · senior
Un fournisseur de données veut livrer chaque jour ses données à des clients sur AWS et Azure, dans plusieurs régions. Comment les leur servez-vous ?
Une bonne réponseDes listings privés ou publics sur la Marketplace, avec la réplication automatique entre régions et entre clouds gérée par Snowflake (cross-cloud auto-fulfillment), au lieu d'une réplication montée à la main. Des vues sécurisées ou des rôles de base de données pour donner à chaque client son sous-ensemble, et des politiques de lignes par compte consommateur si besoin. Pour un client sans Snowflake, un compte lecteur payé par le fournisseur. La personne suit l'usage des listings et le coût de la réplication.
Signal d'alerteUn export de fichiers sur un SFTP, ou une copie de la base pour chaque client.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte data Snowflake : questions de recruteurs
Qu'apporte un architecte Snowflake par rapport à un data engineer Snowflake ?
Le data engineer construit les pipelines et les modèles dans un compte déjà organisé. L'architecte organise ce compte, ou plusieurs : comptes et régions, rôles, politiques de gouvernance, partage, réplication, règles de calcul et suivi des crédits. Il choisit aussi les outils qui entourent Snowflake. Sur un CV, cherchez des décisions de structure. Une liste de modèles dbt et de pipelines Snowpipe décrit plutôt un data engineer confirmé.
Que vaut la SnowPro Advanced: Architect ?
C'est la certification la plus proche du poste. Snowflake la destine à des personnes qui ont au moins deux ans de pratique d'architecte sur Snowflake en production. L'examen porte sur la conception de bout en bout, la sécurité et la conformité, la performance et le partage de données, et demande d'avoir d'abord la SnowPro Core. Il reste un examen. Demandez un compte que la personne a organisé et une décision qu'elle a dû revoir ensuite.
Comment conduire l'entretien technique d'un architecte data Snowflake ?
Prévoyez une heure et demie, avec un architecte ou un lead data de votre côté. Partez d'une plateforme que la personne a conçue, continuez par des questions par axe, et terminez par un exercice de conception au tableau qui tient lieu de test technique. Le PDF de cette page suit ce schéma : six axes, un cas de 20 minutes et une grille de 1 à 4 pour comparer les candidats sur les mêmes critères.
Faut-il connaître dbt et un cloud en plus de Snowflake ?
Oui pour la plupart des postes. Snowflake tourne sur AWS, Azure ou Google Cloud, et le stockage, le lien privé et les identités se configurent côté cloud. dbt est très répandu pour les transformations, et l'architecte en fixe les conventions. Les annonces associent aussi Snowflake à un outil d'ingestion et à une BI. Indiquez la pile exacte dans l'annonce, sinon vous recevrez des profils formés sur un autre cloud.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.