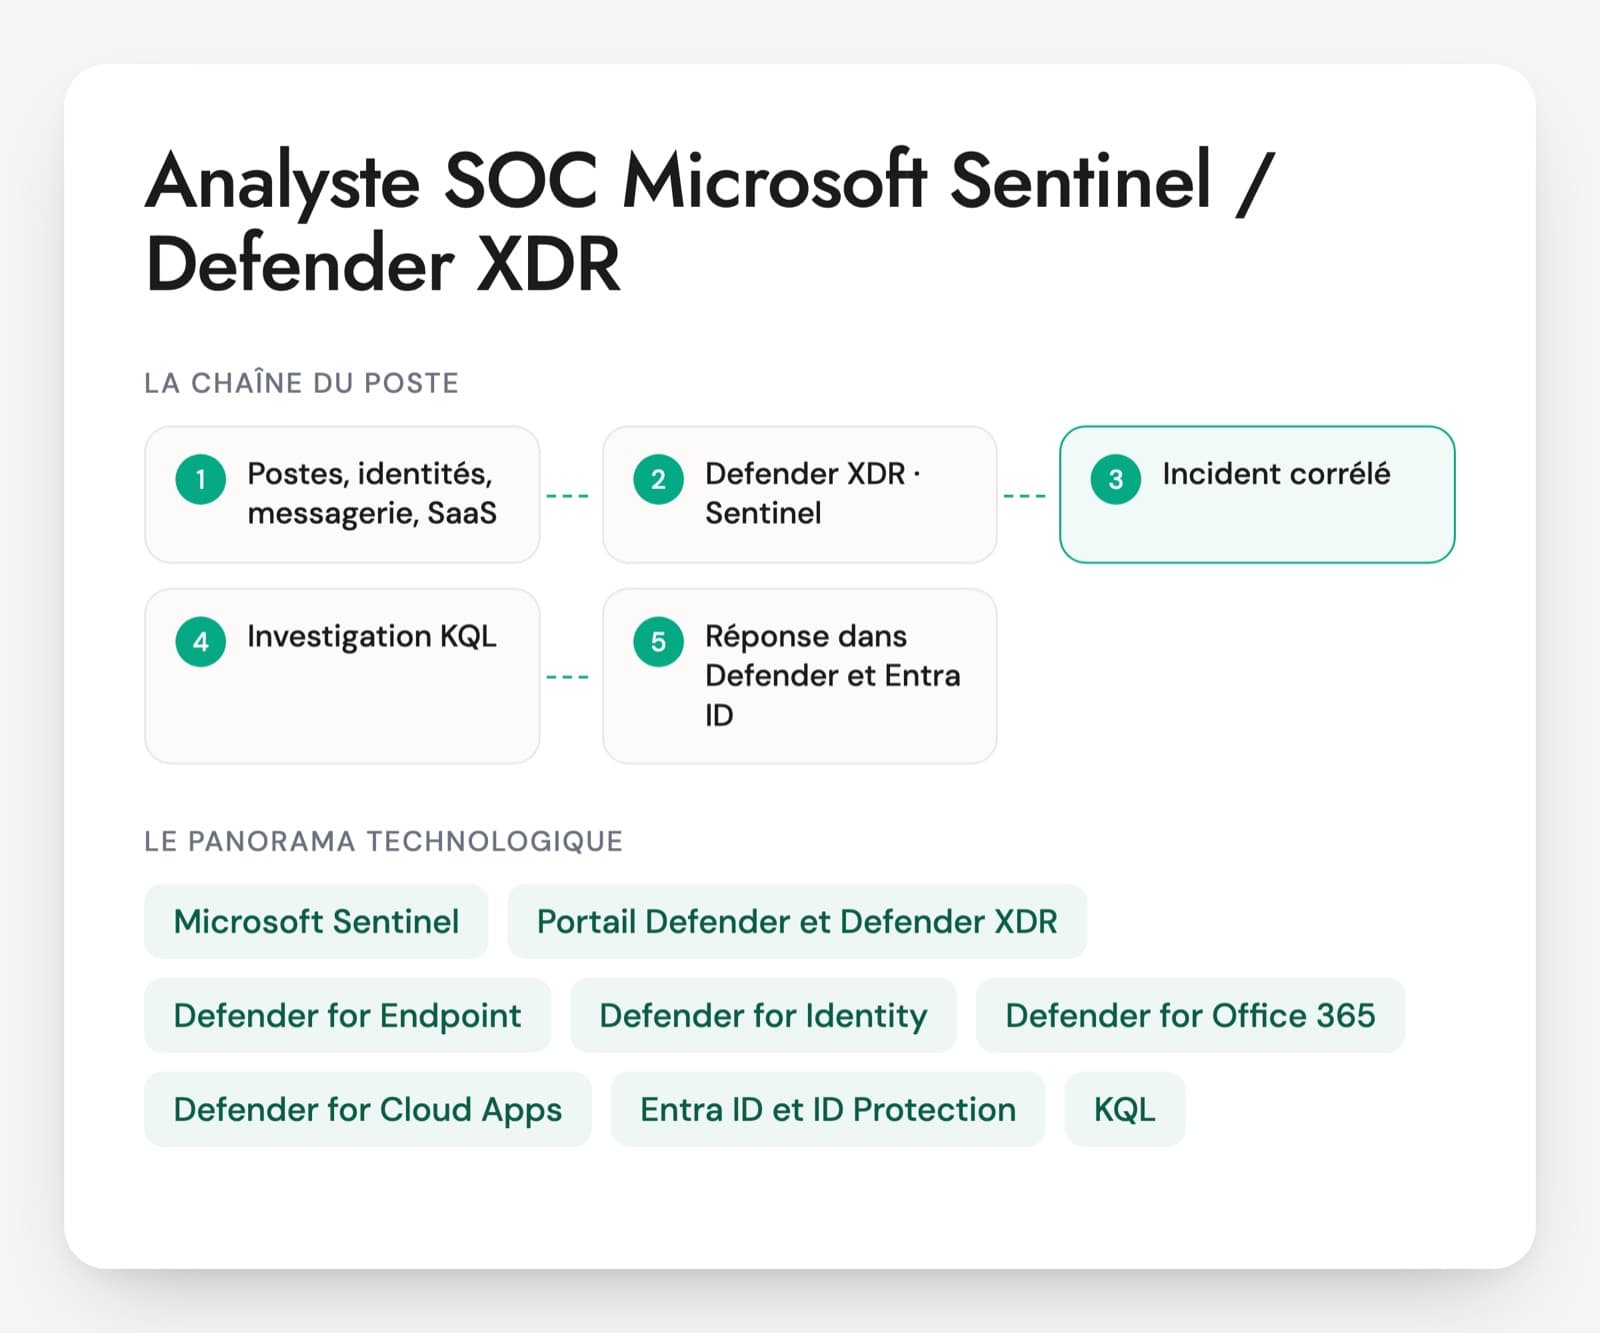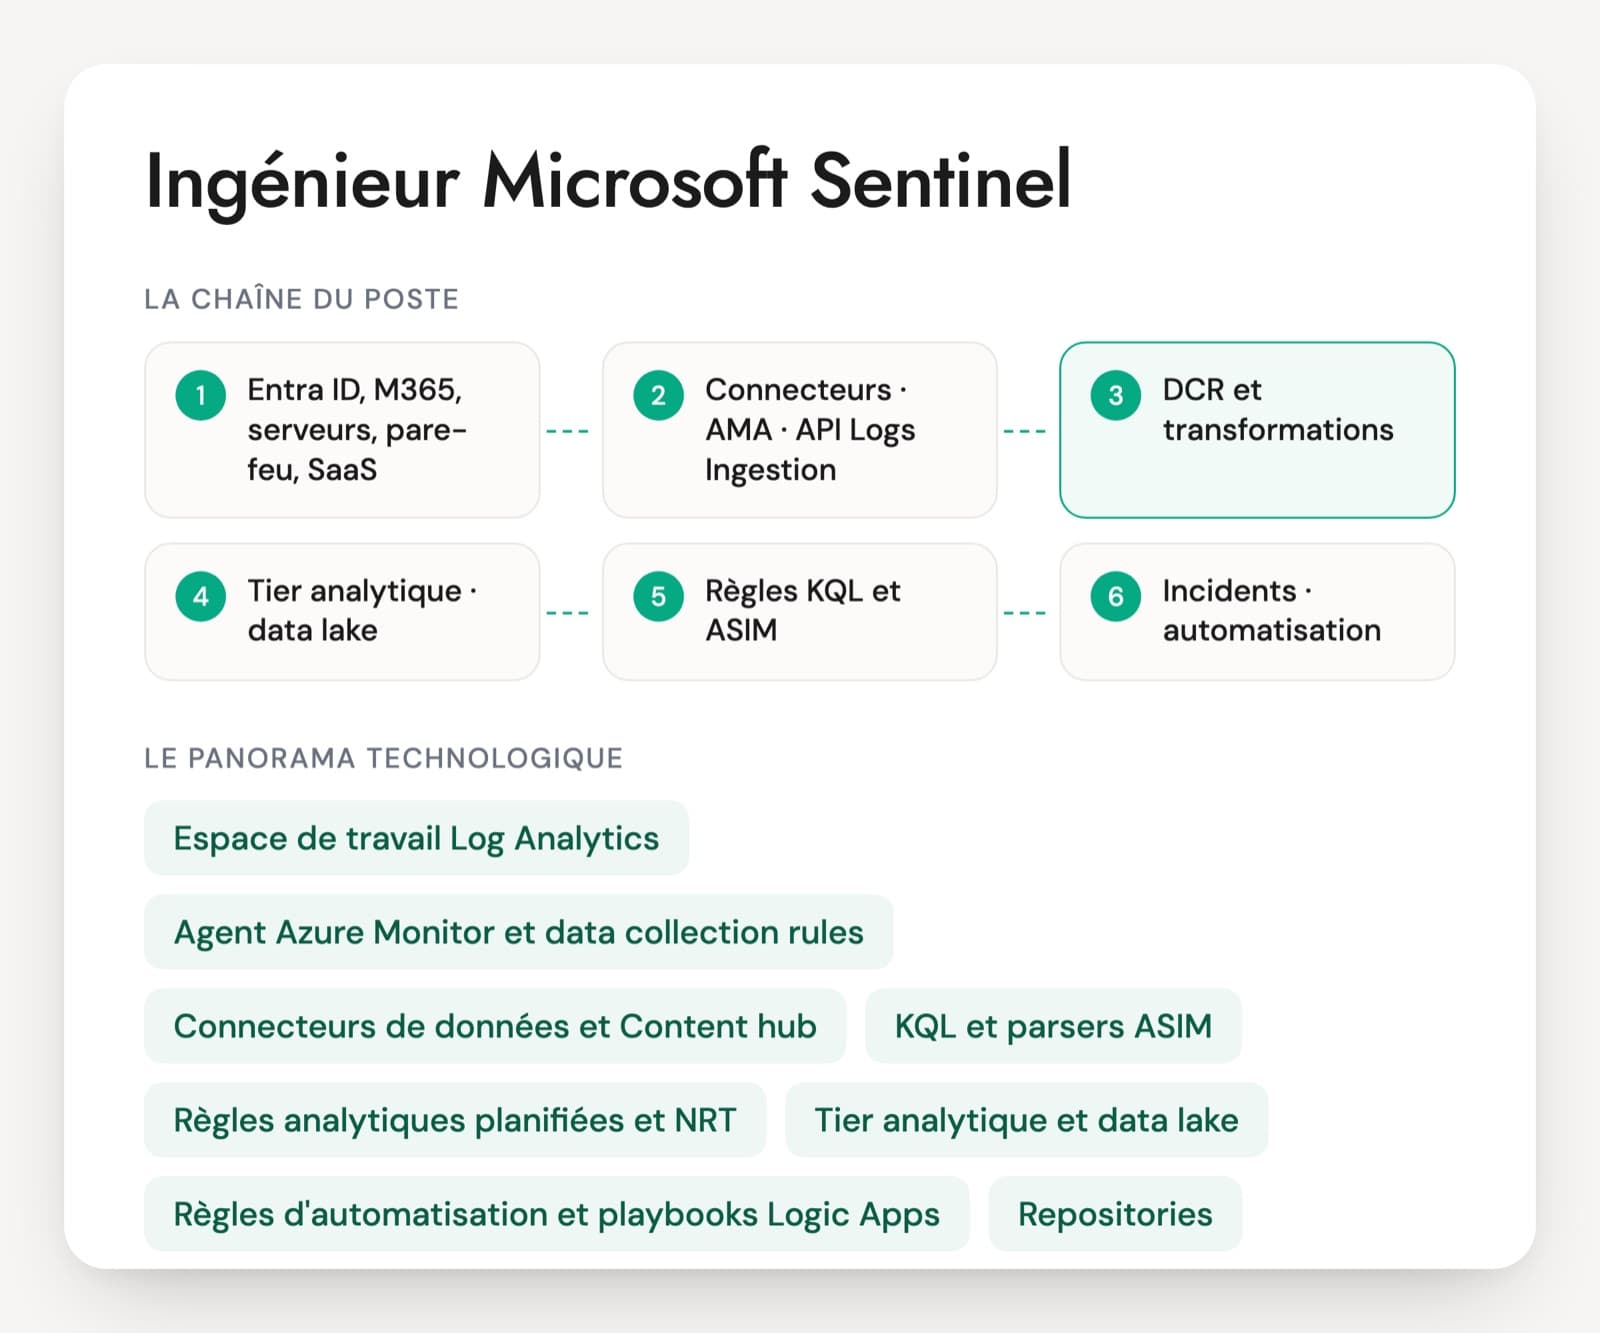
Le profil recherché est un ingénieur build, distinct de l'analyste qui traite les incidents. Il conçoit l'espace Log Analytics, raccorde les sources (Entra ID, Microsoft 365, serveurs, pare-feu en syslog ou CEF, applications maison), règle les data collection rules et écrit les règles analytiques. Dans les questions d'entretien d'un ingénieur Microsoft Sentinel, la collecte et le coût d'ingestion pèsent autant que le KQL, parce que chaque gigaoctet entré se paie.
Les CV mélangent souvent deux parcours. Les profils Azure connaissent l'infrastructure, Bicep et les identités, mais ont peu écrit de détections. Les profils SOC manient le KQL et les incidents, sans avoir monté une collecte syslog ou une transformation de DCR. Selon l'équipe, l'un des deux manques se comble plus vite que l'autre. Le récit d'un raccordement de source de bout en bout permet vite de les distinguer.
Le produit bouge vite. Microsoft prévoit la fin de Sentinel dans le portail Azure après le 31 mars 2027, au profit du portail Defender, et l'API HTTP Data Collector n'est plus supportée depuis le 14 septembre 2026. Le data lake de Sentinel a aussi changé la façon de garder les journaux longtemps. Un candidat à jour aborde ces sujets sans qu'il faille les amener.
Ce que manipule un ingénieur Microsoft Sentinel au quotidien
Espace de travail Log Analytics
La base de données où Sentinel stocke les journaux, table par table. Le nombre d'espaces, leur région et les droits d'accès se décident au départ et se corrigent mal ensuite. Le candidat doit expliquer comment il a découpé les espaces dans sa dernière mission.
Agent Azure Monitor et data collection rules (DCR)
L'agent installé sur les serveurs Windows et Linux, y compris hors Azure via Azure Arc, et les règles qui disent quoi collecter et comment le transformer avant l'ingestion. Il a remplacé l'ancien agent Log Analytics. Une bonne DCR filtre ce qui ne sert pas et réduit la facture.
Connecteurs de données et Content hub
Les connecteurs raccordent les services Microsoft, les équipements en syslog ou CEF et les SaaS tiers. Les solutions du Content hub apportent connecteurs, parsers, règles et workbooks par éditeur. Pour un service sans connecteur, le Codeless Connector Framework permet d'en écrire un.
KQL et parsers ASIM
Kusto Query Language, le langage de toutes les recherches et règles. ASIM normalise les sources dans des schémas communs (authentification, sessions réseau, processus) pour qu'une même règle couvre plusieurs éditeurs.
Règles analytiques planifiées et NRT
Les détections. Une règle planifiée tourne à intervalle régulier sur une fenêtre de temps, une règle NRT chaque minute. Le mappage des entités et le regroupement des alertes font la qualité des incidents que recevront les analystes.
Tier analytique et data lake
Le tier analytique sert aux détections et à la chasse, avec 90 jours inclus pour les tables Sentinel et jusqu'à deux ans payants. Le data lake garde les journaux jusqu'à douze ans à bas coût, interrogeables par des jobs KQL ou Spark, sans règles analytiques.
Règles d'automatisation et playbooks Logic Apps
Les règles d'automatisation trient et orientent les incidents. Les playbooks, écrits en Logic Apps, agissent à l'extérieur : bloquer un compte, isoler une machine, ouvrir un ticket. Leur identité et leurs droits sont un point de sécurité à part entière.
Repositories, Bicep et Terraform
La fonction Repositories déploie depuis GitHub ou Azure DevOps les règles, parsers, playbooks et workbooks écrits en ARM ou en Bicep. Terraform ou Bicep créent l'espace et les DCR. C'est la façon de travailler attendue d'un ingénieur Sentinel aujourd'hui.
Portail Microsoft Defender
Sentinel y est disponible avec Defender XDR dans une même interface d'incidents et de chasse. Microsoft prévoit que Sentinel ne soit plus supporté dans le portail Azure après le 31 mars 2027, ce qui change certaines habitudes d'automatisation.
On recrute ce profil dans les entreprises équipées en Microsoft 365 E5 ou Defender XDR qui ajoutent Sentinel, chez les prestataires qui exploitent Sentinel pour plusieurs clients par Azure Lighthouse, et chez les intégrateurs qui montent des SOC. La mission est surtout du build : raccorder des sources, écrire et industrialiser les détections, tenir le coût, préparer le passage au portail Defender. Elle se mène avec les équipes Azure, réseau et identité. La certification SC-200, à renouveler chaque année, vise l'analyste des opérations de sécurité et couvre l'ingénierie de détection, mais peu la collecte et l'infrastructure. Un candidat certifié doit encore montrer une DCR qu'il a écrite.
Les compétences attendues pour un poste build Sentinel
- Architecture de l'espace et accès
- Collecte avec l'agent Azure Monitor et les DCR
- Coûts, tiers et rétention
- Règles analytiques et KQL
- Déploiement as code
- Automatisation et portail Defender
Cinq questions qui distinguent un ingénieur Sentinel expérimenté
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Une filiale doit garder ses journaux dans son propre tenant, et le SOC central doit enquêter sur les deux. Comment organisez-vous les espaces de travail ?
Une bonne réponseUn espace Log Analytics par tenant, pour que les données restent chez la filiale. Le SOC central y accède par Azure Lighthouse, sans comptes invités, et enquête avec des requêtes multi-espaces (fonction workspace()) et une vue multi-espaces des incidents. Il vérifie les règles du portail Defender pour plusieurs espaces et plusieurs tenants avant de s'engager, et se pose la question de la région de chaque espace et des paliers d'engagement, qui ne se partagent pas d'un espace à l'autre sans cluster dédié.
Signal d'alerteCopier les journaux de la filiale dans l'espace central, ou créer des comptes invités partagés pour les analystes.
Question 2 · confirmé
Vous devez recevoir le syslog de 300 équipements réseau et les logs CEF de vos pare-feu. Comment montez-vous la collecte vers Sentinel ?
Une bonne réponseDes collecteurs Linux (VM Azure, ou serveurs sur site rattachés par Azure Arc) avec rsyslog ou syslog-ng et l'agent Azure Monitor, au moins deux derrière un répartiteur de charge. Une DCR avec le flux Microsoft-Syslog et une autre avec Microsoft-CommonSecurityLog, sans utiliser la même facility pour les deux, sinon les messages arrivent en double. Le démon est réglé pour ne pas stocker les messages sur le disque, qui sature et bloque l'agent, et le flux passe en TLS si le collecteur est dans le cloud.
Signal d'alerteL'ancien agent Log Analytics, un seul collecteur sans redondance, ou toutes les facilities collectées au niveau debug.
Question 3 · confirmé
La conformité impose deux ans de journaux de pare-feu, mais le SOC n'interroge que les trente derniers jours. Comment les stockez-vous ?
Une bonne réponseLa table reste en tier analytique avec une rétention analytique courte (90 jours sont inclus pour les tables Sentinel) et une rétention totale de deux ans dans le data lake, beaucoup moins cher. Si la donnée ne sert à aucune détection, elle peut aller directement dans le tier data lake. Pour une enquête sur l'historique, des jobs KQL ou des search jobs ramènent les données utiles en analytique, et des summary rules gardent des agrégats consultables.
Signal d'alerteDeux ans en analytique « pour être tranquille », ou un export vers un compte de stockage que personne ne sait interroger.
Question 4 · confirmé
Une règle planifiée tourne toutes les cinq minutes sur les cinq dernières minutes, et elle rate des événements. Pourquoi, et comment la corrigez-vous ?
Une bonne réponseLe retard d'ingestion : un événement dont le TimeGenerated tombe dans la fenêtre arrive dans la table après le passage de la règle, au-delà du délai de cinq minutes que Sentinel applique déjà aux règles planifiées. Il mesure ce retard par table (écart entre ingestion_time() et TimeGenerated), élargit la période de recherche au-delà de la fréquence et filtre sur ingestion_time() pour ne pas traiter deux fois les mêmes événements. Pour un cas qui doit sortir en moins d'une minute, il envisage une règle NRT, qui travaille sur l'heure d'ingestion.
Signal d'alertePasser la règle à une minute de fréquence, ce qui aggrave le problème, ou ne jamais avoir entendu parler du retard d'ingestion.
Question 5 · confirmé
Vous gérez les règles analytiques de quatre espaces Sentinel. Comment les déployez-vous sans les recopier à la main ?
Une bonne réponseLes règles, règles d'automatisation, requêtes de chasse, parsers, playbooks et workbooks vivent dans un dépôt GitHub ou Azure DevOps, en ARM ou en Bicep. La fonction Repositories de Sentinel crée le workflow de déploiement, ou il écrit son propre pipeline avec des paramètres par espace. On ne modifie plus les règles dans l'interface, sinon le déploiement suivant écrase la modification. Il connaît la variante en préversion pour les règles de détection personnalisées du portail Defender.
Signal d'alerteExporter et importer des fichiers JSON à la main dans chaque espace, ou modifier en production puis « penser à remettre dans Git ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Sentinel : les questions fréquentes
La certification SC-200 suffit-elle pour un poste d'ingénieur Sentinel ?
Elle montre une bonne connaissance de Sentinel et de Defender XDR côté opérations : tri, chasse en KQL, réponse, ingénierie de détection. Elle se renouvelle chaque année, ce qui permet de voir si elle est à jour. Elle couvre peu la collecte, les DCR, la gestion des coûts et le déploiement par code, qui font le quotidien du build. Une source raccordée et une règle industrialisée en disent davantage.
Profil Azure ou profil SOC : lequel convient ?
Tout dépend de ce qui existe déjà dans l'équipe. Si la collecte et l'infrastructure sont à construire, un profil Azure qui connaît Arc, les DCR et Bicep démarre vite et apprendra la détection. Si la plateforme tourne et que les détections manquent, un profil SOC solide en KQL sera plus utile. Dans les deux cas, une question concrète vérifie la partie qui manque au candidat.
Quel test technique est donné à un ingénieur Microsoft Sentinel ?
Un exercice court sur un espace de démonstration fonctionne bien. Le candidat reçoit une table avec un retard d'ingestion connu et écrit une règle qui ne rate rien et ne double rien, avec ses entités. Une DCR à écrire pour filtrer une source bavarde complète l'exercice. Le candidat explique à voix haute, et l'on voit s'il pense au coût et au bruit en plus du résultat.
Le passage au portail Defender change-t-il le profil attendu ?
Pas le socle, mais les points d'attention. Après le 31 mars 2027, Sentinel ne sera plus supporté dans le portail Azure. Les incidents Sentinel et Defender XDR y sont corrélés, certains réglages d'automatisation changent et les droits passent en partie par le RBAC unifié de Defender. Un candidat qui a déjà fait la bascule, ou qui l'a préparée, fait gagner du temps à l'équipe.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.