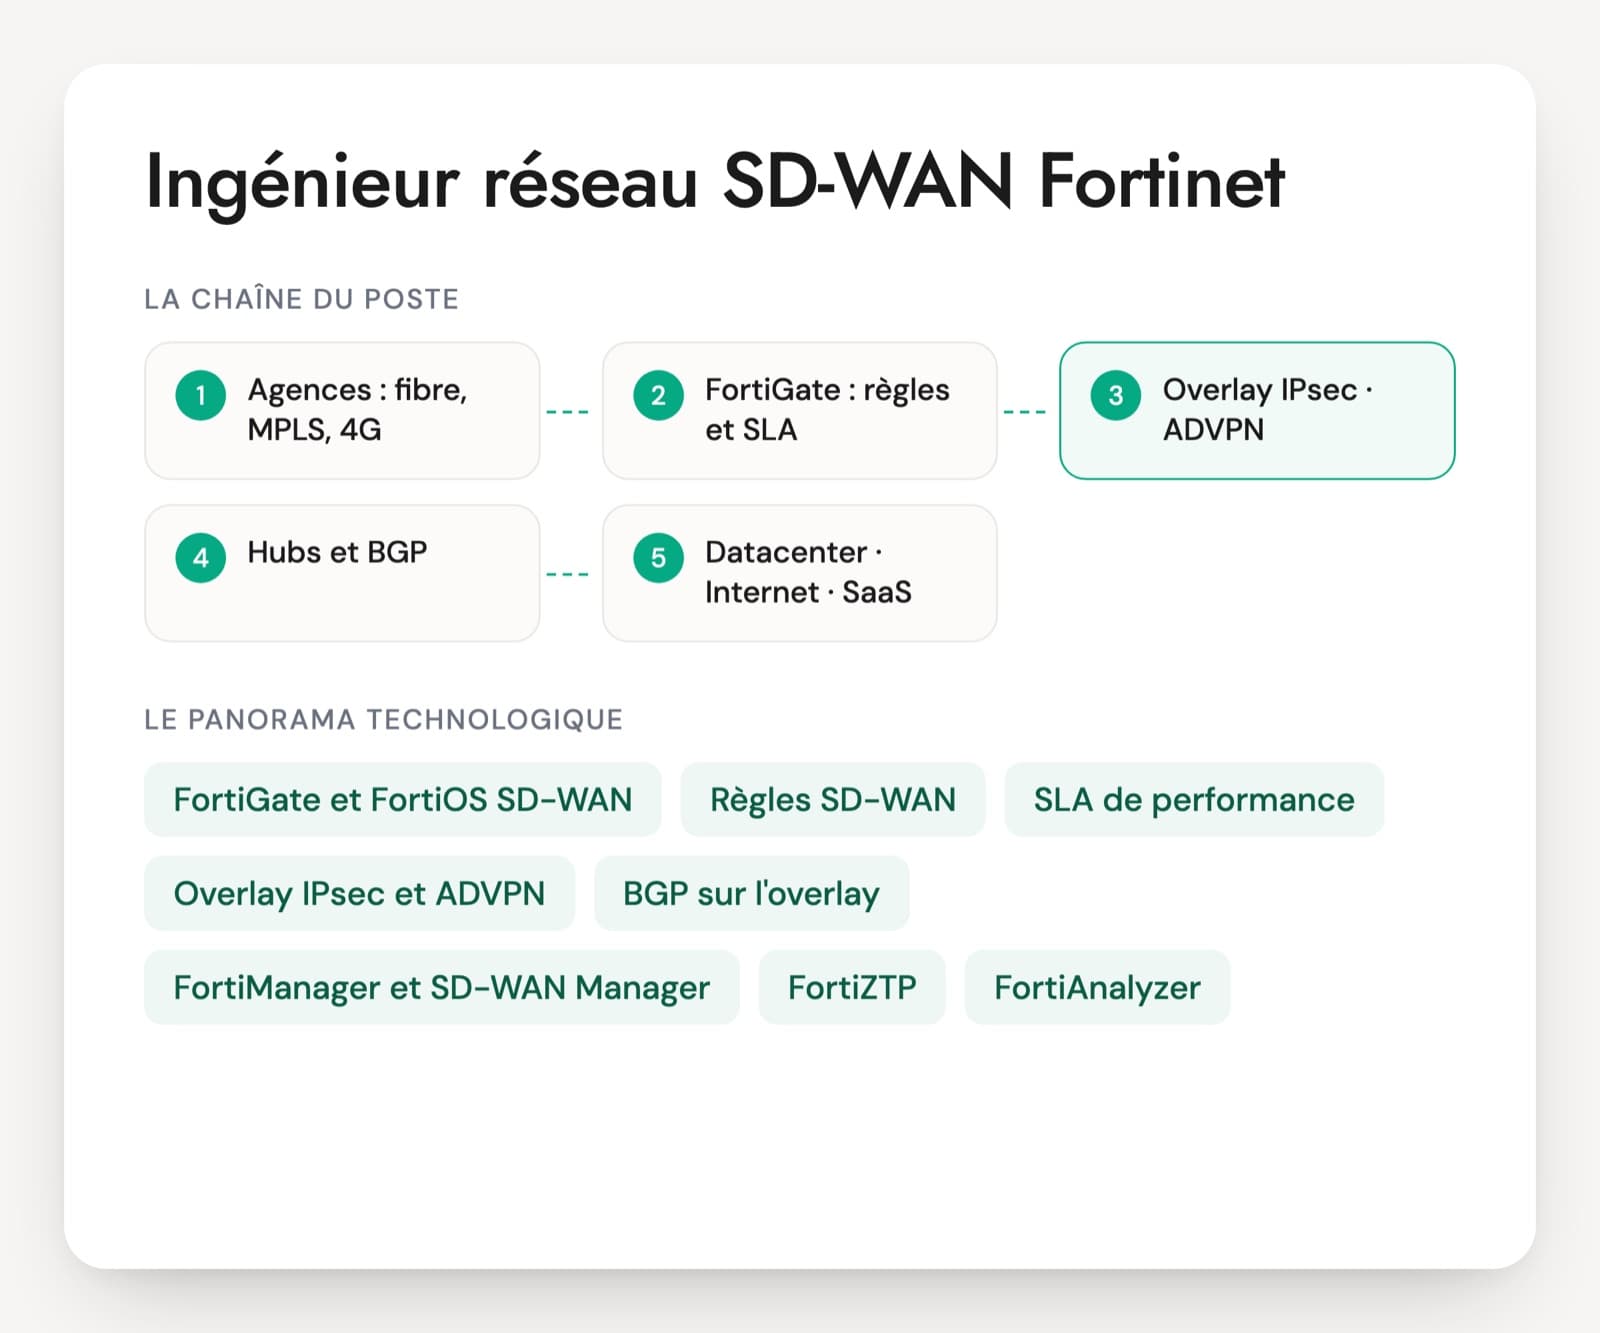
Sur un SD-WAN Fortinet, l'ingénieur réseau écrit les règles qui envoient chaque flux sur le bon lien, règle les SLA qui mesurent fibre, MPLS et 4G, construit l'overlay IPsec entre agences et hubs, souvent avec ADVPN, et fait tourner BGP par-dessus. Il déploie les agences depuis FortiManager et suit la qualité des liens dans FortiAnalyzer. Les offres françaises parlent d'expert réseau WAN SD-WAN, d'ingénieur production réseau ou d'ingénieur build, et citent souvent Versa, VeloCloud ou Cisco à côté de Fortinet.
Beaucoup de CV Fortinet viennent du pare-feu. Ces profils connaissent les politiques et les VPN, moins le routage d'un overlay de cent agences ou le choix d'une cible de sonde. Le bon profil raconte une bascule de lien réellement testée, une règle qui ne s'appliquait pas, un déploiement en zero touch. Les questions de ce poste portent sur le réseau : la politique de sécurité relève du profil sécurité Fortinet.
Depuis le 15 juillet 2026, Fortinet range ses certifications en huit niveaux NSE, avec par exemple NSE 5 SD-WAN Core Administrator. Un CV peut encore afficher FCP ou FCSS, convertis en niveaux NSE. Le PDF propose 30 questions sur six axes, un cas de 20 minutes et une grille de notation.
Ce que configure un ingénieur SD-WAN Fortinet
FortiGate et FortiOS SD-WAN
Le SD-WAN est intégré à FortiOS, le système des FortiGate, sans boîtier dédié. On y déclare les liens comme membres, regroupés en zones. Les versions en service vont de la 7.2 à la 8.0 selon les parcs, et l'interface comme les commandes changent un peu d'une version à l'autre.
Règles SD-WAN
Elles décident quel lien prend chaque flux, par adresse, application ou service Internet connu (ISDB). Chaque règle a une stratégie : manuelle, meilleure qualité, moindre coût sous SLA ou répartition. Leur ordre compte, et une règle ignore un lien qui n'a pas de route vers la destination.
SLA de performance
Des sondes mesurent latence, gigue et perte sur chaque lien vers une cible choisie. Quand un lien sort des seuils, les règles l'écartent ; quand il ne répond plus, ses routes sont retirées. Le choix de la cible et des délais fait la différence entre une bascule propre et des allers-retours permanents.
Overlay IPsec et ADVPN
Les agences montent des tunnels IPsec vers un ou deux hubs, un par lien. ADVPN ajoute des tunnels directs entre agences, montés à la demande quand elles échangent du trafic. ADVPN 2.0, apparu avec FortiOS 7.4.2, choisit le lien du raccourci selon l'état des accès de chaque agence.
BGP sur l'overlay
BGP distribue les réseaux des agences et la route par défaut. Les designs Fortinet récents montent une seule session par agence entre loopbacks, avec des voisins dynamiques au hub. Le filtrage des préfixes reçus et la symétrie des flux retour font partie du poste.
FortiManager et SD-WAN Manager
La console qui pousse la configuration sur tout le parc : templates système, IPsec, BGP et SD-WAN, variables par site, paquets de politiques, montées de version. Un ingénieur à l'aise sait aussi récupérer une modification faite en local sans écraser le reste.
FortiZTP, FortiDeploy et zero touch
Le FortiGate livré en agence se connecte à FortiCloud, qui le renvoie vers le FortiManager de l'entreprise, où sa configuration l'attend. L'installateur branche et c'est tout, à condition que l'underlay obtienne un accès Internet.
FortiAnalyzer
Il conserve les journaux et produit les rapports SD-WAN : respect des SLA par lien, volume par application, bascules. C'est la source pour expliquer à la DSI ou à un opérateur ce qui s'est passé sur une agence.
Le poste se trouve chez des intégrateurs et des ESN qui déploient des parcs d'agences, chez des opérateurs qui vendent du SD-WAN managé et chez des clients finaux à réseau d'agences. Côté build, il s'agit de concevoir l'overlay, d'écrire les templates FortiManager et de basculer les sites depuis un MPLS. Côté run, il faut traiter les plaintes de qualité, les bascules de lien et les montées de version. Les profils solides tiennent ensemble le routage, la mesure de qualité et l'outillage de déploiement en masse.
Les savoir-faire SD-WAN à valider
- Règles SD-WAN et orientation des flux
- SLA de performance et mesure des liens
- Overlay IPsec et ADVPN
- BGP sur l'overlay
- Déploiement avec FortiManager
- Diagnostic d'un flux et exploitation
Cinq questions d'entretien sur le SD-WAN FortiGate
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une agence a une fibre et un lien 4G. La visio doit prendre le meilleur lien, Windows Update ne doit jamais passer par la 4G, le reste se répartit. Quelles règles SD-WAN écrivez-vous, et dans quel ordre ?
Une bonne réponseLes règles SD-WAN se lisent de haut en bas et la première qui correspond l'emporte. En tête, une règle pour la visio, reconnue par l'Internet Service Database ou le contrôle applicatif, en stratégie Best quality sur la latence, la gigue ou la perte mesurées par un SLA. Ensuite Windows Update en stratégie manuelle avec la fibre seule. Le reste tombe dans la règle implicite, réglée en répartition. Un bon profil rappelle qu'une règle n'utilise un membre que s'il existe une route valide par ce membre.
Signal d'alerteChercher à orienter le trafic avec les politiques de pare-feu, ou écrire les règles sans se soucier de leur ordre. Oublier que la 4G est facturée et la laisser dans la répartition par défaut.
Question 2 · confirmé
Comment configurez-vous le SLA de performance qui surveille le lien MPLS d'une agence, et que se passe-t-il si la sonde vise la mauvaise cible ?
Une bonne réponseIl choisit le protocole de sonde (ping, HTTP, DNS, TWAMP), une cible située au bout du chemin à mesurer, par exemple une loopback du hub joignable par ce lien, et au moins deux serveurs. Il règle l'intervalle, le failtime et le recoverytime, puis les seuils de latence, de gigue et de perte. Il explique qu'un lien déclaré mort retire ses routes. Une cible publique qui limite l'ICMP ou une cible unique en panne fait tomber tous les liens à la fois, et le trafic bascule sans raison.
Signal d'alerteGarder les valeurs par défaut, viser 8.8.8.8 pour tous les liens y compris le MPLS privé, ou ignorer ce que devient le trafic quand le SLA échoue.
Question 3 · confirmé
Deux agences s'échangent beaucoup de voix. Sans ADVPN, par où passe ce trafic, et qu'est-ce qu'ADVPN change ?
Une bonne réponseEn hub and spoke, le trafic d'agence à agence remonte au hub, qui le déchiffre puis le rechiffre : plus de latence et de charge au hub. Avec ADVPN, le hub signale aux deux agences qu'un raccourci est possible et elles montent un tunnel direct à la demande, qui tombe après une période d'inactivité. Il faut que le routage le permette, en général BGP avec le hub en route reflector qui conserve le next hop. Un senior cite ADVPN 2.0, où les agences choisissent le lien du raccourci selon l'état de leurs underlays.
Signal d'alerteProposer un maillage complet de tunnels statiques entre toutes les agences, ou parler d'ADVPN sans dire comment les routes de l'autre agence arrivent.
Question 4 · senior
Sur l'overlay, pourquoi beaucoup de designs Fortinet font-ils monter BGP entre loopbacks plutôt que sur les adresses des tunnels ?
Une bonne réponseUne seule session BGP par agence et par hub, quel que soit le nombre de tunnels. La perte d'un tunnel ne coupe pas BGP, et c'est le SD-WAN qui choisit le tunnel pour joindre le next hop, selon les SLA. Le hub accepte les agences par des voisins dynamiques (neighbor range) et le design se marie bien avec ADVPN. Il compare avec l'ancien modèle à une session par tunnel, qui multiplie les sessions et demande des route-maps liées aux SLA pour orienter le retour.
Signal d'alerteNe connaître que des sessions BGP montées sur chaque tunnel, ou proposer OSPF sur l'overlay sans parler de la taille du parc.
Question 5 · confirmé
Vous ouvrez 60 agences en zero touch avec FortiManager. Que préparez-vous avant que le premier FortiGate soit branché ?
Une bonne réponseLes boîtiers déclarés à l'avance par numéro de série (model devices), rattachés au FortiManager par FortiZTP ou FortiDeploy. Les variables par site (adresses, loopback, identifiant de site, ASN) en métadonnées. Les templates système, IPsec, BGP et SD-WAN, ou le modèle d'overlay du SD-WAN Manager, et le paquet de politiques. Un underlay qui obtient Internet par DHCP pour joindre FortiCloud, et un site pilote installé et testé avant les autres.
Signal d'alerteCopier un script CLI agence par agence, ou configurer sur place puis importer dans FortiManager sans maîtriser les écarts.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
SD-WAN Fortinet : les questions fréquentes
Ingénieur SD-WAN Fortinet et ingénieur sécurité Fortinet : où passe la limite ?
Les deux travaillent sur des FortiGate. L'ingénieur sécurité écrit les politiques de filtrage, l'inspection, les VPN d'accès distant et suit les failles. L'ingénieur SD-WAN s'occupe du chemin des flux : liens, SLA, overlay, BGP, déploiement des agences. Dans une petite équipe, une même personne fait souvent les deux. Pour un projet de bascule de cent agences, mieux vaut avoir déjà conçu un overlay et écrit des templates FortiManager.
Quelles certifications Fortinet regarder depuis juillet 2026 ?
Fortinet a réorganisé son programme le 15 juillet 2026 en huit niveaux NSE. Pour ce poste, NSE 4 FortiOS Administrator donne la base, NSE 5 SD-WAN Core Administrator porte sur le SD-WAN et NSE 7 Secure Networking Architect vise la conception. Les anciennes FCP et FCSS ont été converties en niveaux NSE. Une certification montre qu'un examen a été passé, la pratique d'un parc se vérifie en entretien.
Un profil SD-WAN Cisco ou VeloCloud peut-il reprendre un parc Fortinet ?
Oui, si les notions sont acquises : overlay, sondes de qualité, politique de choix du lien, BGP, déploiement centralisé. Il lui faudra apprendre la logique de FortiOS, où une règle dépend d'une route valide, et l'outillage FortiManager. Il faut quelques semaines d'adaptation sur un poste de run. Sur un projet de build en autonomie, une expérience Fortinet déjà faite réduit le risque.
Quel test technique est donné à un ingénieur SD-WAN Fortinet ?
Un exercice court pendant l'entretien suffit. Sur la sortie d'un diagnose sys sdwan service et la ligne d'une session, la personne explique pourquoi le flux est sur ce lien et ce qu'il faut changer. Suit un schéma d'agence à deux liens et deux hubs à compléter. Avec un laboratoire, une règle qui ne s'applique pas à corriger montre vite la méthode.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.