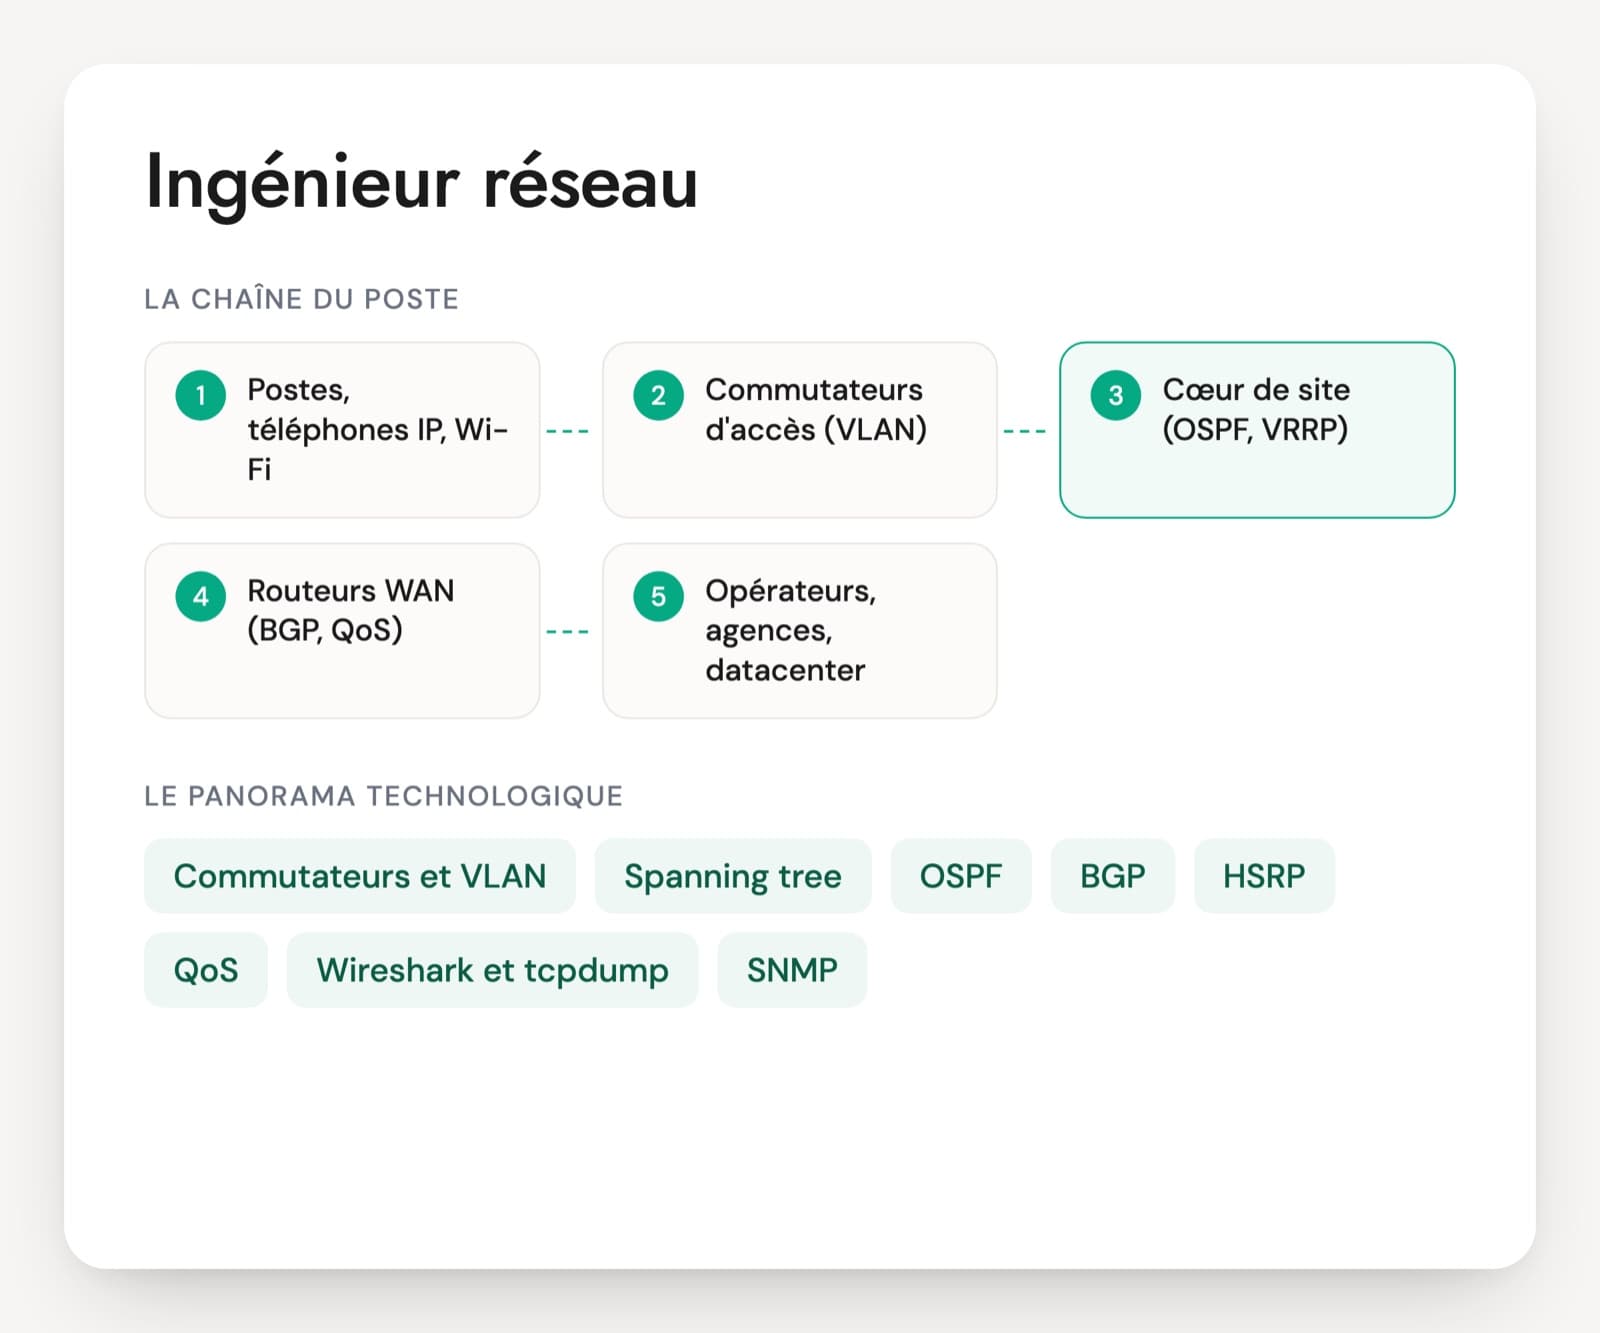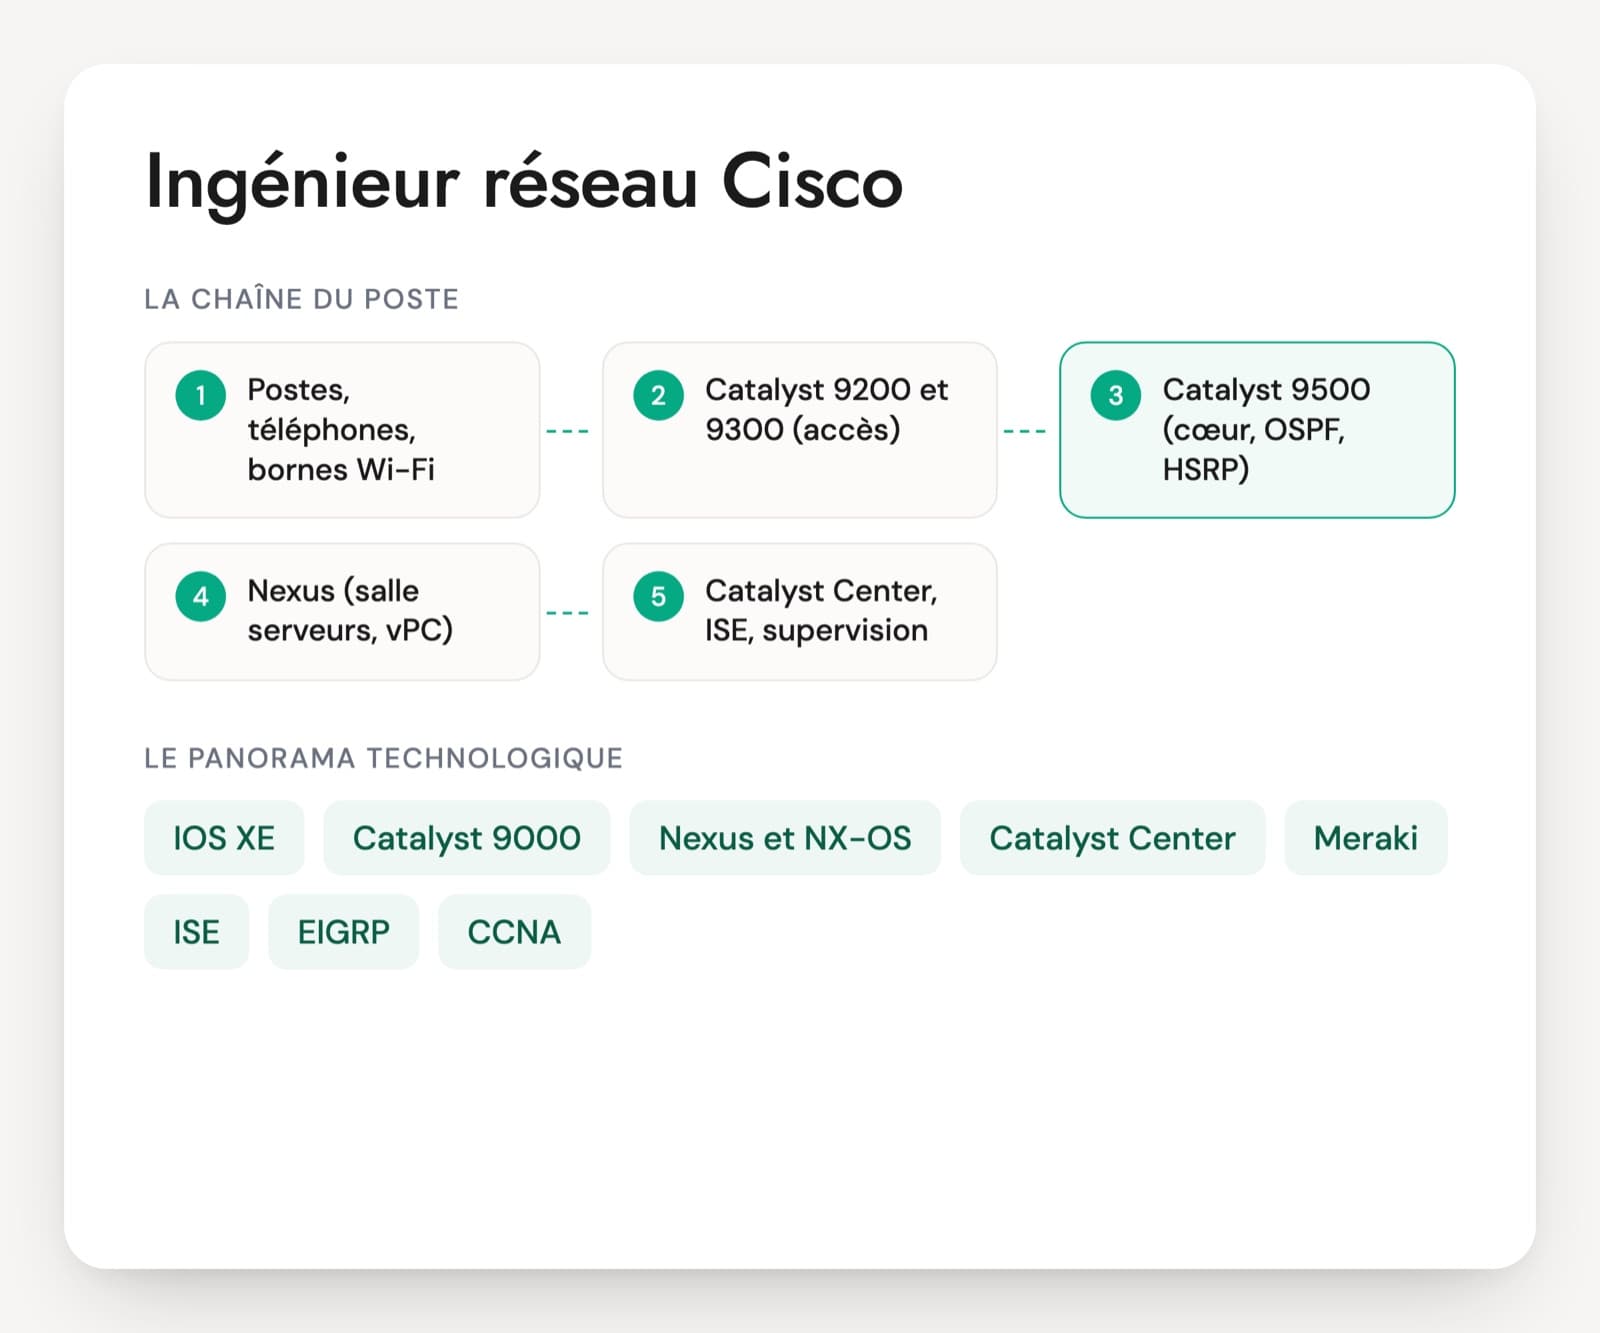
Sur un parc Cisco, l'ingénieur réseau passe ses journées sous IOS XE, sur des Catalyst 9000 à l'accès et au cœur, parfois sur des Nexus sous NX-OS dans la salle serveurs. Il gère les piles et StackWise Virtual, les EtherChannel, le spanning tree, le routage OSPF ou un EIGRP hérité, HSRP, et souvent Catalyst Center, l'ancien DNA Center, ou le dashboard Meraki. Les postes d'ingénieur réseau Cisco demandent souvent aussi la partie commutateur du 802.1X avec ISE.
Beaucoup de profils ont appris sur des Catalyst 2960 et 3850, en CLI pure. Ils restent efficaces au quotidien, mais certains n'ont jamais utilisé le mode install, les modèles de Catalyst Center ou la détection de double actif. Sur une mise à jour menée de bout en bout, une migration de routage ou une reprise de parc inconnu, les détails techniques montrent vite qui a fait. Le CCNP Enterprise confirme les bases, sans dire si la personne sait revenir en arrière après un changement raté à distance.
Pour les Nexus, au moins une question porte sur le vPC. Le PDF reprend l'entretien complet en 30 questions, avec un cas de modernisation de campus et une grille par axe.
IOS XE, Nexus, Meraki : l'environnement d'un ingénieur réseau Cisco
IOS XE
Le système des Catalyst 9000 et des routeurs Cisco actuels. On y retrouve la CLI historique d'IOS, avec un mode d'installation par paquets, des API et une interface web qu'il faut savoir fermer ou restreindre. La maîtrise des mises à jour et du retour arrière fait la différence entre profils.
Catalyst 9000 (9200, 9300, 9500)
La gamme de commutateurs de campus. Les 9200 et 9300 servent à l'accès, souvent en pile, les 9500 au cœur, souvent en StackWise Virtual. Les questions sur les piles, le PoE et les ressources matérielles montrent l'expérience réelle.
Nexus et NX-OS
Les commutateurs de salle serveurs et de datacenter. NX-OS ressemble à IOS mais diffère sur des points précis : fonctions activées par commande, VRF de management, points de sauvegarde. Le vPC, qui associe deux Nexus pour des agrégats partagés, est le sujet à vérifier.
Catalyst Center (ex-DNA Center)
La plateforme de gestion du campus Cisco. Elle découvre et inventorie le parc, gère les images logicielles, déploie des modèles de configuration et suit l'état du réseau. Reste à savoir ce que le candidat y a réellement automatisé, au-delà de la consultation.
Meraki
La gamme Cisco pilotée depuis un dashboard dans le cloud : commutateurs, bornes Wi-Fi, appliances de sécurité. L'exploitation se fait surtout par la console web, avec des modèles par réseau et des licences par équipement. Un profil très Meraki peut être moins à l'aise en CLI.
ISE (côté réseau)
Le serveur de contrôle d'accès de Cisco, pour le 802.1X et l'administration des équipements en TACACS+. La politique ISE relève souvent de l'équipe sécurité, mais l'ingénieur réseau configure les ports, les serveurs RADIUS et le comportement de secours des commutateurs.
EIGRP, OSPF et HSRP
Les protocoles de routage et de passerelle redondante d'un réseau Cisco d'entreprise. EIGRP, longtemps propre à Cisco, reste présent sur des réseaux anciens. Les migrations vers OSPF et la répartition HSRP entre deux cœurs sont de bons sujets de mise en situation.
CCNA, CCNP Enterprise, CCIE
Les certifications Cisco du domaine. Le CCNP Enterprise associe l'examen 350-401 ENCOR à une spécialité, par exemple 300-410 ENARSI pour le routage avancé. Elles sont valables trois ans, le CCIE Enterprise Infrastructure ajoute un examen pratique.
La demande d'ingénieurs réseau Cisco reste forte, car beaucoup de parcs de campus sont majoritairement Cisco, avec du Meraki sur les petits sites et des Nexus côté serveurs. Le poste mélange souvent build et run : remplacement de commutateurs en fin de vie, migration de routage, intégration dans Catalyst Center, puis niveau 3 et astreinte. Les pare-feu Cisco Secure Firewall et la politique ISE relèvent en général d'un ingénieur sécurité réseau. Le CCNP Enterprise est fréquent sur les CV confirmés, le CCIE reste rare.
Les savoir-faire Cisco à contrôler en entretien
- IOS XE : mises à jour, administration, retour arrière
- Commutation Catalyst et vPC Nexus
- Routage et redondance sous IOS XE
- Catalyst Center et Meraki
- Ports 802.1X et TACACS+ avec ISE
- Diagnostic et migrations de parc
Questions pour un ingénieur réseau Cisco, avec la réponse attendue
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Des ports d'accès tombent en err-disabled chaque matin. Un collègue propose d'activer errdisable recovery pour toutes les causes, avec 30 secondes de délai, sur tous les Catalyst du parc. Qu'en pensez-vous ?
Une bonne réponseIl refuse la règle globale. Le port en err-disabled est une protection : avec BPDU guard, une remise en service toutes les 30 secondes laisse revenir le commutateur posé sous un bureau, et le port bat sans fin. Il lit d'abord la cause de chaque port (show interfaces status err-disabled) : BPDU guard, port-security, UDLD, battement de lien, contrôle de tempête. Il corrige la source, puis n'active la remise en service automatique que pour les causes acceptables, avec un délai de quelques minutes et une alerte syslog à chaque déclenchement.
Signal d'alerteAccepter « toutes les causes » pour que les utilisateurs arrêtent d'appeler, ou désactiver BPDU guard pour que « ça arrête ».
Question 2 · confirmé
Vous mettez à jour une pile de quatre Catalyst 9300 sous IOS XE. Mode install ou mode bundle, et comment se déroule l'opération ?
Une bonne réponseLe mode install, celui que Cisco recommande sur les Catalyst 9000 : le paquet est ajouté, activé puis validé (install add, activate, commit), et tant que la validation n'est pas faite on peut revenir à la version précédente. Il vérifie avant la place libre en flash et nettoie les anciens paquets avec install remove inactive, s'assure que tous les membres de la pile passent à la même version, et prévoit le redémarrage de la pile entière dans la fenêtre, avec un accès console.
Signal d'alerteCopier l'image .bin et changer la variable de démarrage comme sur un vieux commutateur IOS, sans savoir ce qu'est le mode install ni comment revenir en arrière.
Question 3 · senior
Le réseau tourne en EIGRP depuis quinze ans, et la cible est OSPF. Comment migrez-vous sans coupure ?
Une bonne réponseIl fait tourner les deux protocoles en parallèle. EIGRP interne a une distance de 90, OSPF de 110 : tant que rien ne change, EIGRP reste préféré. Il construit OSPF, vérifie que les mêmes préfixes y sont appris, puis bascule en jouant sur les distances ou en retirant EIGRP zone par zone. Les éventuelles redistributions temporaires sont filtrées et marquées pour éviter les boucles. Il compare les tables avant et après chaque étape.
Signal d'alerteSupprimer EIGRP et configurer OSPF dans la même fenêtre sur tout le réseau, ou ignorer les distances administratives.
Question 4 · confirmé
Vous intégrez 400 commutateurs existants dans Catalyst Center (ex-DNA Center). Qu'en attendez-vous, et qu'est-ce qui peut mal tourner ?
Une bonne réponseLa découverte par SNMP et SSH donne l'inventaire, la topologie et la conformité. SWIM gère une image de référence et les mises à jour avec des contrôles avant et après. Les modèles de configuration (Velocity ou Jinja) standardisent les changements, PnP déploie les nouveaux équipements, et l'assurance remonte l'état du réseau et des clients. Les risques : un modèle qui écrase des configurations faites à la main, des identifiants mal gérés, une version d'IOS XE hors de la matrice de compatibilité, une équipe qui continue en CLI et crée des écarts.
Signal d'alerteLe décrire comme un simple outil de supervision, sans parler de modèles, d'images ni de conformité.
Question 5 · confirmé
Le processeur d'un Catalyst 9000 de cœur reste à 90 %. Comment trouvez-vous la cause ?
Une bonne réponseIl trie les processus par consommation pour distinguer un processus logiciel du trafic remonté au processeur. Dans le second cas, il regarde les statistiques de la politique CoPP de la plateforme et les files de trafic envoyé au processeur : tempête ARP, paquets à TTL expiré, journalisation de listes d'accès, routage par le logiciel. Il capture le trafic du plan de contrôle avec la capture embarquée pour identifier la source, puis corrige.
Signal d'alerteRedémarrer le commutateur, ou désactiver la politique CoPP pour soulager le processeur.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Parc Cisco : les questions fréquentes
Le CCNP Enterprise suffit-il à valider un ingénieur réseau Cisco ?
Il montre que la personne connaît la commutation, le routage et une spécialité au niveau professionnel, ce qui est déjà sérieux. Il ne dit rien de l'exploitation d'un parc réel : une mise à jour de pile, un changement raté à distance, un processeur saturé. La date d'obtention compte, puisque la certification se renouvelle tous les trois ans, et le récit d'une intervention précise davantage. Un profil sans CCNP mais avec plusieurs migrations menées peut être plus opérationnel.
Un ingénieur habitué aux Catalyst est-il opérationnel sur Nexus ?
Il retrouvera vite ses repères sur les commandes, mais NX-OS a ses particularités : fonctions à activer, VRF de management, points de sauvegarde, vPC. Le vPC est le vrai sujet, car une erreur de cohérence ou un peer-link mal compris peut couper des serveurs. Si le poste comprend des Nexus, une question au moins porte sur le vPC et les ports orphelins. Une fabric ACI demande plutôt un profil datacenter dédié.
Faut-il chercher un profil différent pour un parc Meraki ?
En partie. Le parc Meraki se gère surtout depuis le dashboard, avec des modèles et des mises à jour planifiées, et demande moins de CLI. Un profil qui n'a connu que Meraki peut manquer de pratique sur le diagnostic fin et le routage. À l'inverse, un expert IOS XE s'adapte vite à la console. Pour un parc mixte, un profil Catalyst qui a déjà utilisé Meraki convient, et l'entretien vérifie sa compréhension des licences et des dépendances au cloud.
Comment vérifier la pratique d'IOS XE en entretien ?
Une configuration réelle anonymisée avec deux ou trois erreurs (une route-map sans clause finale, un VLAN absent d'un trunk, HSRP sans suivi d'objet) et vingt minutes pour les trouver. Ou un laboratoire virtuel avec des routeurs IOS XE et une panne à résoudre en expliquant chaque commande. Le test technique sert à voir la méthode : quelles commandes show la personne tape, dans quel ordre, et ce qu'elle déduit de chaque sortie.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.