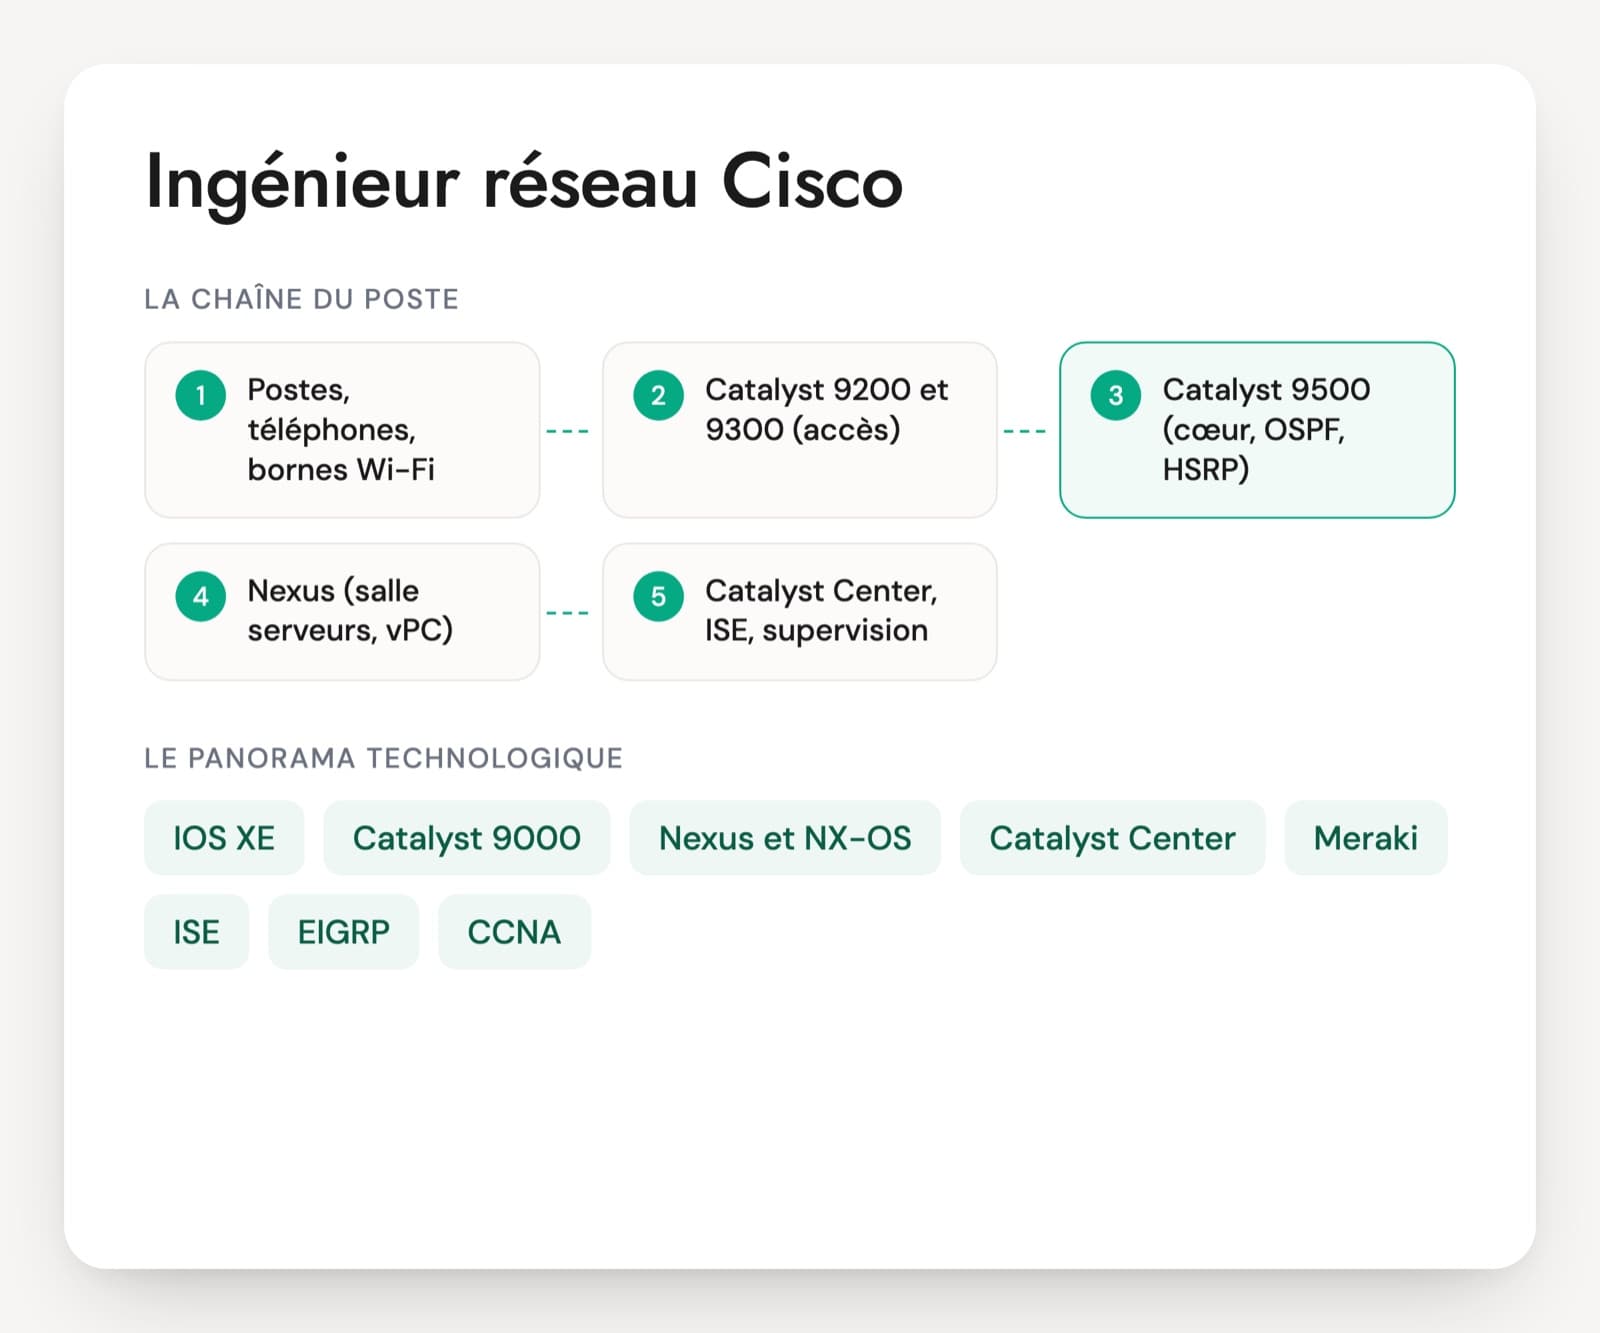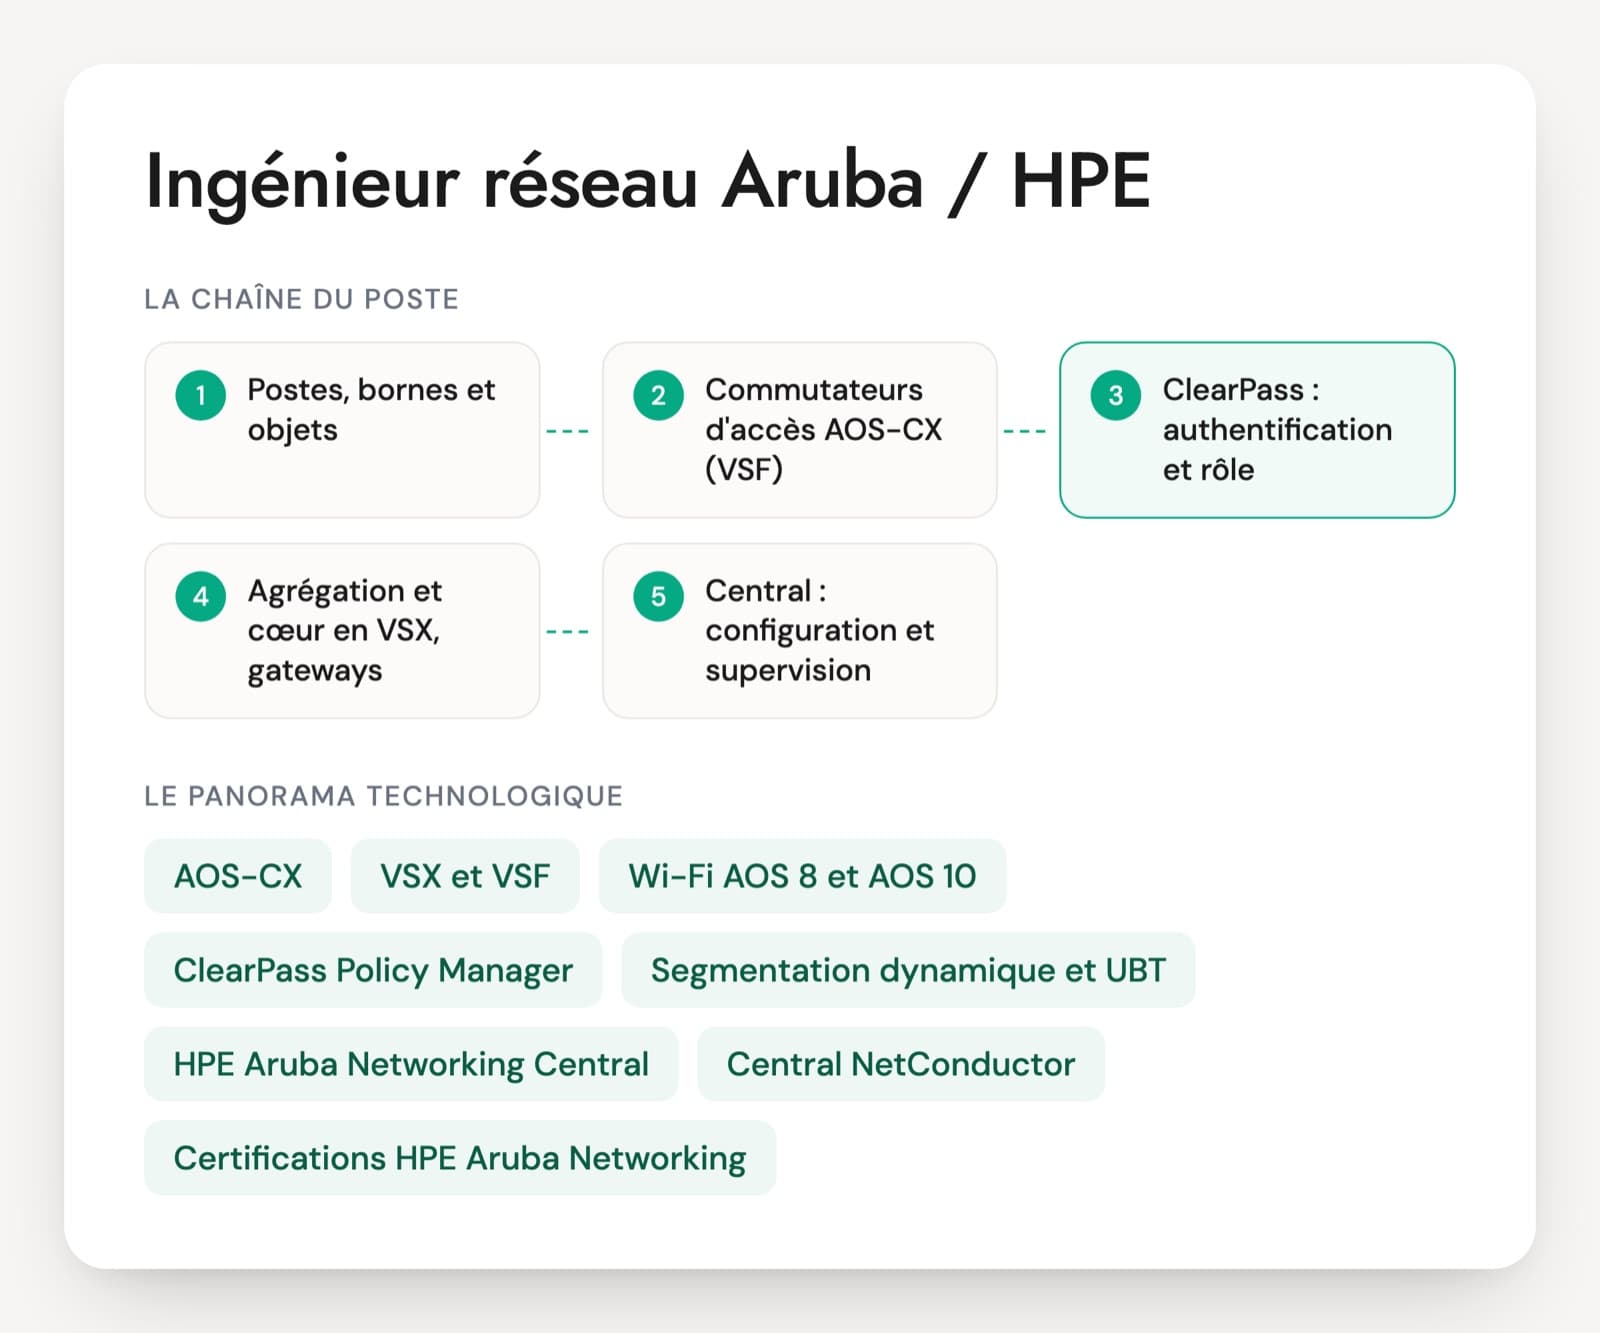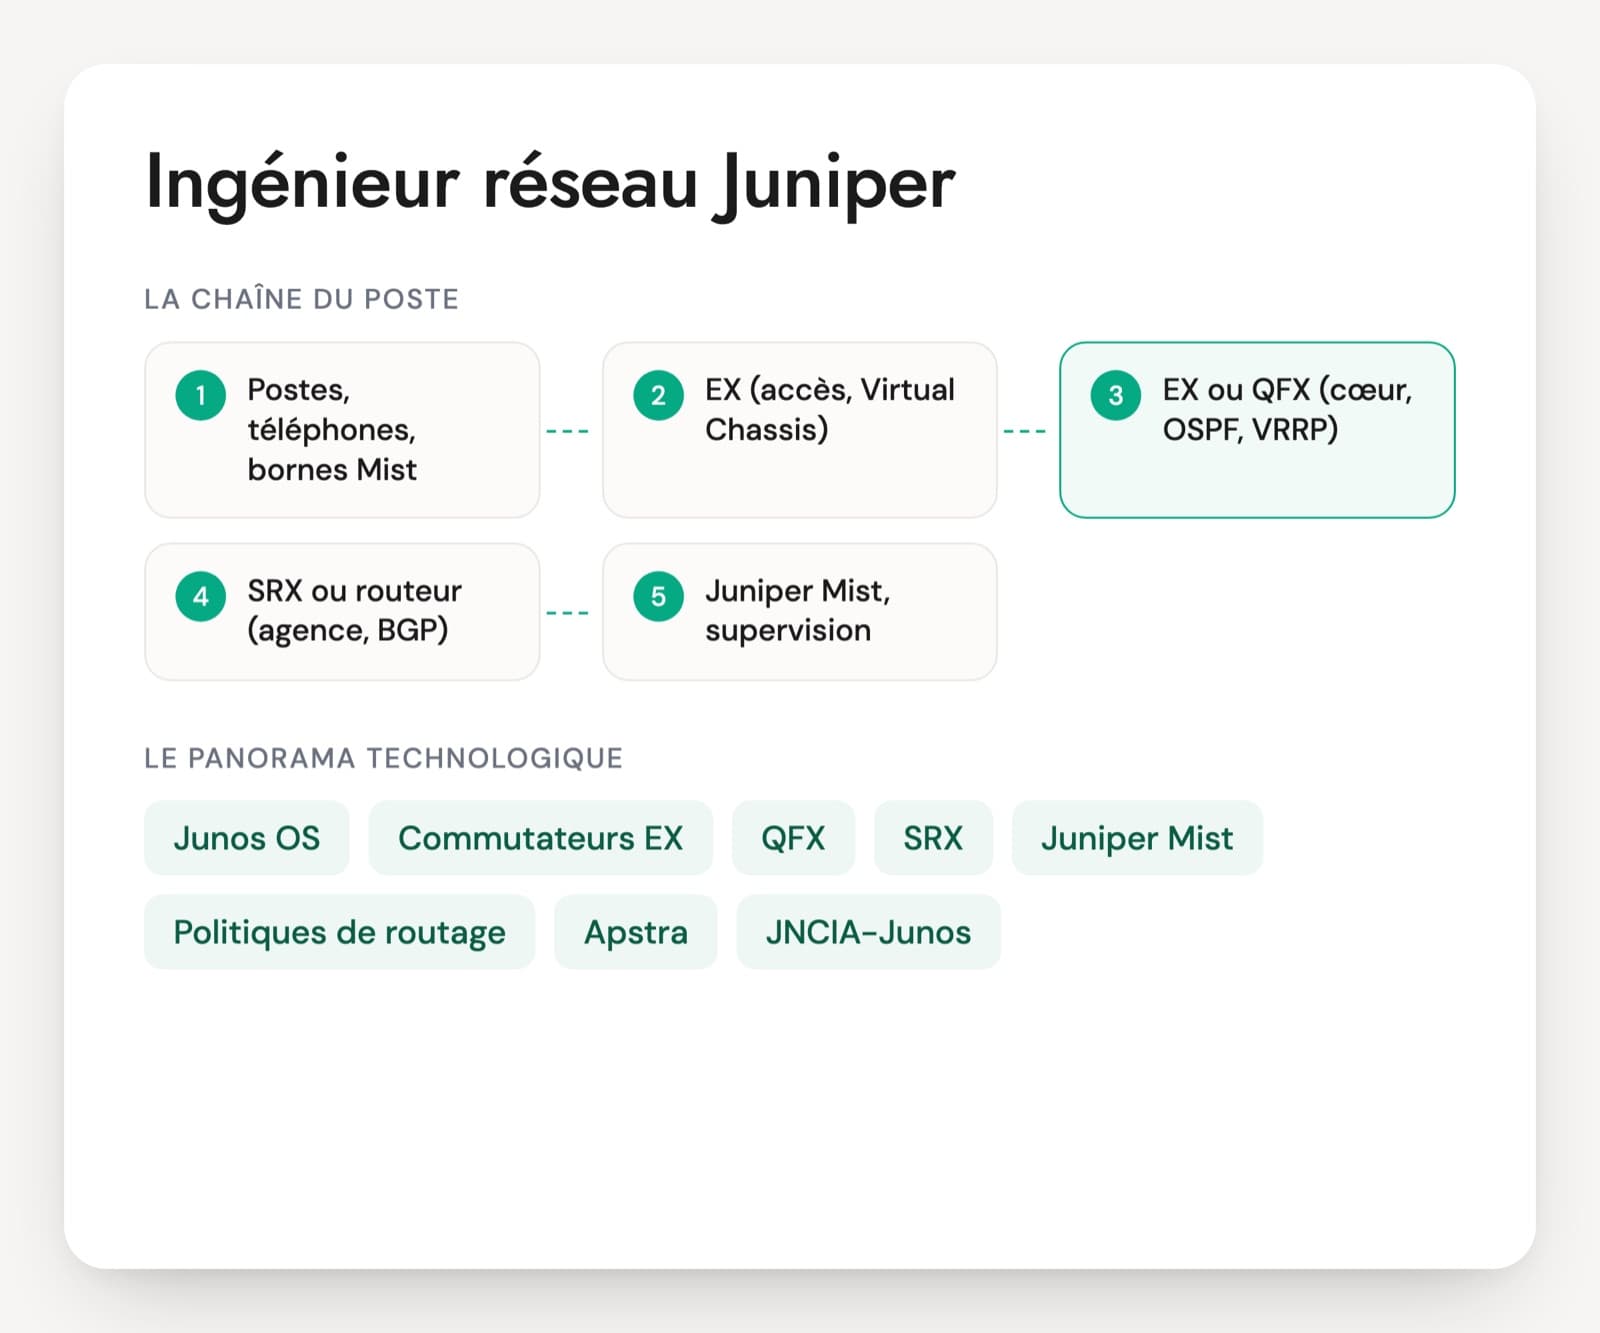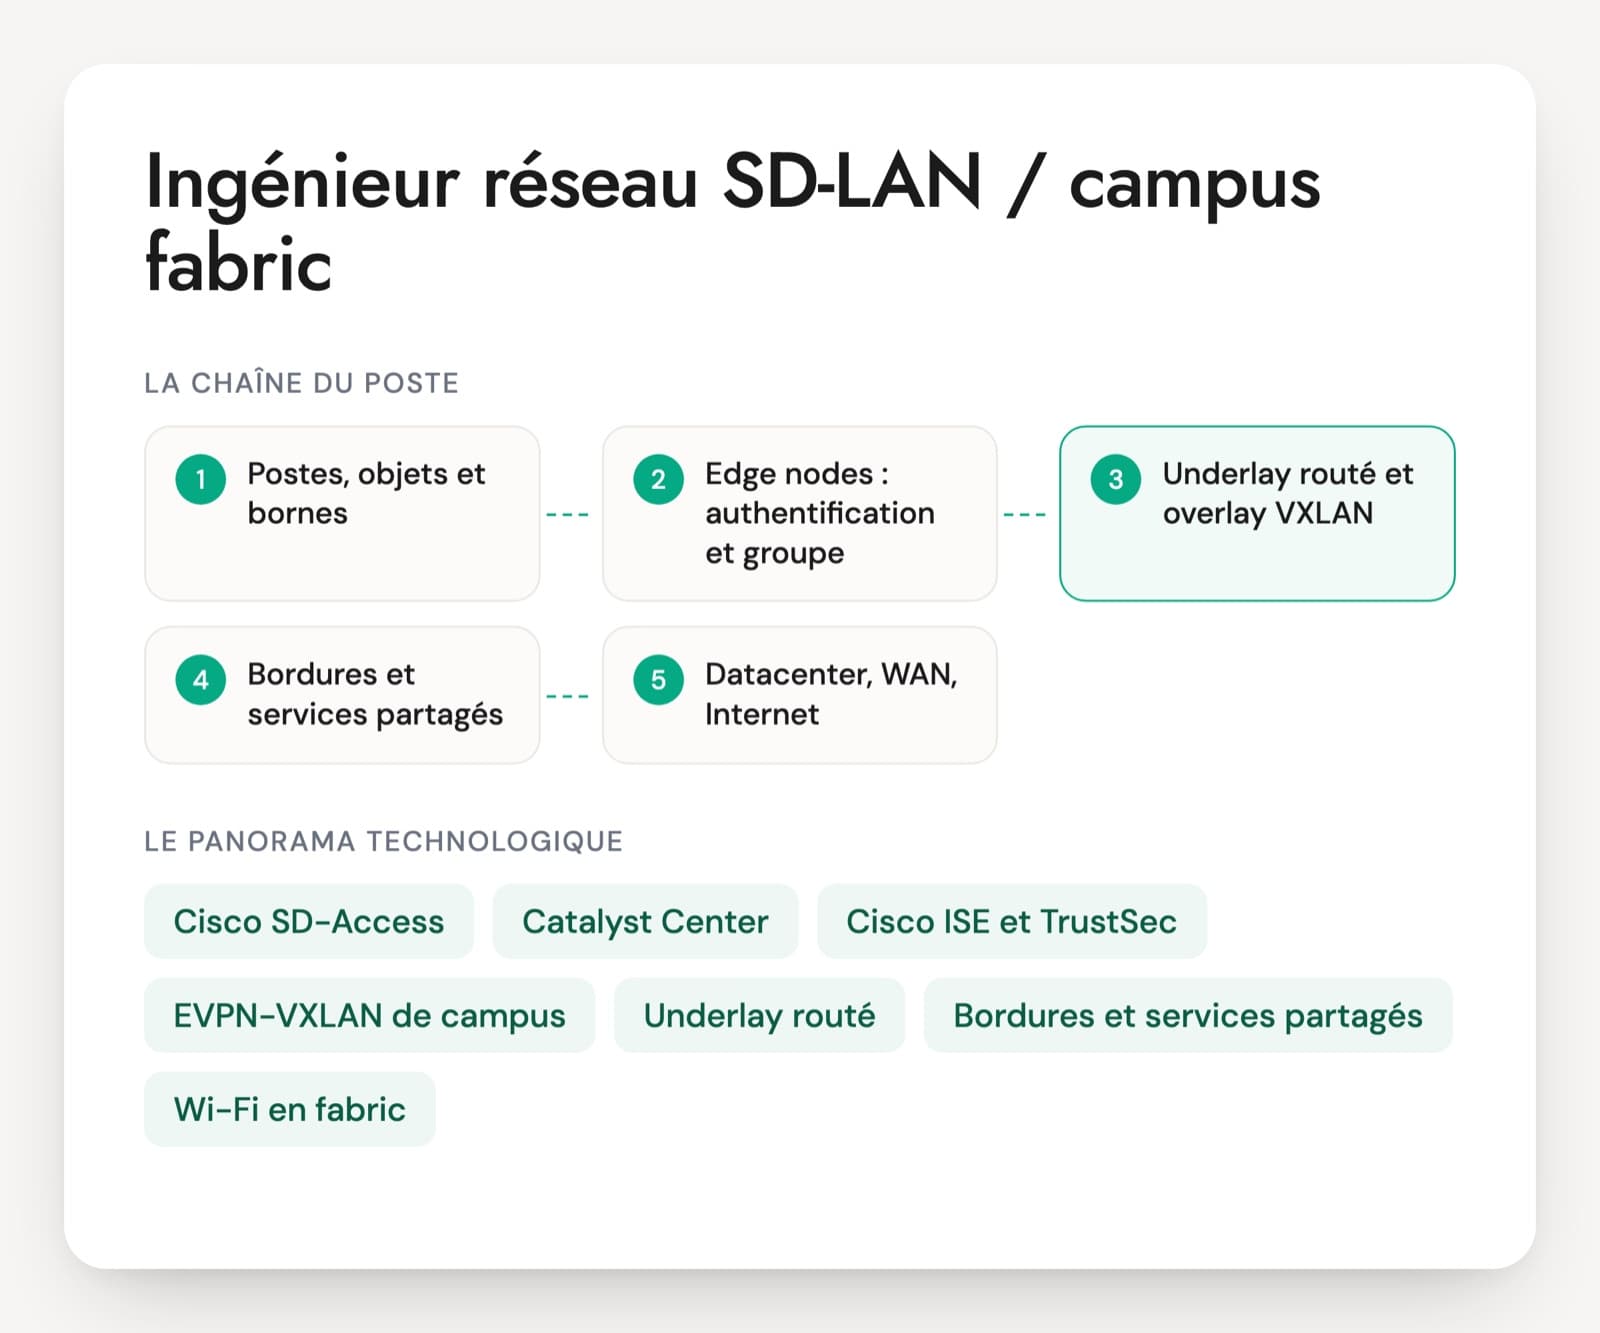
Un ingénieur SD-LAN construit ou exploite une fabric de campus. Chez Cisco, c'est SD-Access, piloté par Catalyst Center (l'ex-DNA Center) avec ISE pour l'authentification et les groupes. Chez HPE Aruba Networking ou Juniper, la même idée passe par EVPN-VXLAN et une politique par groupes. Dans les deux cas, le routage descend jusqu'aux commutateurs d'accès et la passerelle de chaque sous-réseau est la même partout.
La difficulté se voit en entretien. Beaucoup de profils ont déroulé l'assistant de Catalyst Center sans comprendre ce qu'il configure. Ils savent créer un réseau virtuel, moins expliquer comment un poste qui change d'étage est retrouvé, pourquoi un transfert de fichiers se fige après une bascule ou comment DHCP et DNS restent joignables depuis trois VRF. Les offres françaises associent souvent SD-Access, ISE, TrustSec et VXLAN, parfois avec du SD-WAN sur le même poste.
Le récit d'une migration réelle est attendu : la bordure de niveau 2 utilisée, les équipements silencieux trouvés en route, le retour arrière prévu. Un profil d'exploitation doit surtout diagnostiquer, un profil build doit concevoir la segmentation et l'ordre de bascule. Le PDF contient un cas de 20 minutes sur un campus de quatre bâtiments.
Fabric de campus : les briques qu'un ingénieur SD-LAN configure
Cisco SD-Access
La fabric de campus de Cisco. LISP sert de plan de contrôle, VXLAN transporte les données avec l'étiquette du groupe, TrustSec applique la politique. Les rôles se répartissent entre edge nodes (l'accès), bordures et control plane nodes. Cisco recommande LISP Pub/Sub pour les nouveaux déploiements.
Catalyst Center
L'ex-DNA Center, qui conçoit, provisionne et supervise la fabric SD-Access. Il automatise aussi l'underlay (LAN automation, en IS-IS). La personne doit savoir ce qu'il pousse sur les équipements et comment repérer un écart de configuration.
Cisco ISE et TrustSec
ISE authentifie postes et objets en 802.1X ou par adresse MAC et leur attribue un groupe (SGT). La matrice de groupes dit qui peut parler à qui, et la règle s'applique sur le commutateur de destination. C'est ici que se joue la micro-segmentation.
EVPN-VXLAN de campus
L'alternative standard, proposée notamment par HPE Aruba Networking et Juniper. BGP EVPN annonce les adresses MAC et IP des postes, VXLAN les transporte. Selon la topologie, les tunnels partent du cœur, de la distribution ou des commutateurs d'accès, avec du multihoming ESI-LAG à la place des piles.
Underlay routé
Le réseau IP entre commutateurs qui porte la fabric : liens point à point, boucles locales, IS-IS, OSPF ou eBGP, MTU relevé pour absorber les 50 octets de VXLAN. Un underlay mal fait se paie partout au-dessus.
Bordures et services partagés
La bordure relie la fabric au datacenter, au WAN et à Internet, en général en VRF-lite et BGP vers un équipement qui gère les VRF. C'est là qu'on fait fuir DHCP, DNS ou ISE vers chaque réseau virtuel, et là qu'une erreur réunit des zones qui devaient rester séparées.
Wi-Fi en fabric
Le contrôleur garde l'authentification et l'itinérance, mais les données partent en VXLAN de la borne vers son commutateur d'accès. Le client Wi-Fi reçoit donc la même passerelle et la même politique qu'un poste filaire.
Le poste existe surtout chez les intégrateurs et dans les grandes organisations multisites qui renouvellent leurs campus. En build, l'ingénieur SD-LAN conçoit la segmentation, prépare la fabric et mène les bascules bâtiment par bâtiment. En run, il diagnostique des pannes qui ne ressemblent plus à celles d'un réseau en VLAN : un poste mal enregistré, un groupe mal attribué, un MTU oublié sur un lien. Le marché français penche vers Cisco SD-Access avec ISE, mais les projets EVPN-VXLAN chez HPE Aruba Networking ou Juniper progressent. La CCNP Enterprise couvre une partie de SD-Access. L'expérience d'une migration réelle se vérifie en entretien.
Ce que l'entretien SD-LAN doit établir
- Underlay routé et overlay VXLAN
- Plan de contrôle LISP ou BGP EVPN
- Micro-segmentation par groupes
- Bordures et services partagés
- Migration sans coupure
- Diagnostic dans la fabric
Underlay, segmentation, migration : les questions SD-LAN
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le client veut garder son spanning tree jusqu'à la distribution et poser la fabric par-dessus. Que lui répondez-vous ?
Une bonne réponseUne fabric de campus repose sur un underlay routé jusqu'aux commutateurs d'accès : liens point à point en niveau 3, une boucle locale par équipement, un protocole de routage (IS-IS dans l'automatisation LAN de SD-Access, OSPF, IS-IS ou eBGP dans les fabrics EVPN). Le spanning tree disparaît du cœur de la fabric. Il reste seulement en périphérie, vers des commutateurs non fabric raccordés en extension. La personne explique le gain : tous les liens actifs, des convergences rapides, et des tunnels VXLAN qui ont besoin d'un réseau IP stable entre les VTEP.
Signal d'alerteAccepter de poser la fabric sur un domaine de niveau 2 étendu, ou ne pas savoir que l'overlay a besoin d'un underlay routé.
Question 2 · confirmé
Un poste passe d'un étage à l'autre et se branche sur un autre edge node en gardant son adresse IP. Comment la fabric SD-Access sait-elle où lui envoyer le trafic ?
Une bonne réponseLe nouvel edge node détecte le poste et enregistre son adresse auprès du control plane node, qui sert de base de correspondance LISP entre l'identité du poste (EID) et l'adresse du commutateur qui le porte (RLOC). Les edge nodes qui parlent à ce poste apprennent la nouvelle position, et l'ancien est prévenu que l'entrée n'est plus valable. La passerelle anycast, identique sur tous les edge nodes, évite au poste de changer de passerelle. Un bon candidat sait que Cisco recommande LISP Pub/Sub pour les nouveaux déploiements.
Signal d'alerte« Le spanning tree recalcule », ou une réponse qui suppose qu'un sous-réseau est attaché à un seul commutateur.
Question 3 · confirmé
Caméras et postes de travail sont dans le même réseau virtuel. Comment empêchez-vous une caméra de joindre un poste, et où la règle s'applique-t-elle ?
Une bonne réponsePar la micro-segmentation : ISE attribue un groupe (SGT) à la caméra et au poste lors de l'authentification, et une matrice de politiques par groupes interdit le flux entre les deux. L'étiquette voyage dans l'en-tête VXLAN et la règle (SGACL) est appliquée à la sortie, sur l'edge node du destinataire. La personne distingue ce niveau des réseaux virtuels (VN, une VRF chacun), réservés aux séparations fortes comme invités, objets techniques ou administration.
Signal d'alerteCréer un VLAN et une ACL par paire de catégories, ou un réseau virtuel par service sans penser aux services partagés qu'il faudra ensuite fuir entre VRF.
Question 4 · senior
Les utilisateurs de trois réseaux virtuels doivent joindre DHCP, DNS et ISE situés dans le datacenter. Comment les y amenez-vous sans fusionner les VRF ?
Une bonne réponseLa bordure sort chaque réseau virtuel en VRF-lite (une sous-interface et une session BGP par VRF) vers un équipement qui connaît les VRF, souvent appelé fusion. Celui-ci fait fuir les routes des services partagés vers chaque VRF, et seulement elles, par route-targets ou par route-maps. Il prévoit deux bordures et deux équipements fusion, et un pare-feu entre VRF si la politique l'exige. Il sait qu'avec un transit IP, l'étiquette SGT ne passe pas : le filtrage par groupes s'arrête à la bordure.
Signal d'alerteMettre tous les réseaux virtuels dans la table globale en sortie de fabric, ce qui annule la séparation, ou ne pas savoir où se trouvent DHCP et DNS pour les postes.
Question 5 · senior
Comment migrez-vous un bâtiment en production vers la fabric sans renuméroter tous les postes du jour au lendemain ?
Une bonne réponseUne bordure de niveau 2 dédiée (Layer 2 handoff) qui relie un VLAN du réseau existant au même sous-réseau dans la fabric : les postes migrent par commutateur ou par étage en gardant leur adressage, et la passerelle passe dans la fabric au moment choisi. Il isole cette bordure, car les boucles et le spanning tree de l'ancien réseau peuvent la toucher, et la retire une fois la migration terminée. Il prépare l'inventaire des équipements silencieux et des applications multicast, et un retour arrière par étage.
Signal d'alerteTout basculer en une nuit avec un nouveau plan d'adressage, ou garder le pont de niveau 2 en place indéfiniment.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur SD-LAN : les questions fréquentes
Quelle différence entre SD-LAN et SD-WAN ?
Le SD-LAN concerne le réseau interne d'un site ou d'un campus : commutateurs, Wi-Fi, authentification et segmentation par groupes au-dessus d'un underlay routé. Le SD-WAN relie les sites entre eux sur des liens opérateurs, avec un overlay de tunnels et des politiques par application. Les deux reposent sur un contrôleur et des politiques centralisées, d'où des offres qui les réunissent, mais les compétences et les pannes diffèrent. Un spécialiste de l'un n'est pas automatiquement à l'aise sur l'autre.
Faut-il exiger SD-Access ou un profil EVPN suffit-il ?
Tout dépend du parc. Sur un projet Cisco avec Catalyst Center et ISE, une expérience SD-Access fait gagner des mois, car LISP, les rôles de la fabric et l'outillage ont leurs particularités. Un profil EVPN-VXLAN venu du datacenter maîtrise déjà l'overlay et BGP, et apprend la partie campus (authentification, Wi-Fi, groupes) plus vite qu'un profil campus n'apprend EVPN. Dans les deux cas, la segmentation et la migration se vérifient.
Quelles compétences sont attendues d'un ingénieur réseau SD-LAN ?
Un routage solide (IS-IS ou OSPF, BGP, VRF), la compréhension de VXLAN et du MTU, un plan de contrôle de fabric (LISP pour SD-Access, BGP EVPN ailleurs), 802.1X et la segmentation par groupes avec ISE ou équivalent, et la méthode de migration depuis un campus en VLAN. Pour un poste Cisco, s'y ajoutent Catalyst Center et son API. Pour un poste senior, la conception des bordures et des services partagés.
Quel test technique pour un ingénieur SD-LAN ?
Un schéma plutôt qu'une configuration. Le support est un campus de deux bâtiments, trois populations (salariés, invités, objets techniques) et des services dans le datacenter ; la personne propose les réseaux virtuels, les groupes, les bordures et l'ordre de migration. En vingt minutes, on voit si la personne raisonne en fabric ou recopie un campus en VLAN. Pour un poste d'exploitation, s'y ajoute une panne à diagnostiquer.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.