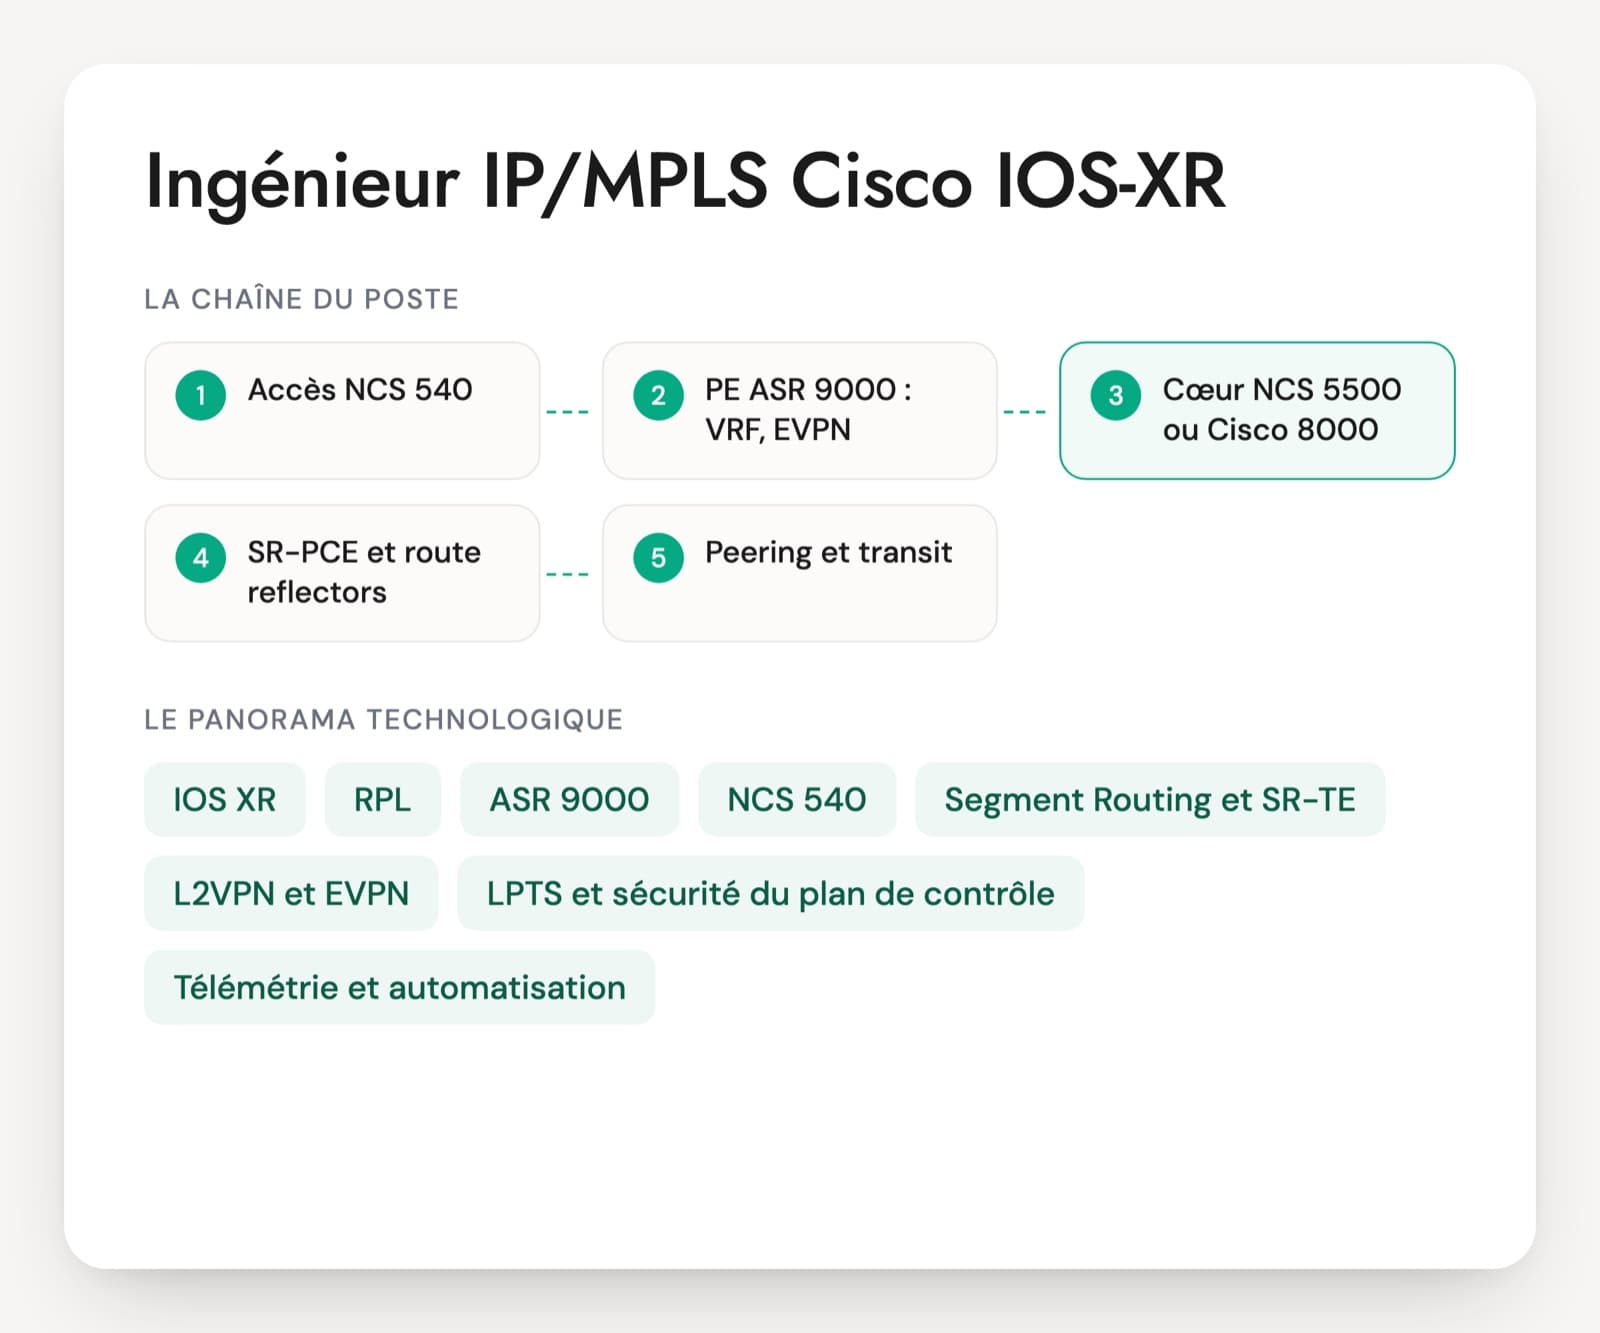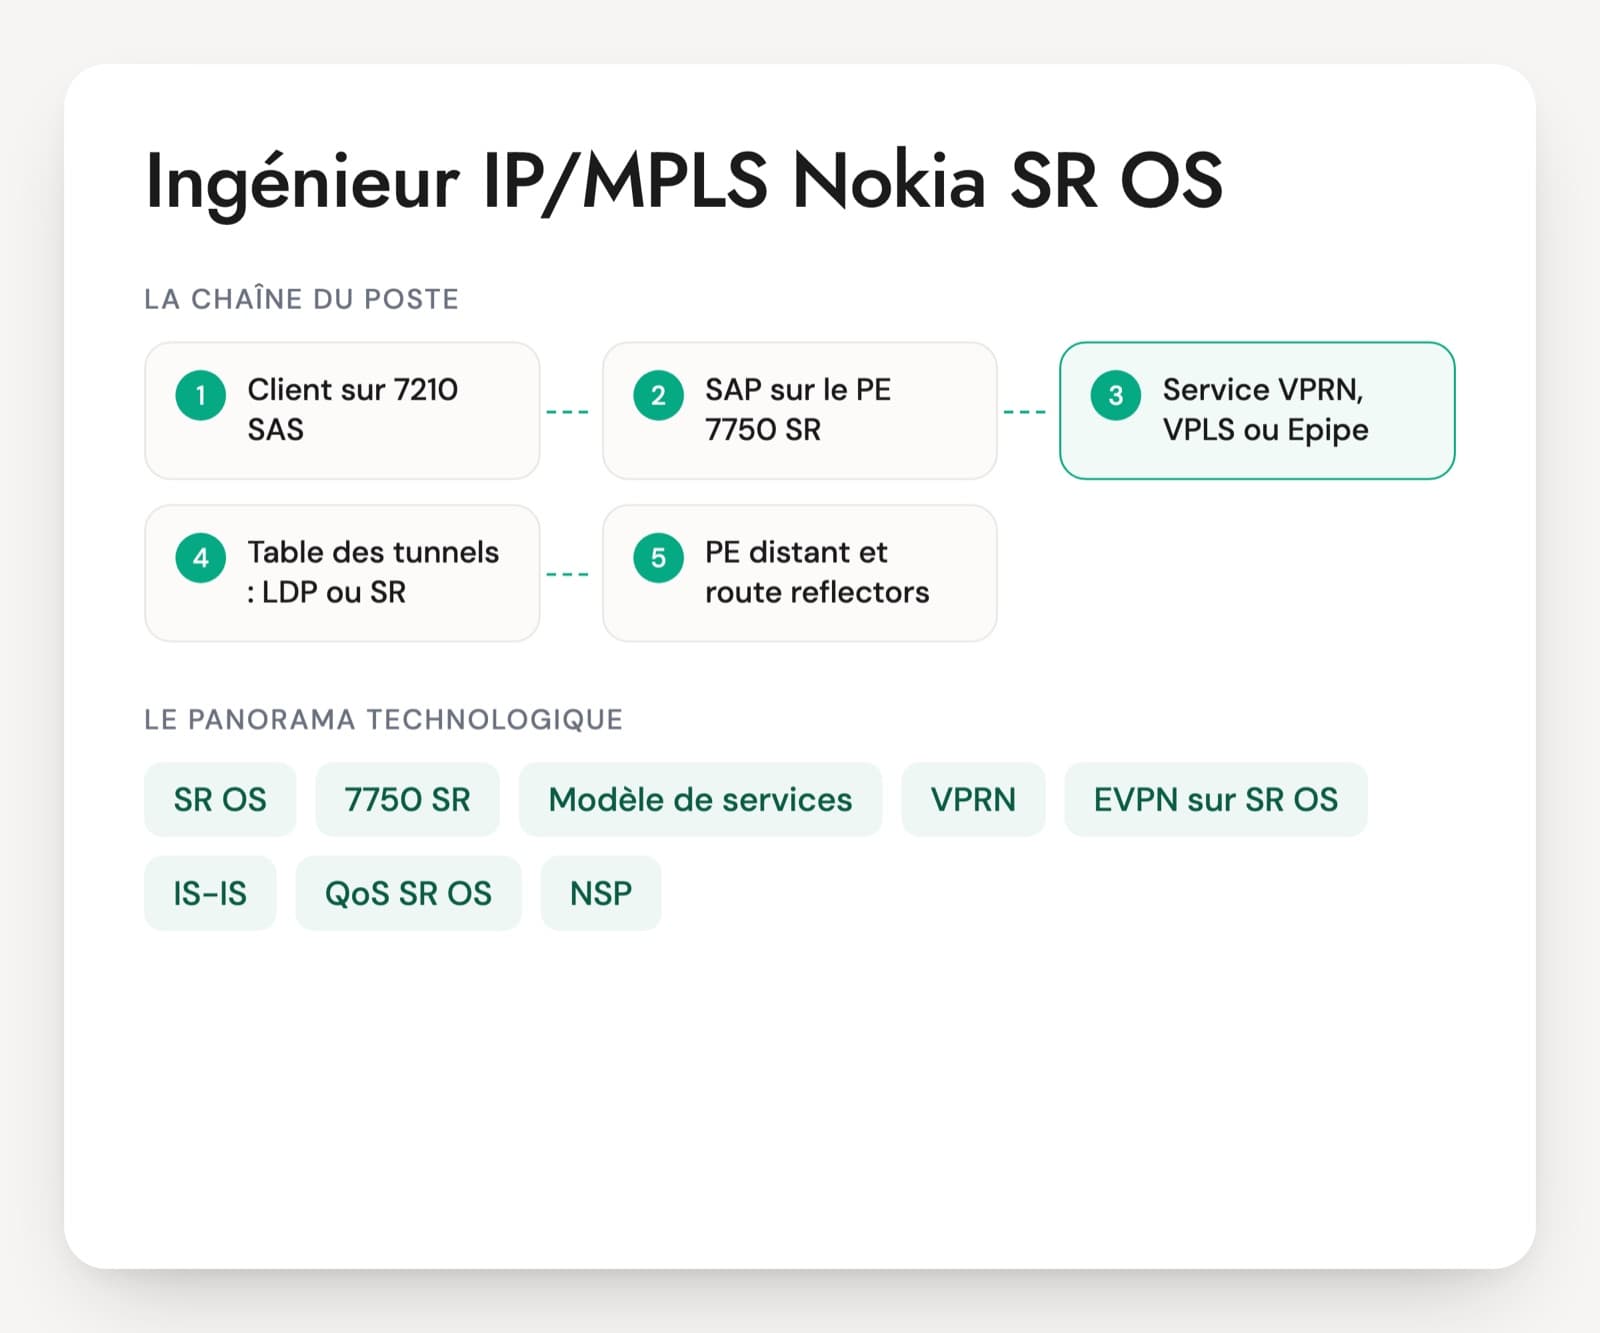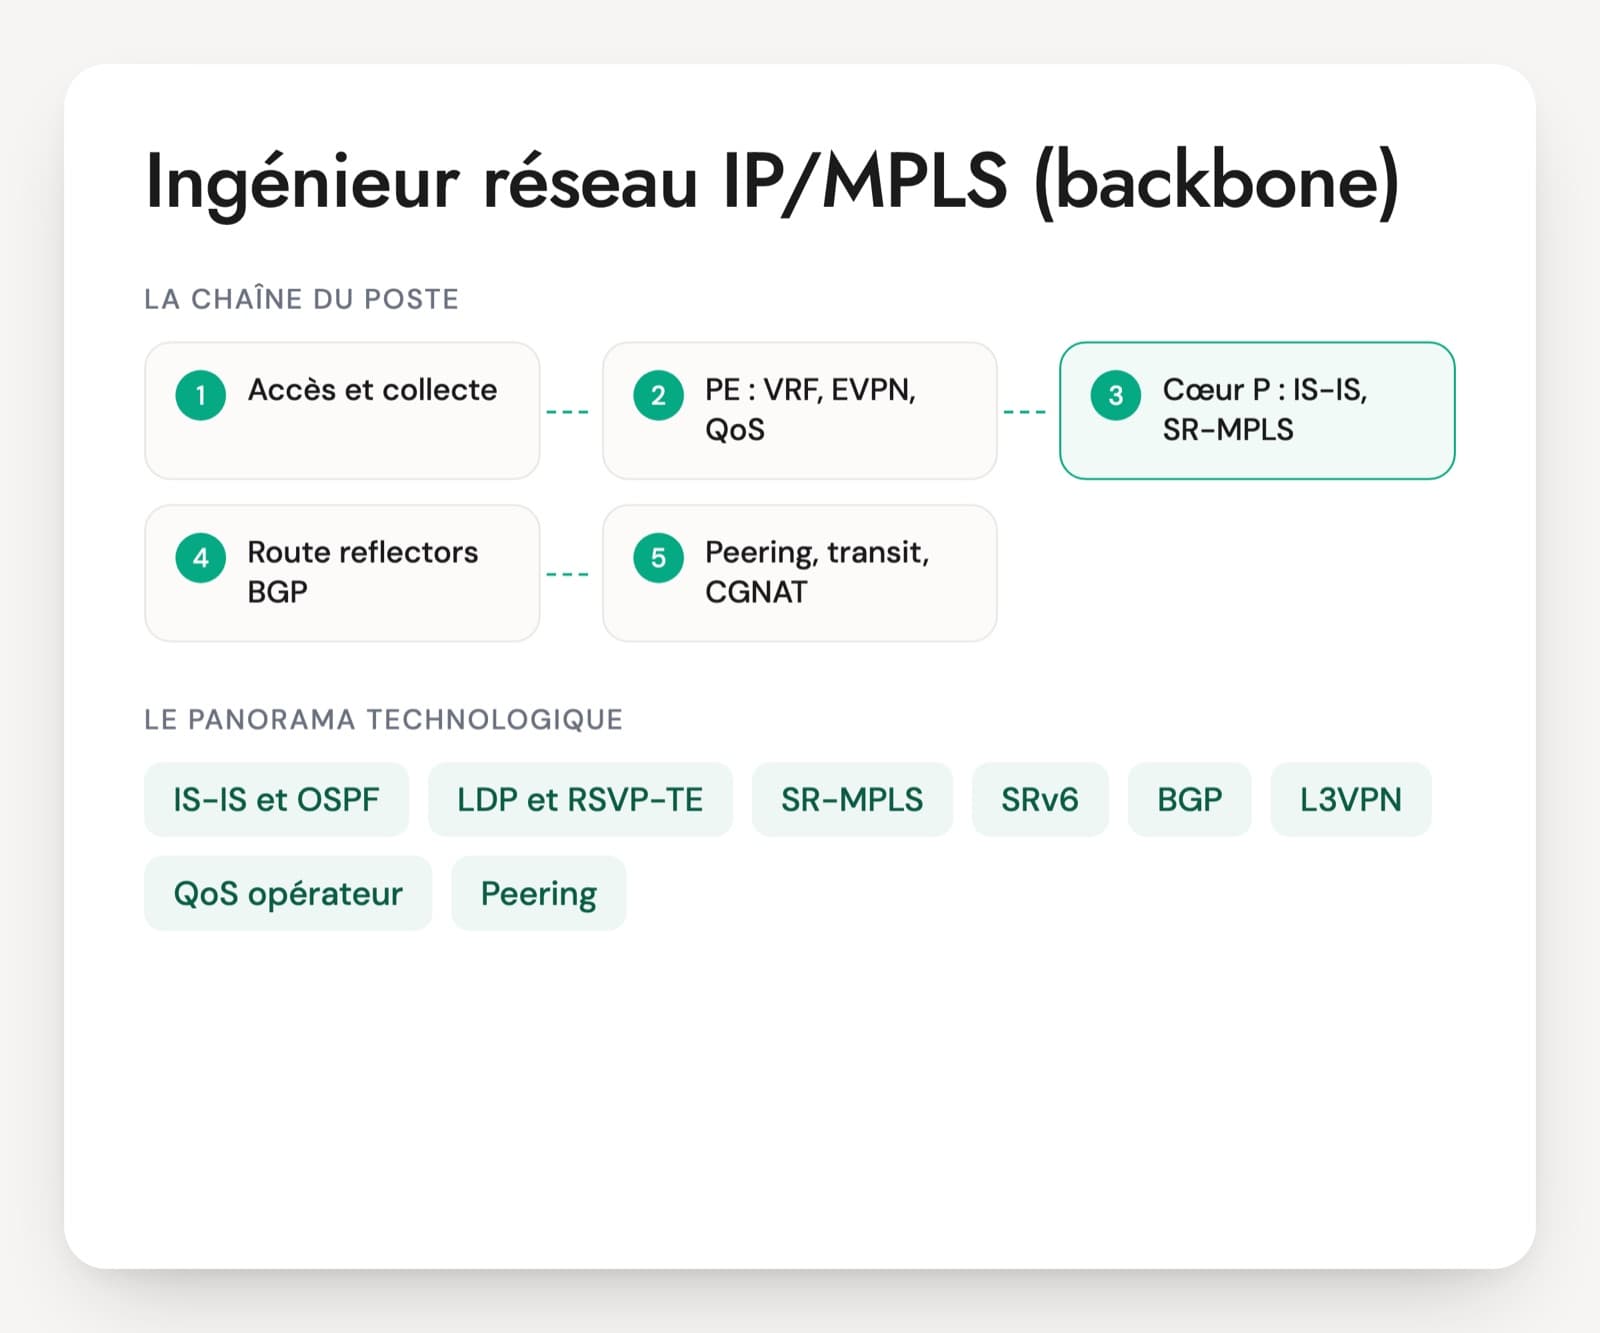
L'ingénieur réseau IP/MPLS fait vivre le cœur d'un réseau d'opérateur ou d'un grand réseau privé : routeurs P et PE, IGP IS-IS ou OSPF, BGP avec ses route reflectors, transport MPLS en LDP, RSVP-TE ou segment routing. Au-dessus, il livre les services vendus aux clients : L3VPN, circuits Ethernet, EVPN, accès internet, parfois le CGNAT des abonnés. Les offres parlent d'ingénieur backbone, d'ingénieur production réseaux MPLS ou d'ingénieur réseau opérateur, avec du run N2/N3, des astreintes et des migrations.
Les CV listent vite tous ces sigles. Un profil venu du WAN d'entreprise connaît MPLS côté client, avec une session BGP vers l'opérateur, sans avoir vu comment le backbone transporte les VRF. L'entretien porte sur ce qui se passe dans le plan de données pendant une panne, pourquoi un route reflector masque un chemin, comment on vide un routeur avant une intervention. Les réponses vagues sur la convergence ou sur la MTU trahissent vite un profil qui n'a pas exploité de cœur de réseau.
Le constructeur compte, mais en second. Un bon ingénieur IP/MPLS passe de Cisco IOS XR à Nokia SR OS ou à Junos en quelques semaines s'il maîtrise les protocoles. L'inverse est rare. Le PDF ajoute 30 questions sur six axes, un cas de 20 minutes sur le raccordement d'un PoP régional et une grille de notation.
Protocoles et services d'un backbone IP/MPLS
IS-IS et OSPF
L'IGP calcule les chemins à l'intérieur du backbone et annonce les loopbacks des routeurs. Les opérateurs utilisent surtout IS-IS, parfois OSPF. Le candidat doit parler de métriques, de bit overload et de convergence, pas seulement de voisinage.
LDP et RSVP-TE
Les deux protocoles historiques de distribution d'étiquettes MPLS. LDP suit l'IGP, RSVP-TE construit des tunnels avec réservation de bande passante et protection rapide. Beaucoup de réseaux en production les utilisent encore, souvent en cours de migration vers le segment routing.
SR-MPLS, TI-LFA et Flex-Algo
Le segment routing fait porter les étiquettes par l'IGP lui-même, sans LDP. TI-LFA (RFC 9855, octobre 2025) pré-calcule un chemin de secours pour presque toutes les pannes simples. Les algorithmes flexibles créent des plans de routage selon la latence ou des contraintes. C'est le sujet de beaucoup de projets actuels.
SRv6
Le segment routing sur IPv6, sans MPLS dans le plan de données, avec une compression en micro-SID normalisée en 2025. Quelques opérateurs l'ont déployé. Le candidat doit savoir ce qu'il demande au matériel et à l'exploitation.
BGP (route reflectors, communautés, add-path)
BGP transporte l'internet et toutes les routes des services VPN entre les PE, par l'intermédiaire de route reflectors. Communautés, politiques d'import et d'export, add-path et BGP PIC décident de la résilience et du comportement vis-à-vis des clients et des pairs.
L3VPN, L2VPN et EVPN
Les services livrés aux clients : VPN de niveau 3 par VRF, pseudowires et VPLS pour le niveau 2, et EVPN qui remplace progressivement VPLS avec un plan de contrôle BGP et le raccordement actif sur deux PE.
QoS opérateur
Classement du trafic en bordure selon le contrat, marquage du champ TC des étiquettes, files d'attente dans le cœur. La QoS protège la voix et le trafic de contrôle pendant les pannes, quand les liens de secours se chargent.
Peering, transit et RPKI
Les sessions BGP avec les pairs sur les points d'échange, les interconnexions privées et les transits. Filtrage des préfixes, validation RPKI, blackhole contre les attaques DDoS : une erreur ici se voit sur internet.
CGNAT
Le partage d'adresses IPv4 publiques entre abonnés. Le poste touche au dimensionnement des ports, à la journalisation qui permet de retrouver un abonné et au passage progressif vers IPv6.
Le poste existe chez les opérateurs fixes et mobiles, les opérateurs d'infrastructure et les grands réseaux privés qui exploitent leur propre backbone MPLS. Les missions en prestation portent souvent sur le run N2/N3 d'un backbone international, l'intégration de nouveaux routeurs ou la migration vers le segment routing. Les offres demandent un anglais technique pour travailler avec les constructeurs et les opérateurs étrangers, et souvent des astreintes. Côté certifications, on croise le CCNP ou le CCIE Service Provider de Cisco, les certifications Service Provider de Juniper et la certification Service Routing de Nokia. La télémétrie et l'automatisation des configurations prennent de la place dans les postes seniors.
Les six domaines à couvrir avec un ingénieur IP/MPLS
- IGP opérateur et convergence
- Transport MPLS et segment routing
- BGP à l'échelle d'un backbone
- Services L3VPN, L2VPN et EVPN
- QoS, MTU et CGNAT
- Changements et capacité en production
Pannes, migrations et services : les questions d'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un lien du cœur tombe et certains clients VPN perdent leur trafic pendant une seconde et demie. Que regardez-vous pour descendre sous les 50 ms ?
Une bonne réponseD'abord le temps de détection : sans BFD, le routeur attend l'expiration des hellos IGP ou la remontée de l'état du port. Ensuite la protection locale pré-calculée, TI-LFA en segment routing ou fast reroute RSVP-TE, avec sa couverture réelle par préfixe. Puis le côté BGP : une convergence indépendante du nombre de préfixes (BGP PIC) et le suivi des next hops, sinon les routes VPN repartent une par une. Un bon profil précise que les 50 ms valent pour la protection locale, et que la reconvergence complète de l'IGP qui suit peut créer des micro-boucles.
Signal d'alerte« On baisse les timers OSPF au minimum » comme seule réponse, ou aucune distinction entre détection, protection locale et reconvergence.
Question 2 · senior
Vous migrez un backbone de LDP vers SR-MPLS. Comment faites-vous cohabiter les deux pendant la transition ?
Une bonne réponseSR et LDP tournent en parallèle, avec un SRGB identique sur tous les routeurs et un prefix SID par loopback. On bascule ensuite la préférence d'étiquette vers SR, région par région. Les routeurs qui ne savent pas faire de SR restent joignables grâce à un mapping server (RFC 8661), qui annonce des SID pour leurs préfixes, et à la jonction SR-LDP aux frontières. Avant de retirer LDP, il vérifie les chemins avec LSP ping et traceroute, et active TI-LFA, souvent la vraie raison du projet.
Signal d'alerteCouper LDP un soir et activer SR partout en même temps, ou ignorer le cas des équipements anciens sans support SR.
Question 3 · senior
Un client est raccordé à deux PE, mais les autres PE ne voient qu'un seul chemin vers lui et la bascule prend plusieurs secondes. Pourquoi, et que changez-vous ?
Une bonne réponseLe route reflector ne renvoie que son meilleur chemin. Si les deux PE annoncent le préfixe avec le même RD, le second chemin disparaît au niveau du RR. Deux corrections : un RD unique par PE pour que les deux routes VPN coexistent, ou add-path sur le RR. Les PE distants ont alors un chemin de secours, que BGP PIC peut installer d'avance dans le plan de données. Le candidat parle aussi du coût en mémoire et du best-external sur le PE de secours.
Signal d'alerte« On réduit les timers BGP » ou « on ajoute un deuxième RR », sans voir que le RR masque le second chemin.
Question 4 · confirmé
Un client veut étendre un réseau de niveau 2 entre trois sites. VPLS ou EVPN, et pourquoi ?
Une bonne réponseEVPN apprend les adresses MAC par BGP au lieu de les apprendre en inondant, ce qui limite le trafic inconnu et permet la suppression ARP. Il gère le raccordement d'un client sur deux PE en mode all-active grâce aux Ethernet segments, avec élection d'un designated forwarder. VPLS, signalé en LDP ou BGP, reste répandu mais apprend par inondation et se limite en pratique au mode actif-passif. Pour du point à point, il cite EVPN-VPWS.
Signal d'alerte« C'est pareil, EVPN est juste plus récent », ou aucune idée de ce qu'apporte le plan de contrôle BGP pour les MAC.
Question 5 · confirmé
Vous mettez en place un CGNAT pour des abonnés grand public. Quelles contraintes d'adressage, de dimensionnement et de journalisation anticipez-vous ?
Une bonne réponseCôté adressage, l'espace partagé 100.64.0.0/10 (RFC 6598) entre abonnés et CGNAT. Pour le dimensionnement, le nombre de ports par abonné et le nombre d'abonnés par adresse publique, avec les exigences de la RFC 6888 sur le comportement du NAT. Pour la journalisation, l'adresse publique, la plage de ports et l'horodatage doivent permettre de retrouver l'abonné. L'allocation par blocs de ports ou un NAT déterministe (RFC 7422) réduit fortement le volume de journaux. Il lie cela à l'obligation de conservation des données de connexion (article L34-1 du Code des postes et des communications électroniques) et pousse IPv6 pour soulager le CGNAT.
Signal d'alerteJournaliser chaque session sans mesurer le volume, ou oublier qu'il faut retrouver un abonné à partir d'une adresse et d'un port.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Backbone IP/MPLS : les questions fréquentes
Qu'est-ce qui sépare un ingénieur IP/MPLS opérateur d'un ingénieur réseau d'entreprise ?
L'échelle et le point de vue. L'ingénieur réseau d'entreprise achète un VPN MPLS et le voit depuis son routeur de site. L'ingénieur IP/MPLS construit ce VPN pour des centaines de clients : VRF sur les PE, route reflectors, transport étiqueté, QoS dans le cœur. Il raisonne en milliers de préfixes, en pannes de liens partagés et en fenêtres de maintenance négociées. Un profil entreprise peut évoluer vers ce métier, avec une période d'apprentissage sur BGP VPN et le transport MPLS.
Quelles certifications regarder sur le CV d'un ingénieur backbone ?
Chez Cisco, le CCNP Service Provider (examen central 350-501 SPCOR et un examen de spécialisation) puis le CCIE Service Provider. Chez Juniper, la filière Service Provider (JNCIS-SP, JNCIP-SP, JNCIE-SP). Chez Nokia, la certification Service Routing avec ses niveaux NRS I et NRS II. Elles montrent un socle protocolaire. Elles ne disent pas si la personne a exploité un réseau en production, ce que l'entretien doit vérifier par des pannes et des migrations vécues.
Faut-il exiger une expérience en segment routing ?
Cela dépend du réseau à exploiter. Si le backbone est encore en LDP et RSVP-TE, une bonne maîtrise de ces protocoles compte davantage. Si une migration SR-MPLS est prévue ou en cours, il faut au moins comprendre les prefix SID, le SRGB et TI-LFA, et idéalement avoir déjà mené une migration. SRv6 reste réservé aux réseaux qui l'ont choisi : en faire un critère éliminatoire réduit fortement le vivier sans raison.
Comment organiser le test technique d'un ingénieur IP/MPLS ?
Un schéma de backbone simplifié au tableau marche mieux qu'un questionnaire. Le test part d'un PoP à raccorder ou d'une panne à expliquer : le candidat dessine le chemin d'un paquet VPN, place les étiquettes, dit ce qui se passe quand un lien tombe. Pour un poste de run, s'y ajoutent des sorties de commandes réelles à lire. Un laboratoire virtuel est possible pour les postes seniors, à condition de rester court.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.