Côté sécurité opérationnelle, ServiceNow propose Security Incident Response, que sa documentation décrit comme une solution d'orchestration et de réponse (SOAR), et Vulnerability Response, que la version Brazil réunit dans Unified Security Exposure Management (USEM). Côté gouvernance, la documentation parle de Governance, Risk, and Compliance, mais Integrated Risk Management (IRM) reste le nom courant dans les offres. L'entretien d'un consultant ServiceNow SecOps couvre donc deux métiers.
Les offres françaises le montrent. Certaines cherchent un tech lead SecOps qui relie le SIEM, l'EDR, Tenable, Qualys ou Rapid7 et la CMDB. D'autres demandent un consultant IRM pour migrer des modules de l'interface classique vers l'espace de travail IRM et construire des flux réglementaires. Quelques-unes mélangent GRC, risque fournisseurs et SOC dans une seule mission. Peu de profils tiennent les deux côtés au même niveau : reste à savoir lequel domine dans le poste.
Le candidat explique le contenu sécurité derrière le paramétrage : ce qui rend une vulnérabilité urgente, pourquoi la CMDB décide de l'affectation, comment un contrôle prouve qu'il fonctionne. Le PDF détaille un cas de 20 minutes qui relie les vulnérabilités à un contrôle ISO 27001.
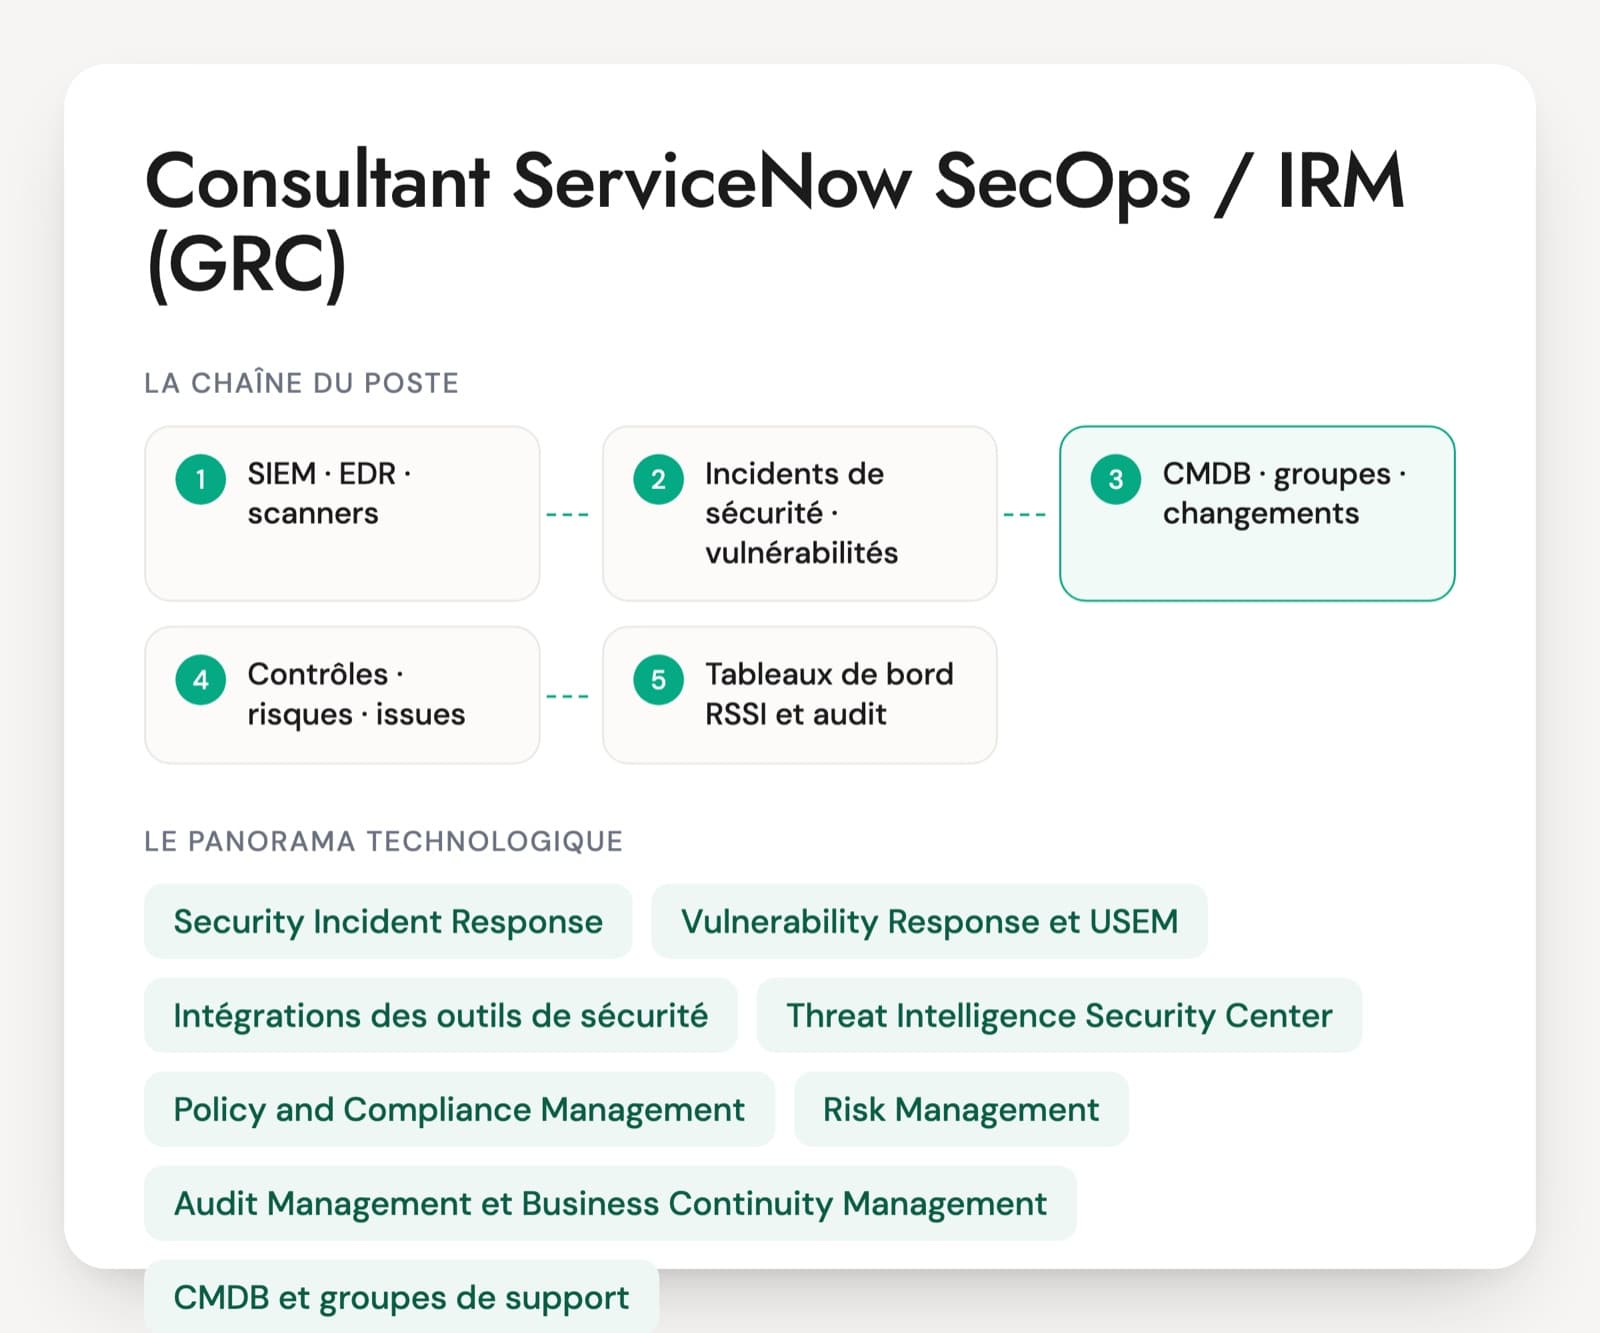
Ce que couvrent SIR, USEM et la GRC de ServiceNow
Security Incident Response (SIR)
Le module de traitement des incidents de sécurité. Il reçoit les alertes du SIEM et des outils de détection, les enrichit avec le contexte des actifs et guide les analystes par des playbooks. Les questions d'entretien SecOps commencent ici.
Vulnerability Response et USEM
La gestion des vulnérabilités remontées par les scanners, leur priorisation et leur affectation aux équipes. Dans la version Brazil, Unified Security Exposure Management réunit Vulnerability Response, Configuration Compliance et les modules applicatifs et conteneurs, avec un assistant de migration.
Intégrations des outils de sécurité
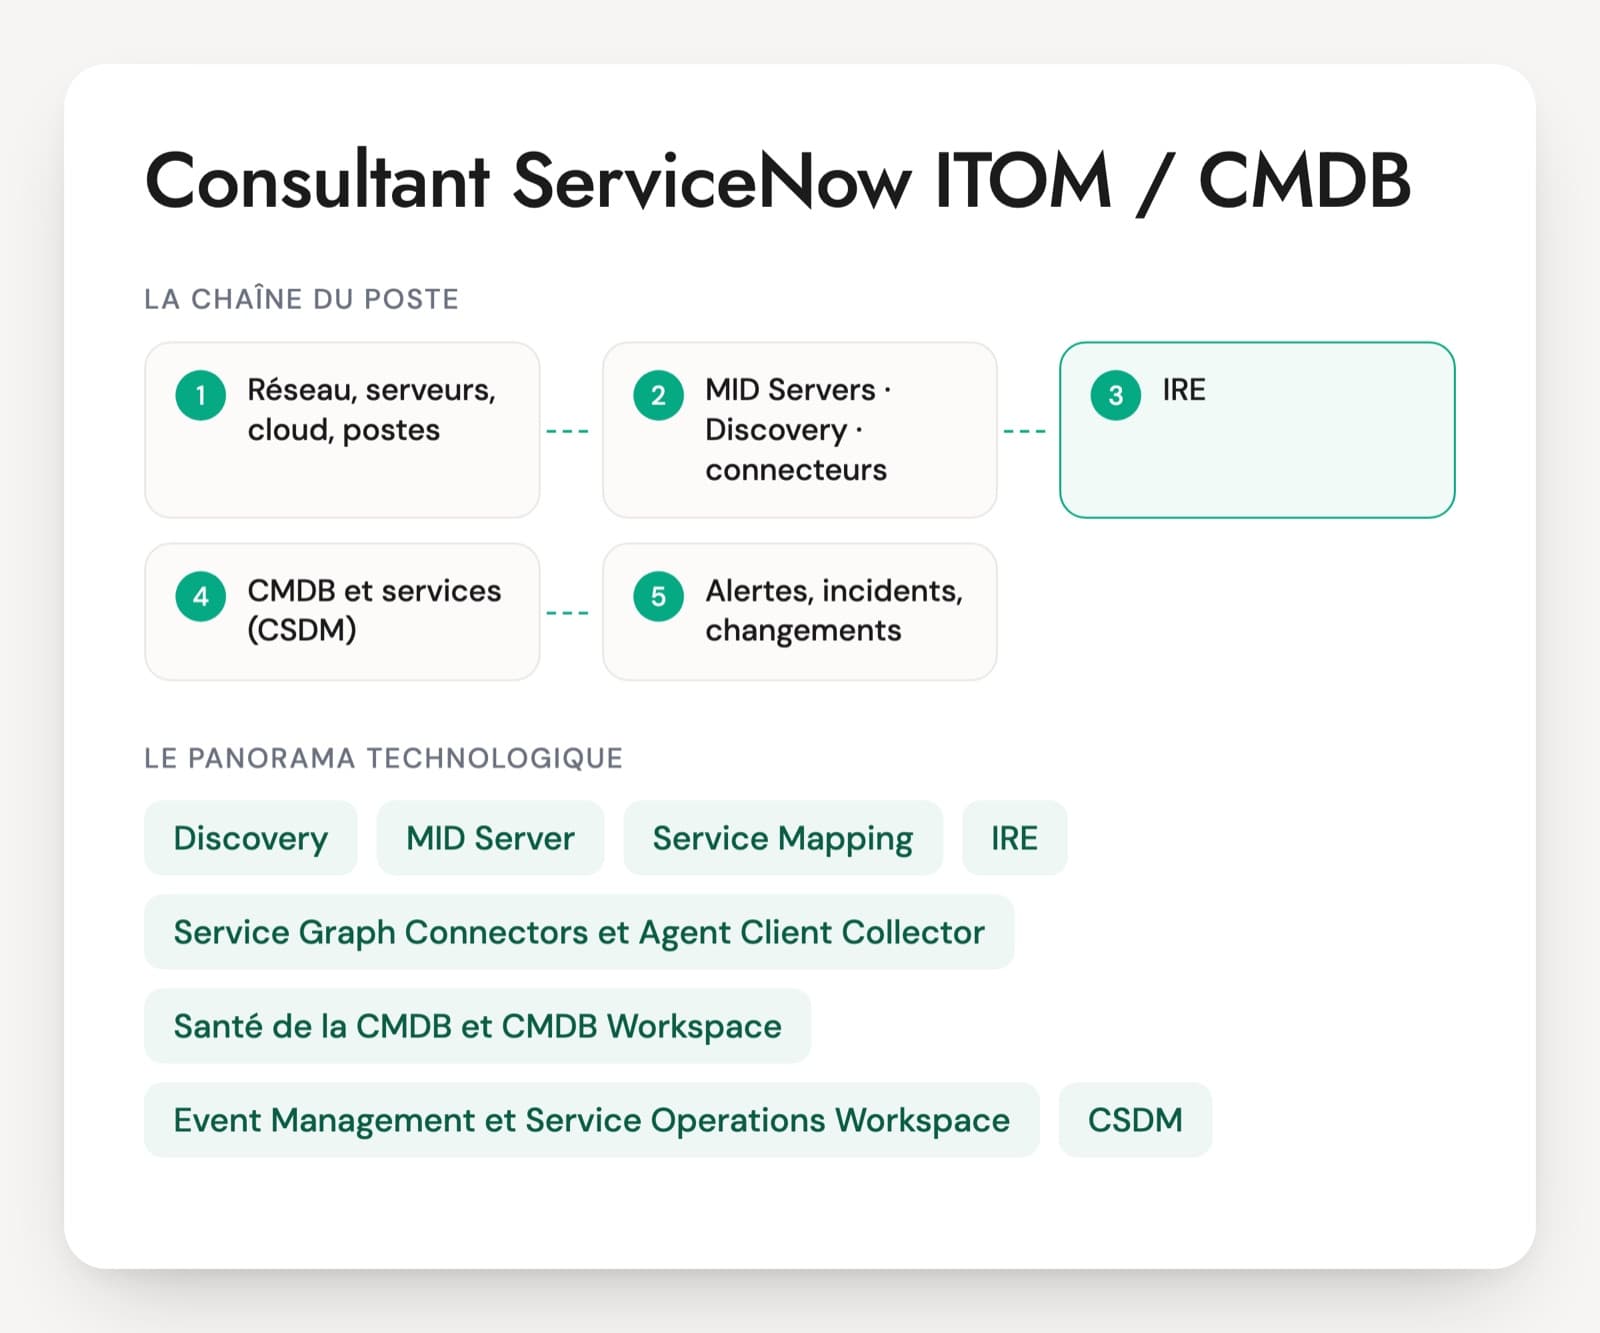
Les connecteurs de la boutique ServiceNow vers Tenable, Qualys, Rapid7, Microsoft Defender, Wiz, les flux NVD et KEV de la CISA, Jira, SCCM ou BigFix. Ils alimentent les modules, et leur qualité dépend de la CMDB.
Threat Intelligence Security Center
L'agrégation et l'exploitation du renseignement sur les menaces. Il rapproche les indicateurs connus des incidents en cours et des actifs de l'entreprise.
Policy and Compliance Management
La conformité proprement dite : documents de référence (ISO 27001, DORA, etc.), citations, objectifs de contrôle, politiques et contrôles générés par entité. Les indicateurs et les attestations disent si chaque contrôle fonctionne.
Risk Management
Le registre des risques, construit à partir d'une bibliothèque de risk statements et évalué selon une méthode paramétrée (inhérent, contrôles, résiduel). Les risques se relient aux contrôles qui les réduisent.
Audit Management et Business Continuity Management
Les missions d'audit, leurs tests et leurs constats d'un côté, les analyses d'impact, les plans et les exercices de continuité de l'autre. Les constats et les écarts deviennent des issues suivies dans le même outil.
CMDB et groupes de support
La base commune. Elle dit à quelle équipe appartient un serveur vulnérable, quelle est la criticité d'un actif touché par un incident, et quelles entités portent des contrôles. Une CMDB faible fausse tous les modules.
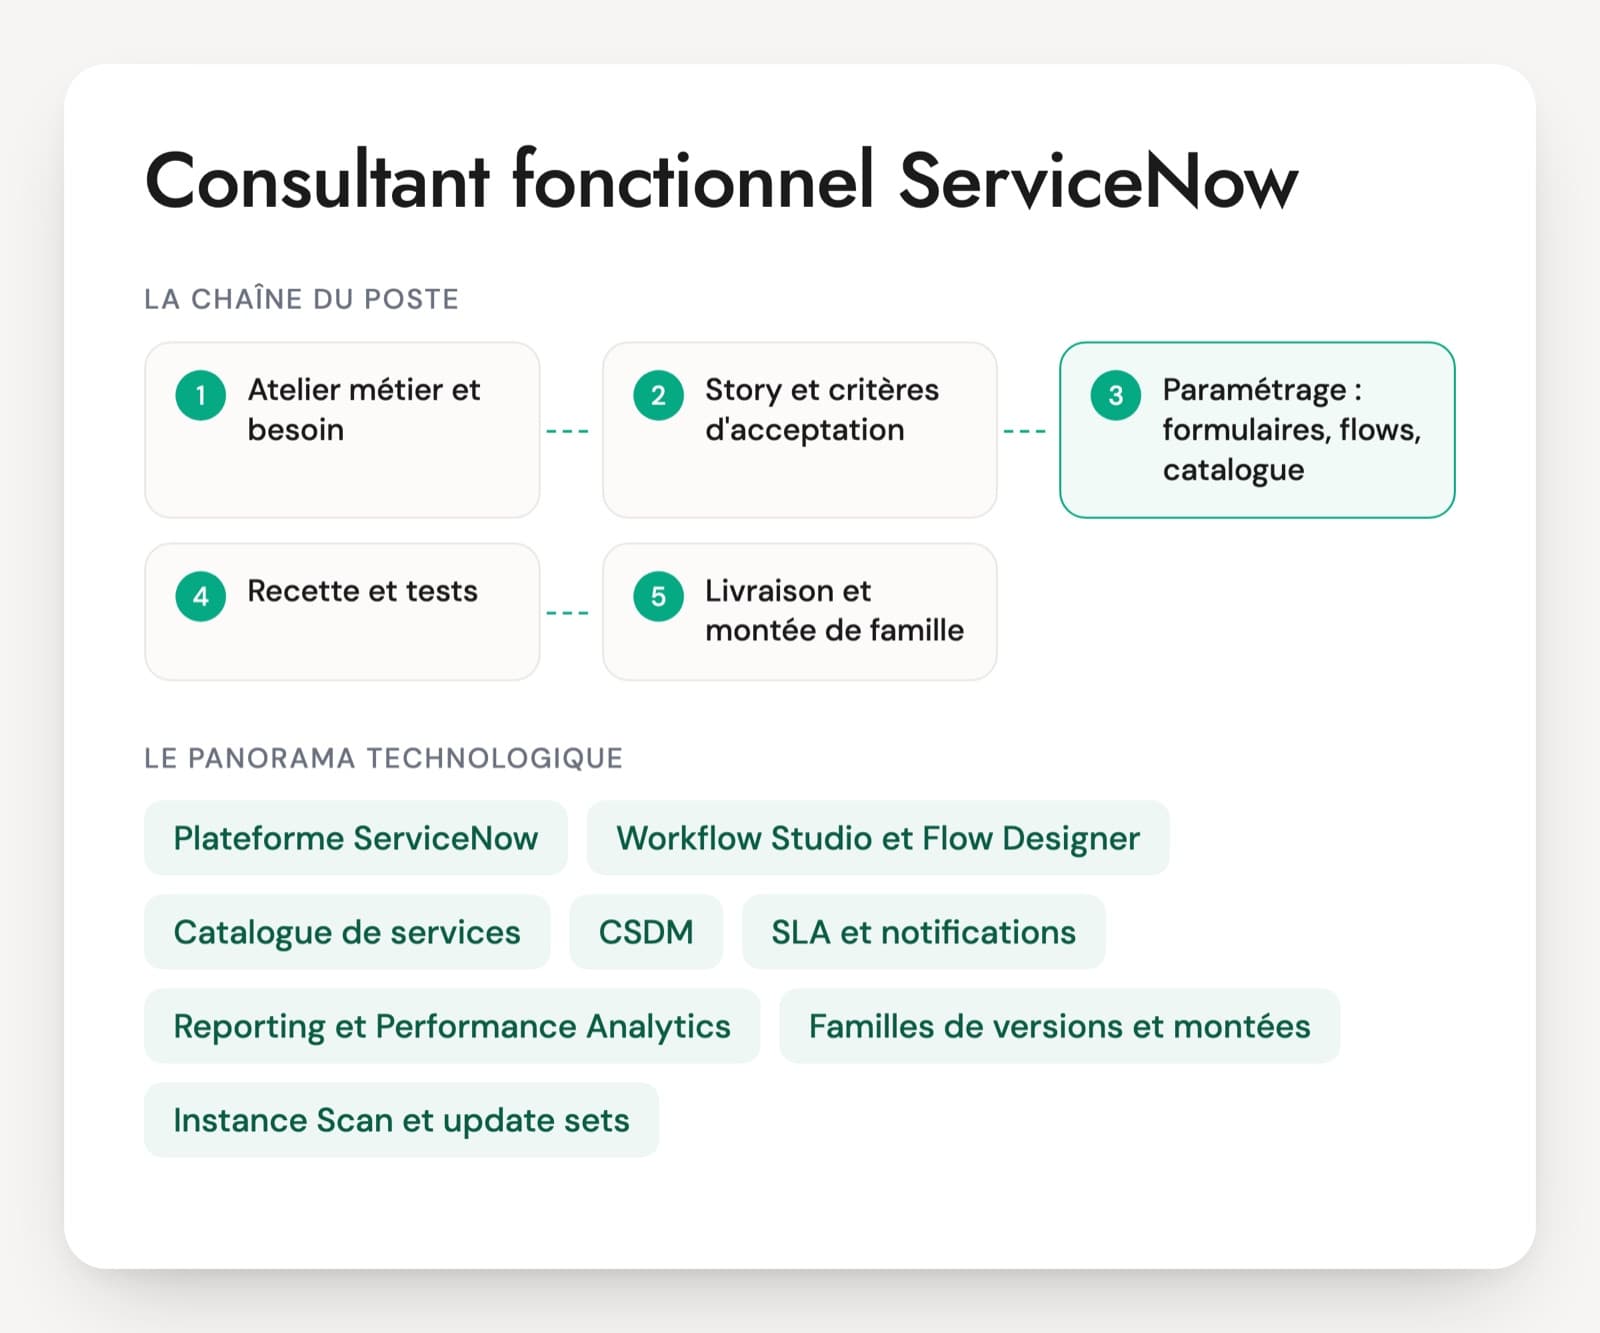
Le poste porte des titres variés : consultant SecOps, tech lead SIR, consultant IRM ou GRC ServiceNow, parfois développeur IRM quand la mission touche les espaces de travail. Les projets SecOps se font avec le SOC et les équipes système, les projets IRM avec le RSSI, la direction des risques, la conformité et l'audit interne. Le consultant paramètre, rédige les user stories et conduit les intégrations, avec un développeur sur les gros chantiers. ServiceNow fait évoluer ces modules vite : USEM, nouveaux espaces de travail, rachat d'Armis finalisé le 20 avril 2026. L'expérience du candidat doit donc correspondre à la version des instances en place.
Le socle attendu d'un consultant SecOps / IRM
- Réponse aux incidents de sécurité dans SIR
- Priorisation et remédiation des vulnérabilités
- Intégrations sécurité et CMDB
- Référentiels, contrôles et conformité
- Risques, audit et continuité
- Montées de version et protection des données
Questions d'entretien sur SIR, les vulnérabilités et les contrôles
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le SIEM envoie 3 000 alertes par jour vers ServiceNow, et les analystes ne suivent plus. Que changez-vous dans le paramétrage de Security Incident Response ?
Une bonne réponseIl arrête de créer un incident de sécurité par alerte : le bruit se filtre d'abord dans le SIEM, puis les alertes liées sont regroupées sous un même incident. La priorité combine la gravité de l'alerte et la criticité de l'actif touché, lue dans la CMDB. Les enrichissements (utilisateur, poste, renseignement sur la menace) tournent avant que l'analyste ouvre l'incident, et les cas connus sans danger sont clos par règle. Il mesure ensuite la part d'incidents fermés sans action.
Signal d'alerteDemander plus d'analystes, ou couper l'intégration « le temps de régler les règles ».
Question 2 · confirmé
Les scans Qualys créent 400 000 vulnérabilités ouvertes dans ServiceNow, et les équipes système refusent de traiter les tickets. Comment reprenez-vous la main ?
Une bonne réponseIl regroupe les vulnérabilités par correctif et par équipe, de façon à remplacer des milliers de tickets par des tâches de remédiation traitables. Le score de risque croise le CVSS, l'exploitation connue (le flux KEV de la CISA s'intègre à la plateforme), l'exposition sur internet et la criticité de l'actif. Des délais de traitement par niveau de risque sont fixés avec les équipes, les actifs disparus de la CMDB sont écartés, et un circuit de dérogation existe pour ce qui ne peut pas être corrigé.
Signal d'alerteUn ticket par vulnérabilité, ou un tri sur le seul CVSS qui laisse 80 000 « critiques ».
Question 3 · senior
Le RSSI veut relier Microsoft Defender, Tenable et le SIEM à ServiceNow. Dans quel ordre avancez-vous, et que vérifiez-vous avant chaque branchement ?
Une bonne réponseUn cas d'usage à la fois, en commençant par celui dont la valeur est claire. Avant chaque branchement : la qualité de la CMDB sur les actifs concernés, l'intégration de la boutique ServiceNow qui existe pour l'outil, un compte de service aux droits limités, les volumes et la fréquence des imports, le comportement en cas d'échec. Il teste sur une instance hors production et surveille ensuite les exécutions.
Signal d'alerteTout brancher la même semaine et découvrir les doublons d'actifs en production.
Question 4 · confirmé
L'entreprise doit suivre ISO 27001 et DORA dans ServiceNow. Comment organisez-vous documents de référence, citations, objectifs de contrôle et contrôles ?
Une bonne réponseChaque texte est un document de référence (authority document) découpé en citations. Les objectifs de contrôle sont communs et rattachés à plusieurs citations, ce qui évite un contrôle par article et par texte ; l'intégration UCF peut fournir ces correspondances. Les contrôles sont générés par entité à partir des objectifs. Pour DORA, il regarde le cadre fourni par la plateforme avant de tout saisir.
Signal d'alerteUn contrôle par exigence et par texte, qui fait tester trois fois la même chose.
Question 5 · confirmé
Comment construisez-vous le registre des risques à partir de risk statements, et pourquoi pas directement des risques ?
Une bonne réponseLes risk statements forment une bibliothèque de risques génériques rédigés une fois. Rattachés aux entités, ils génèrent les risques de chacune, avec la même formulation partout, ce qui permet de comparer et de consolider. Chaque risque est ensuite évalué selon la méthode choisie (inhérent, efficacité des contrôles, résiduel) et lié aux contrôles qui le réduisent.
Signal d'alerteLaisser chaque direction écrire ses risques en texte libre, impossibles à consolider.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
SecOps ou IRM ServiceNow, les questions fréquentes
Faut-il un seul consultant pour SecOps et pour IRM ?
Sur un petit périmètre, un seul profil peut tenir les deux, puisque les modules partagent la plateforme, la CMDB et les groupes. Sur un vrai programme, les interlocuteurs diffèrent : SOC et équipes système d'un côté, RSSI, risques, conformité et audit de l'autre. Mieux vaut alors deux profils et un échange organisé entre eux, par exemple sur les indicateurs de contrôle alimentés par les vulnérabilités.
Un analyste SOC ou un consultant GRC peut-il devenir consultant ServiceNow SecOps ou IRM ?
Oui, et c'est fréquent. L'analyste SOC connaît les alertes, les playbooks et la priorisation, le consultant GRC les référentiels, les contrôles et les méthodes de risque. Il leur reste à apprendre la plateforme : tables, rôles, flows, CMDB, update sets et applications de la boutique. Un consultant ServiceNow ITSM qui n'a jamais travaillé en sécurité fait le chemin inverse, souvent plus long sur le contenu.
Quelles certifications attendre d'un consultant SecOps ou IRM ?
La certification System Administrator (CSA) sert de base. Les certifications Certified Implementation Specialist couvrent Security Incident Response, Vulnerability Response et Risk and Compliance. Avec USEM et l'évolution des noms GRC, l'intitulé exact et la date se vérifient sur le badge numérique. Côté métier, une certification de sécurité ou d'audit (ISO 27001 Lead Implementer, CISA, CISSP) compte autant pour un poste IRM.
À quoi ressemble un bon test technique pour un poste SecOps / IRM ?
Un cas écrit d'une vingtaine de minutes : une entreprise, ses scanners, son SIEM, un référentiel ISO 27001 et une exigence de délai de correction. Le candidat explique comment les vulnérabilités arrivent et trouvent leur équipe, comment un incident est priorisé, comment le contrôle se met à jour seul. Pour un profil confirmé, s'ajoute une démonstration sur une instance personnelle de développement.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.