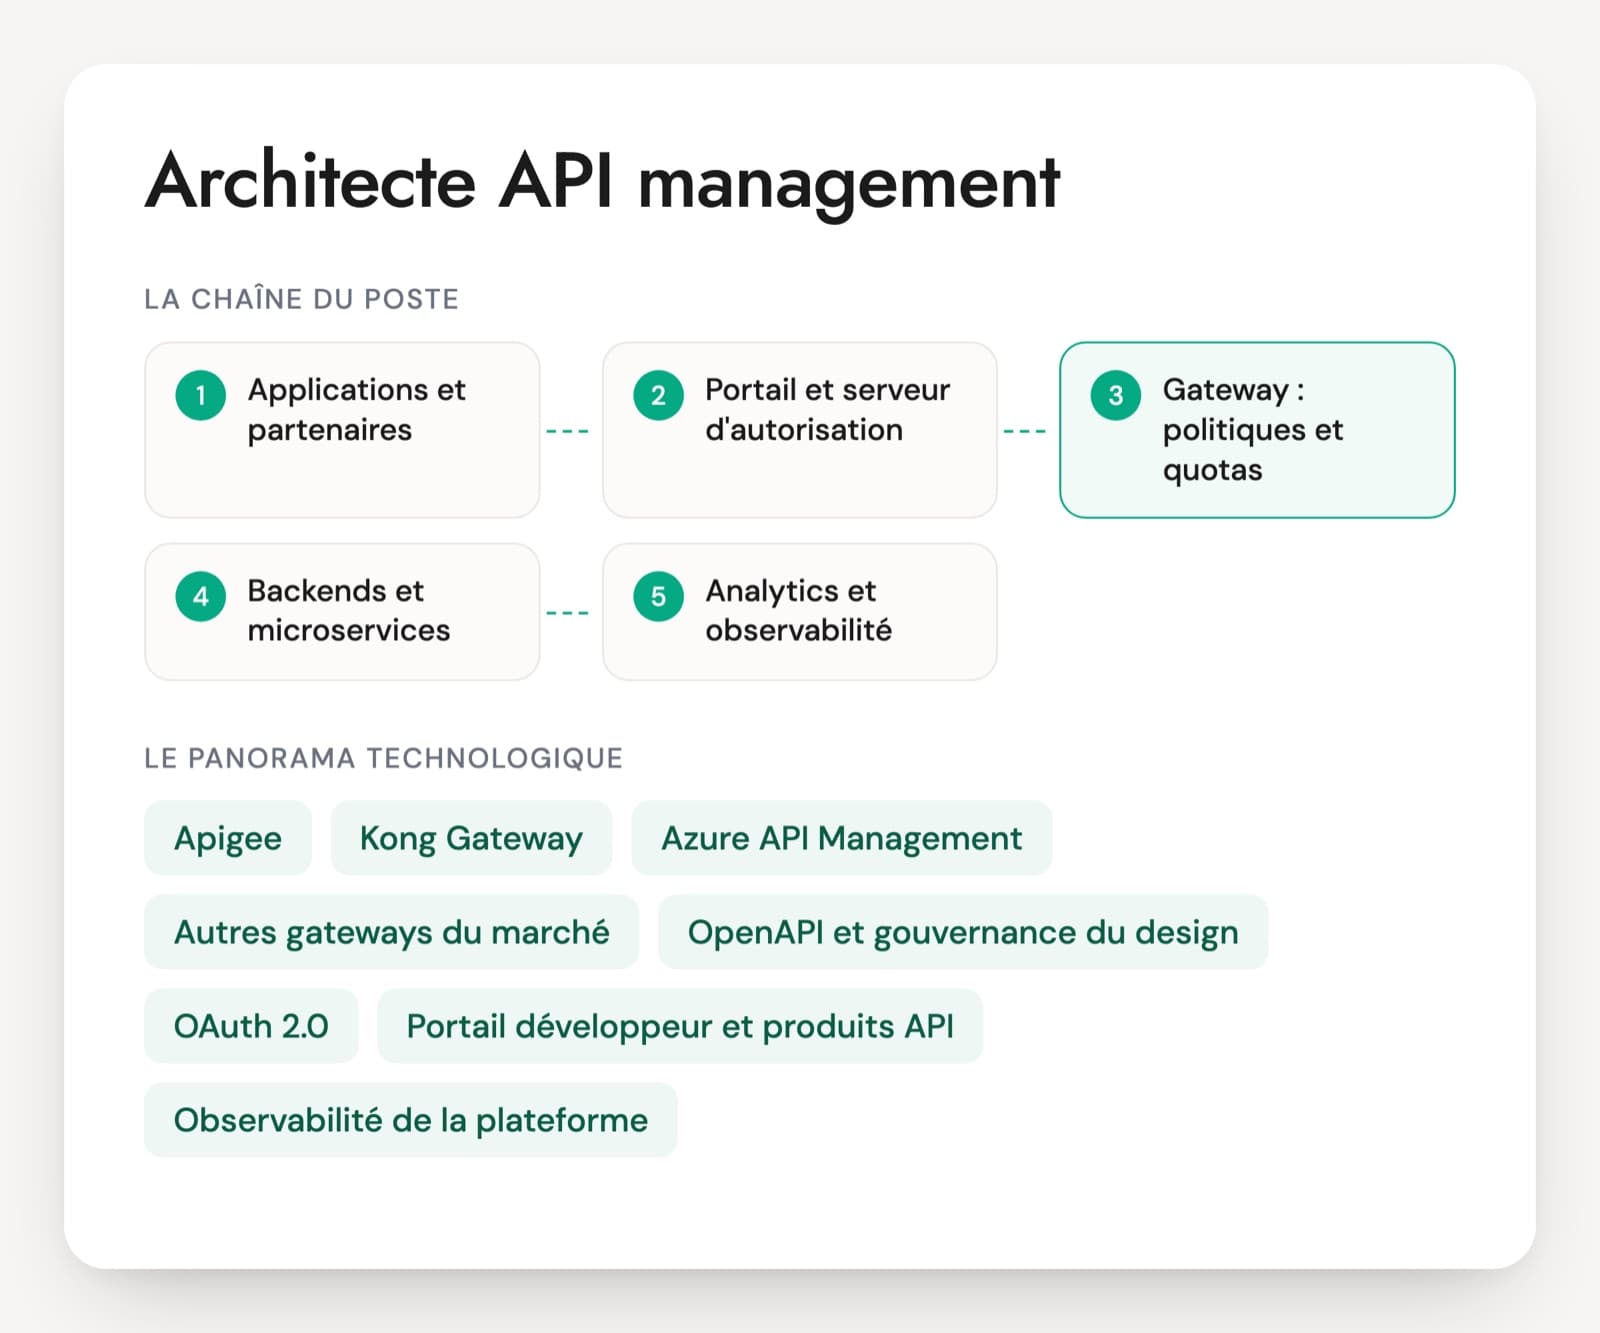
Un architecte API management conçoit et gouverne la plateforme par laquelle passent les API de l'entreprise : la gateway qui reçoit les appels, les politiques de sécurité et de quotas, le portail où développeurs internes et partenaires s'inscrivent, le catalogue et le cycle de vie des versions. Dans les offres françaises, Apigee revient souvent, à côté de Kong, Azure API Management, Axway et WSO2. Les plus récentes ajoutent les serveurs MCP et les appels aux LLM.
Le risque est de recruter un très bon développeur de proxies sur un seul produit, sans vision de plateforme. Savoir configurer une limite de débit dans Apigee ne dit rien sur la répartition de quotas entre cinquante consommateurs, la validation des contrats OpenAPI avant publication ou la migration d'une gateway sans couper les partenaires. À l'inverse, un architecte qui n'a jamais lu une trace de requête dans la gateway aura du mal à faire accepter ses règles.
Demandez des faits sur la dernière plateforme : nombre d'API, topologie (SaaS, hybride, auto-hébergée), règle de versioning, incident marquant. Faites dessiner le trajet d'un appel partenaire, du jeton OAuth au backend. Le PDF contient un cas de 20 minutes sur l'ouverture d'API à des partenaires avec trois offres.
Gateways et standards qu'un architecte API management manipule
Apigee (Google Cloud)
Une gateway très présente dans les offres françaises. Apigee tourne en version gérée par Google ou en hybrid, avec un runtime sur Kubernetes chez le client ; Apigee Edge, la génération précédente, figure encore sur beaucoup de CV. Les proxies s'assemblent avec des politiques (Quota, SpikeArrest, VerifyJWT, OAuthV2) et des shared flows. API hub et Advanced API Security complètent l'offre.
Kong Gateway
Une gateway bâtie sur Nginx et OpenResty, étendue par des plugins. Elle fonctionne en mode traditionnel avec base de données, sans base (DB-less) ou en mode hybride, avec un plan de contrôle séparé des plans de données. Konnect fournit le plan de contrôle en SaaS et decK décrit la configuration dans Git.
Azure API Management
Le service de Microsoft, avec des tiers classiques (Developer, Basic, Standard, Premium), des tiers v2 et un tier Consumption. Les politiques s'écrivent en XML. Le tier choisi décide de l'accès au réseau virtuel, du multirégion et de la self-hosted gateway, ce qui pèse lourd sur la facture.
Autres gateways du marché
Axway Amplify, WSO2 API Manager, Gravitee, MuleSoft Flex Gateway, AWS API Gateway. Les concepts se transposent d'un produit à l'autre : proxy, politique, produit, plan, portail. Un architecte solide sur l'un apprend l'autre vite, à condition de connaître ces concepts au-delà de l'interface.
OpenAPI et gouvernance du design
Le contrat OpenAPI décrit chaque API. Un guide de style, un linter comme Spectral dans la CI et un catalogue (Apigee API hub, Azure API Center) évitent les doublons et les ruptures. Demandez comment le candidat a fait respecter ces règles par des équipes qui ne dépendaient pas de lui.
OAuth 2.0, OIDC, JWT et mTLS
Le socle de la sécurité des API. La gateway vérifie des jetons émis par un serveur d'autorisation (Entra ID, Keycloak, Okta, Ping), parfois avec un certificat client en mTLS. Les offres pour des API très sensibles citent aussi le profil FAPI. C'est l'axe sur lequel une erreur coûte le plus cher.
Portail développeur et produits API
Le portail permet aux consommateurs de s'inscrire, d'obtenir des clés, de lire la documentation et de choisir une offre. Les produits API regroupent des API avec leurs quotas et leurs droits. Une monétisation peut s'y ajouter, comme dans Apigee.
Observabilité de la plateforme
Analytics de la gateway, journaux envoyés vers Splunk, Datadog, ELK ou Azure Monitor, traces OpenTelemetry. Il faut savoir séparer en quelques minutes une erreur de la gateway d'une erreur du backend.
Gateway pour LLM et MCP
Les éditeurs ajoutent des fonctions pour l'IA : quotas comptés en jetons, cache sémantique, bascule entre modèles, exposition et sécurisation de serveurs MCP. Azure API Management propose par exemple la politique llm-token-limit et l'export d'une API REST en serveur MCP.
Le poste se trouve dans les directions informatiques qui exposent beaucoup d'API, internes ou à des partenaires, et dans les ESN qui construisent ces plateformes pour leurs clients. L'architecte API management travaille avec l'architecte d'intégration, les équipes sécurité et les équipes produit qui publient les API. Les offres demandent souvent un rôle à la fois build et run, la tenue des standards (REST, OpenAPI, OAuth2, mTLS) et une part de pilotage du cycle de vie des API. Apigee revient souvent dans les offres consultées, avec Kong, Axway, WSO2 et Azure API Management, et des migrations de WSO2 ou d'Apigee Edge vers une autre gateway reviennent régulièrement.
Les compétences de plateforme à vérifier chez l'architecte API
- Architecture et topologie de gateway
- Sécurité des API : OAuth2, JWT, mTLS
- Quotas, gestion du trafic et résilience
- Design, versioning et gouvernance OpenAPI
- Portail développeur, produits et catalogue
- Industrialisation et exploitation de la plateforme
Les questions d'architecture à poser à un candidat API management
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Vos API tournent à la fois dans un datacenter et dans le cloud. Quelle topologie de gateway proposez-vous ?
Une bonne réponseUn plan de contrôle central pour la configuration et des plans de données placés près des backends : Apigee hybrid, Kong en mode hybride ou la self-hosted gateway d'Azure API Management. Il parle de la latence ajoutée, des flux réseau à ouvrir des plans de données vers le plan de contrôle, de la haute disponibilité sur plusieurs zones et de l'endroit où partent les journaux. Il vérifie ce qui se passe quand le plan de contrôle est injoignable.
Signal d'alerteFaire passer tous les appels par une seule gateway cloud, avec des allers-retours entre datacenter et cloud pour des appels internes. Ou ne jamais avoir pensé à la panne du plan de contrôle.
Question 2 · confirmé
Un partenaire appelle vos API depuis son serveur, sans utilisateur connecté. Quel mode d'authentification retenez-vous, et que vérifie la gateway ?
Une bonne réponseOAuth 2.0 en client credentials, avec un client par partenaire, ou un certificat client en mTLS et des jetons liés à ce certificat (RFC 8705) pour les flux sensibles. La gateway vérifie la signature du JWT avec les clés publiques de l'émetteur, l'expiration, l'audience, l'émetteur et les scopes. Il prévoit la rotation des secrets et ne s'appuie pas sur une simple clé d'API pour des données sensibles.
Signal d'alerteUne clé d'API passée dans l'URL, ou un JWT décodé sans vérifier sa signature.
Question 3 · senior
Un consommateur utilise 80 % de la capacité d'une API et ralentit tous les autres. Quelles politiques posez-vous ?
Une bonne réponseIl sépare la protection du backend et le contrat. Un lissage des pics par seconde (SpikeArrest dans Apigee, rate limiting dans Kong ou APIM) protège le backend ; un quota par jour ou par mois traduit l'offre souscrite. Le compteur est calé sur l'application ou le client, pas sur l'adresse IP. La gateway répond 429 avec un en-tête Retry-After. Il ajoute du cache sur les lectures qui s'y prêtent.
Signal d'alerteUne seule limite globale pour tout le monde, ou le blocage de l'adresse IP du client.
Question 4 · confirmé
Une équipe veut publier une v2 qui renomme des champs. Quelle règle de versioning appliquez-vous, et que devient la v1 ?
Une bonne réponseIl distingue un changement compatible (ajout d'un champ optionnel) d'un changement cassant (renommage, suppression). Le cassant impose une version majeure, dans le chemin ou un en-tête selon la règle de la maison. La comparaison des contrats OpenAPI en CI détecte la rupture. La v1 reste en service avec une date de fin annoncée, des en-têtes Deprecation et Sunset, et un suivi des consommateurs restants dans les analytics.
Signal d'alerteUne nouvelle version à chaque modification, ou une v1 coupée sans prévenir.
Question 5 · senior
Des équipes veulent appeler plusieurs LLM et exposer des serveurs MCP. Qu'ajoutez-vous dans la gateway ?
Une bonne réponseDes quotas comptés en jetons par consommateur (politique llm-token-limit dans Azure API Management, politiques LLM d'Apigee, plugins AI de Kong), des métriques de consommation, un cache sémantique quand les questions se répètent et une bascule entre backends de modèles. Pour MCP : authentification OAuth, inscription des serveurs au catalogue, choix des opérations exposées. Il parle de la journalisation des prompts et du RGPD.
Signal d'alerteTraiter un LLM comme une API REST ordinaire avec un quota en nombre d'appels, ou laisser chaque équipe appeler le fournisseur avec une clé partagée.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Recruter un architecte API management : réponses aux questions courantes
Architecte API management ou architecte intégration : où passe la limite ?
L'architecte intégration choisit comment les applications échangent : API, événements, fichiers, ETL, iPaaS. L'architecte API management se concentre sur la plateforme d'API : gateway, politiques, portail, catalogue, cycle de vie. Dans une petite équipe, une même personne tient les deux rôles. Dans une grande organisation, la plateforme d'API mérite un poste à part, surtout quand elle sert des partenaires externes ou plusieurs dizaines d'équipes.
Un expert Apigee peut-il reprendre une plateforme Kong ou Azure API Management ?
Oui, si son expertise porte sur les concepts et pas seulement sur l'interface. Proxies, politiques, produits, quotas et portail existent partout sous d'autres noms. Comptez quelques semaines pour la syntaxe des politiques et le modèle d'exploitation : XML dans Azure, plugins et decK dans Kong. Posez une question de topologie et une question de sécurité sur le produit cible pour voir la vitesse d'adaptation.
Comment vérifier qu'un candidat a exploité une gateway en production ?
Demandez un incident précis : le symptôme, les traces consultées, la cause et la correction. Faites-lui citer le volume d'appels et le nombre de consommateurs, la façon dont les déploiements passaient en production et la dernière montée de version de la gateway. Un profil qui n'a fait que du design de proxies reste flou sur la supervision, les certificats qui expirent et les rollbacks.
Que faire concevoir à un architecte API pendant l'entretien ?
Une mise en situation d'architecture vaut mieux qu'un test technique de code. Décrivez trois API à ouvrir à des partenaires et demandez la topologie, le mode d'authentification, les offres et quotas, la règle de versioning et la supervision. Vingt minutes au tableau suffisent. Vous voyez si la personne pose des questions sur les consommateurs et les contraintes avant de choisir un produit.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.